अवलोकन #
डिफ़ी-हेलमैन कुंजी विनिमय (डीएच) एक ऐसी विधि है जिसका उपयोग असुरक्षित चैनल के माध्यम से जुड़े दो मशीनों के बीच एक निजी कुंजी उत्पन्न करने के लिए किया जाता है।
जब कोई ग्राहक किसी सुरक्षित वेब सेवा से कनेक्शन शुरू करता है तो SSL वार्ता सार्वजनिक कुंजियों का आदान-प्रदान करती है और फिर, दोनों पक्ष संचार के दौरान उपयोग की जाने वाली कुंजियों और सिफर के संबंध में एक समझौते पर पहुंचते हैं।
इस उदाहरण में रंगों के साथ बातचीत की प्रक्रिया को बखूबी समझाया गया है। ज़रा सोचिए कि दोनों संचार केंद्रों द्वारा गणना की गई बड़ी यादृच्छिक संख्याओं के साथ यह प्रक्रिया कैसे काम करती होगी।
लोड बैलेंसर में इसका उपयोग कैसे किया जाता है #
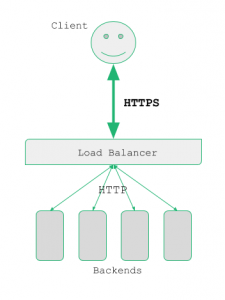
लोड बैलेंसर SSL ऑफलोड ऑपरेशन करते समय SSL सेवाएँ बनाता है, इस रूप में:
Zen Load Balancer, Diffie-Hellman कुंजी उत्पन्न करने के लिए dhparam विकल्पों के साथ OpenSSL टूल का उपयोग करता है । सभी विकल्पों के बारे में अधिक जानकारी यहाँ पढ़ें ।
SSL ऑफलोड फ़ार्म ( ज़ेन लोड बैलेंसर में HTTPS लिसनर के साथ HTTP प्रोफ़ाइल ) बनाने के लिए, एक मजबूत कुंजी निर्माण सुनिश्चित करने के लिए निम्नलिखित अच्छी प्रथाओं के साथ एक डिफ़ी-हेलमैन कुंजी उत्पन्न करना आवश्यक है।
1. न्यूनतम कुंजी लंबाई 2048 बिट्स होनी चाहिए। अधिक लंबाई का मतलब होगा उचित समय में डिक्रिप्ट करना अधिक कठिन।
2. प्रति SSL फार्म एक DH कुंजी, ताकि कई SSL सेवाओं के संचार को तोड़ना अधिक कठिन हो जाए तथा प्रत्येक फार्म की सुरक्षा अलग-थलग हो जाए।
3. यादृच्छिक पीढ़ी में कम पूर्वानुमान का अर्थ है संचार को तोड़ना अधिक कठिन।
ध्यान दें कि डिफी-हेलमैन कुंजियों का निर्माण आमतौर पर कम्प्यूटेशनल रूप से महंगी प्रक्रिया है क्योंकि यादृच्छिक संख्या निर्माण में बहुत अधिक समय लग सकता है, लेकिन इससे हमारी SSL सेवाओं के लिए सुरक्षा आश्वासन सुनिश्चित होता है।
संदर्भ #
https://en.wikipedia.org/wiki/Diffie%E2%80%93Hellman_key_exchange
http://mathworld.wolfram.com/Diffie-HellmanProtocol.html


