वीपीएन बनाएं #
इस अनुभाग में, आप सीखेंगे कि रिलियनोइड एप्लायंस का उपयोग करके वीपीएन कैसे सेट अप करें, और विभिन्न वीपीएन प्रोफाइल का उपयोग करके इसे कैसे कॉन्फ़िगर करें।
नीचे दी गई छवि प्रारंभिक इंटरफ़ेस दिखाती है।
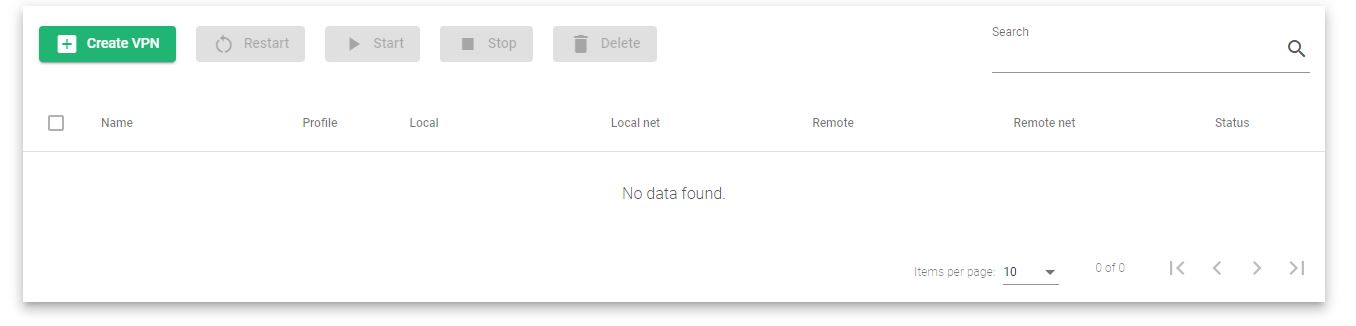
जब आप 'क्रिएट वीपीएन' विकल्प पर क्लिक करेंगे, तो एक फॉर्म खुलेगा जो नीचे दी गई छवि में दिखाए गए फॉर्म जैसा दिखेगा।
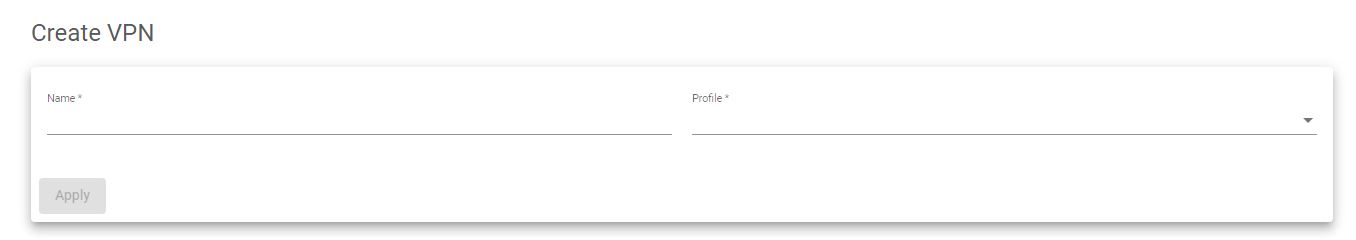
वीपीएन को उपयुक्त नाम देने के लिए नाम फ़ील्ड का उपयोग करें , और लागू किए जाने वाले वीपीएन प्रकार का चयन करने के लिए प्रोफ़ाइल का उपयोग करें।
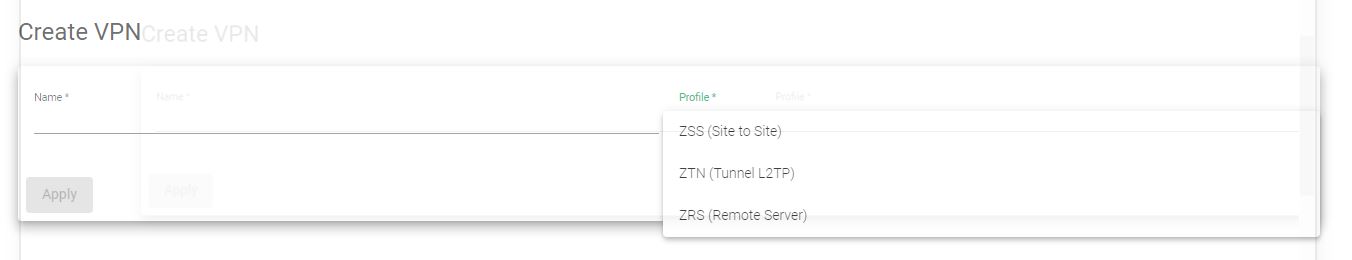
जब आप प्रोफ़ाइल फ़ील्ड पर क्लिक करेंगे, तो यह 3 VPN प्रोफ़ाइल दिखाएगा, जिनमें से आप चुन सकते हैं। ये प्रोफ़ाइल हैं:
जेडएसएसयह प्रकार एक रिलियनोइड साइट टू साइट वीपीएनइस मोड का उपयोग क्लाइंट से लोड बैलेंसर या लोड बैलेंसर से वास्तविक सर्वर तक किया जा सकता है। Relianoid प्रत्येक स्थानीय और दूरस्थ सबनेट के लिए डिफ़ॉल्ट गेटवे होगा। आईपीएसईसी कार्यान्वयन.
ZTNयह प्रकार एक रिलियनॉइड टनल वीपीएनयह मोड IPSEC कार्यान्वयन पर एक GRE सुरंग बनाता है, इसका उपयोग क्लाइंट से लोड बैलेंसर या लोड बैलेंसर से वास्तविक सर्वर तक भी किया जा सकता है। Relianoid प्रत्येक स्थानीय और दूरस्थ सबनेट के लिए डिफ़ॉल्ट गेटवे होगा।
ZRSयह प्रकार एक रिलियनोइड रिमोट साइट वीपीएनरिलियानोइड एक वीपीएन सर्वर के रूप में कार्य करता है, इसलिए ग्राहक ऐसे वीपीएन से जुड़ सकते हैं और वे बाद में रूटिंग सिस्टम के माध्यम से रूट करने के लिए एक डायनामिक आईपी पता निर्दिष्ट करेंगे। आईपीएसईसी सर्वर मोड में क्लाइंट के लिए कार्यान्वयन सड़क का योद्धा.
निम्न चित्र का सन्दर्भ लें।
जब आप कोई भी विकल्प चुनते हैं, जैसे कि ZTN (टनल L2TP) , तो एक बड़ा फॉर्म खुलेगा जिसमें भरने के लिए और भी फ़ील्ड होंगे। निर्देशों का ध्यानपूर्वक पालन करें और आवश्यक विवरण भरकर फॉर्म को पूरा करें।
नीचे दी गई छवि में एक झलक दिखाई गई है कि खेत कैसे दिखेंगे।
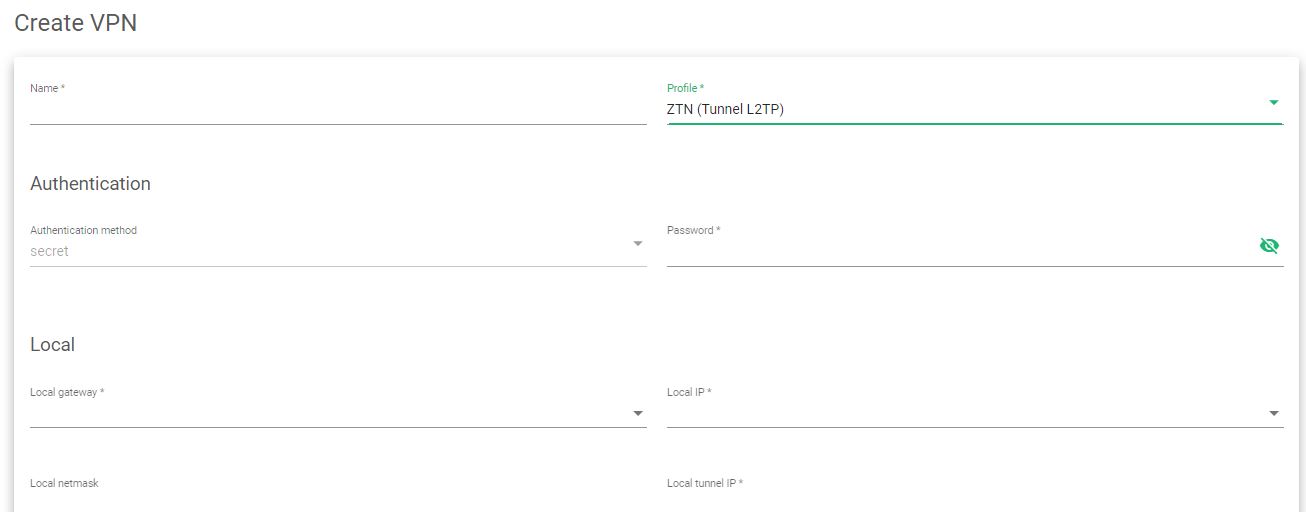
यहां उन क्षेत्रों का संक्षिप्त विवरण दिया गया है जिन्हें आप फॉर्म में भरेंगे।
प्रमाणीकरण #
वीपीएन प्रमाणीकरण विधि को कॉन्फ़िगर करें ।
प्रमाणन विधिप्रस्तुत क्रेडेंशियल्स को सत्यापित करने के लिए उपयोग की जाने वाली विधि। इस विधि को आमतौर पर गुप्त रखा जाता है।
पासवर्डवीपीएन तक पहुंचने के लिए आपका उपयोगकर्ता पासवर्ड।
स्थानीय #
वीपीएन लोकल नेटवर्क को कॉन्फ़िगर करें ।
स्थानीय गेटवेबाहरी नेटवर्क पर संसाधनों तक पहुँचने के लिए स्थानीय सर्वर द्वारा उपयोग किया जाने वाला डिफ़ॉल्ट गेटवे।
स्थानीय आईपी. स्थानीय सर्वर का नेटवर्क लेयर IP पता यदि यह कॉन्फ़िगर किया गया है। IPV4 और IPV6 दोनों का समर्थन करता है।
स्थानीय नेटमास्क. स्थानीय सर्वर का सबनेट मास्क यदि कॉन्फ़िगर किया गया हो। आपको स्थानीय डिवाइस का IP सेट करते समय इस स्थानीय नेटमास्क को कॉन्फ़िगर करना होगा।
स्थानीय सुरंग आईपी. स्थानीय टनलिंग होस्ट का IP पता यदि यह कॉन्फ़िगर किया गया है। IPV4 और IPV6 दोनों का समर्थन करता है।
स्थानीय सुरंग नेटमास्कस्थानीय टनलिंग होस्ट का सबनेट मास्क। आपको स्थानीय टनल का IP पता कॉन्फ़िगर करते समय नेटमास्क कॉन्फ़िगर करना होगा।
सुदूर #
वीपीएन रिमोट नेटवर्क को कनेक्ट करने के लिए कॉन्फ़िगर करें ।
रिमोट गेटवेबाहरी नेटवर्क पर संसाधनों तक पहुँचने के लिए रिमोट सर्वर द्वारा उपयोग किया जाने वाला डिफ़ॉल्ट गेटवे
दूरदराज़ के आई. पीरिमोट सर्वर का नेटवर्क लेयर IP पता यदि यह कॉन्फ़िगर किया गया है। IPV4 और IPV6 दोनों का समर्थन करता है।
रिमोट नेटमास्करिमोट सर्वर का सबनेट मास्क यदि कॉन्फ़िगर किया गया है। आपको IP कॉन्फ़िगर करते समय इस रिमोट नेटमास्क को कॉन्फ़िगर करना होगा।
दूरस्थ सुरंग आईपीरिमोट टनलिंग होस्ट का सबनेट मास्क। नेटमास्क को उस समय कॉन्फ़िगर किया जाना चाहिए जब आप रिमोट टनलिंग होस्ट का आईपी पता सेट करते हैं।
चरण 1 #
यदि आवश्यक हो तो क्रिप्टो सुरक्षा कॉन्फ़िगरेशन के लिए वीपीएन चरण 1 को कॉन्फ़िगर करें ।
प्रमाणीकरण. IKE चरण 1 वार्ता एल्गोरिथ्म जो अनुरोध की अखंडता की जांच करता है।
कूटलेखन. पैकेट स्निफिंग के विरुद्ध डेटा पैकेट को सुरक्षित करने के लिए उपयोग किया जाने वाला एन्क्रिप्शन एल्गोरिदम।
डीएच समूहएक एल्गोरिथ्म जो दो असुरक्षित VPN अंतबिंदुओं के बीच साझा किए गए डेटा की गोपनीयता प्रदान करता है।
चरण 2 #
यदि आवश्यक हो तो क्रिप्टो सुरक्षा कॉन्फ़िगरेशन के लिए वीपीएन चरण 2 को कॉन्फ़िगर करें ।
प्रोटोकॉलनेटवर्क पर साझा किए गए पैकेटों को प्रमाणित करने के लिए उपयोग किए जाने वाले IPsec प्रोटोकॉल का प्रकार।
प्रमाणीकरण. IKE चरण 2 वार्ता एल्गोरिथ्म जो अनुरोध की अखंडता की जांच करता है।
कूटलेखननेटवर्क पर प्रसारित होने वाले डेटा पैकेटों को सुरक्षित करने के लिए उपयोग की जाने वाली एन्क्रिप्शन विधियाँ।
डीएच समूहएक एल्गोरिथ्म जो दो असुरक्षित VPN अंतबिंदुओं के बीच साझा किए गए डेटा की गोपनीयता प्रदान करता है।
छद्म यादृच्छिक फ़ंक्शनएक एल्गोरिथ्म जो केवल कुंजीयन प्रयोजनों के लिए यादृच्छिकता बनाता है।
IPv4 और IPv6 दोनों स्टैक समर्थित हैं, बशर्ते कि नेटमास्क और गेटवे को IP पते के समान स्टैक में कॉन्फ़िगर किया गया हो।
सभी आवश्यक फ़ील्ड भरे जाने की पुष्टि करने के बाद, नया VLAN इंटरफ़ेस बनाने के लिए अप्लाई बटन पर क्लिक करें।


