अवलोकन #
किसी अनुप्रयोग के अनेक उदाहरणों में लोड संतुलन, अधिभार और विलंबता को कम करके तथा स्थैतिक संसाधनों को कैश करके वितरण को बढ़ाकर प्रदर्शन में सुधार करने का एक शानदार तरीका है।
हालाँकि Nginx वेब सेवा में एक महान उद्देश्य पूरा करता है, लेकिन इस प्लेटफ़ॉर्म में बहुत सारी जटिलताएँ हैं। जैसे-जैसे ट्रैफ़िक बढ़ता है, सुरक्षा का त्याग किए बिना लेयर 4 और लेयर 7 ट्रैफ़िक को लोड बैलेंस करना कठिन होता जाता है। इस कारण से, आपको अधिक उन्नत सुविधाओं वाले लोड बैलेंसर की आवश्यकता होती है जो एक आसान-से-पहुँच वाले UI के माध्यम से व्यावसायिक एप्लिकेशन पर नियंत्रण प्रदान करता है।
इस लेख में, हम चर्चा करेंगे कि Nginx लोड बैलेंसर कॉन्फ़िगरेशन को कैसे स्थानांतरित किया जाए RELIANOID एडीसी.
.. पूर्वापेक्षाएँ #
इस गाइड का पालन करने के लिए, सुनिश्चित करें कि आप निम्नलिखित मानदंडों को पूरा करते हैं।
- का एक उदाहरण RELIANOID उपकरण आपके वर्कस्टेशन या क्लाउड प्लेटफ़ॉर्म पर स्थापित होना चाहिए। मूल्यांकन का अनुरोध करें यदि आपके पास अभी तक कोई इंस्टैंस स्थापित नहीं है.
- आपके पास वेब पैनल तक पहुंच होनी चाहिए। अगर आपके पास नहीं है, तो इस त्वरित प्रक्रिया का पालन करें इंस्टालेशन गाइड.
- Nginx आपके लिए एक आसान काम है, लेकिन आप इसकी लोड बैलेंसिंग क्षमताओं से संतुष्ट नहीं हैं। तो, आपको इसकी ज़रूरत है RELIANOID हस्तक्षेप करना।
- बैकएंड सर्वर पर ट्रैफ़िक वितरित करने के लिए वर्चुअल सर्वर ज़रूरी है। अगर आपने अभी तक वर्चुअल सर्वर नहीं बनाया है, तो इस गाइड का पालन करें लेयर 4 और लेयर 7 वर्चुअल सर्वर (फार्म) बनाना
मूल अवधारणा #
अपस्ट्रीम: अपस्ट्रीम निर्देश वेब एप्लिकेशन होस्ट करने वाले सर्वरों के समूह को परिभाषित करता है। आमतौर पर, अपस्ट्रीम को http संदर्भ के अंदर परिभाषित किया जाता है। RELIANOID एडीसी, सेवाएँ अनुभाग में होस्ट सर्वर के प्रबंधन के लिए एक बैकएंड उप अनुभाग शामिल है।
सुनना: सुनें विकल्प यह परिभाषित करता है कि वेब से आने वाले ट्रैफ़िक के लिए Nginx किस पोर्ट को सुनेगा। RELIANOID एक का उपयोग करता है वर्चुअल पोर्ट आने वाले ट्रैफ़िक को सुनने के लिए खेत.
स्थान: स्थान संदर्भ आपको HTML फ़ाइलों से डेटा प्राप्त करने के लिए निर्देशिकाओं के बारे में निर्देश देने की अनुमति देता है।
प्रॉक्सी_पास: इस निर्देश का उपयोग प्रॉक्सी सर्वर का स्थान निर्दिष्ट करते समय किया जाता है। आमतौर पर, स्थान वह होता है मूल्य अपस्ट्रीम निर्देश को सौंपा गया। RELIANOID एक खेतयह वह जगह है जहाँ आप एक आईपी पता और पोर्ट परिभाषित करते हैं जो बैकएंड सर्वर वाली सेवा से जुड़े होते हैं।
सर्वर: यह निर्देश IPv4 या IPv6 प्रारूपों में अपने IP पते का उपयोग करके किसी एप्लिकेशन को होस्ट करने वाले सर्वर को निर्दिष्ट करता है। सर्वर ब्लॉक वह जगह है जहाँ आप परिभाषित करते हैं स्थान निर्देश, श्रोता, और शामिल निर्देश। आप एक सर्वर को परिभाषित कर सकते हैं RELIANOID के माध्यम से बैकएण्ड अनुभाग।
ssl_ciphers और ssl_protocols: ssl_ciphers और ssl_protocol निर्देशों का उपयोग तब किया जाता है जब कनेक्शन को सबसे मजबूत या सबसे हाल के SSL/TLS संस्करणों तक सीमित किया जाता है। इनमें से कुछ प्रोटोकॉल में TLSV1 और TLSV2 शामिल हैं। Nginx के साथ डिफ़ॉल्ट सिफर है उच्च:!aNULL:!MD5. सिफर का उपयोग करने और SSL प्रोटोकॉल को अनुकूलित करने के लिए RELIANOID, आपको HTTPS श्रोता का उपयोग करना होगा। HTTPS पैरामीटर उस फार्म की वैश्विक सेटिंग्स के भीतर.
उदाहरण कॉन्फ़िगरेशन: स्टिकी सत्र सक्षम करना #
सत्र दृढ़ता, जिसे स्टिकी सत्र के रूप में भी जाना जाता है, लोड संतुलन में उपयोग की जाने वाली एक तकनीक है, जिसका उद्देश्य यह सुनिश्चित करना है कि क्लाइंट से अनुरोध सत्र की अवधि के लिए क्लस्टर में एक ही सर्वर पर भेजे जाएं। इसका उपयोग अक्सर स्थिति को बनाए रखने या यह सुनिश्चित करने के लिए किया जाता है कि पूरे सत्र के दौरान क्लाइंट के लिए संसाधन, जैसे कि फ़ाइलें या डेटा, उपलब्ध रहें। सत्र दृढ़ता को लागू करने के कई तरीके हैं, जिसमें कुकीज़ या आईपी एड्रेस एफिनिटी का उपयोग करना शामिल है। उपयोग की जाने वाली विधि एप्लिकेशन और लोड बैलेंसिंग आर्किटेक्चर की विशिष्ट आवश्यकताओं पर निर्भर करती है।
Nginx कॉन्फ़िगरेशन #
Nginx में सेशन परसिस्टेंस को सक्षम करने के मुख्य रूप से दो तरीके हैं, अर्थात् hash_ip लोड बैलेंसिंग विधि का उपयोग करना और स्टिकी कुकीज़ का उपयोग करना ।
Hash_ip: Hash_ip लोड बैलेंसिंग विधि गंतव्य और स्रोत आईपी पते प्राप्त करती है और उनका उपयोग स्थापित कनेक्शन के लिए एक अद्वितीय पहचान बनाने के लिए करती है।
अपस्ट्रीम बैकएंड सर्वर { हैश_आईपी; सर्वर 192.168.0.112; सर्वर 192.168.0.115; }
स्टिकी कुकी: आप अपस्ट्रीम संदर्भ के भीतर एक स्टिकी कुकी विकल्प को परिभाषित करके स्टिकी कुकी का उपयोग भी कर सकते हैं ।
अपस्ट्रीम बैकएंड सर्वर {सर्वर 192.168.0.112; सर्वर 192.168.0.116; स्टिकी कुकी zensessionid एक्सपायर=2h डोमेन=.example.com पथ="/"; }
zensessionid कुकी और उससे जुड़े सर्वर की विशिष्ट पहचान करता है। उपरोक्त कॉन्फ़िगरेशन के अनुसार, कुकी 2 घंटे में समाप्त हो जाएगी ।
RELIANOID विन्यास #
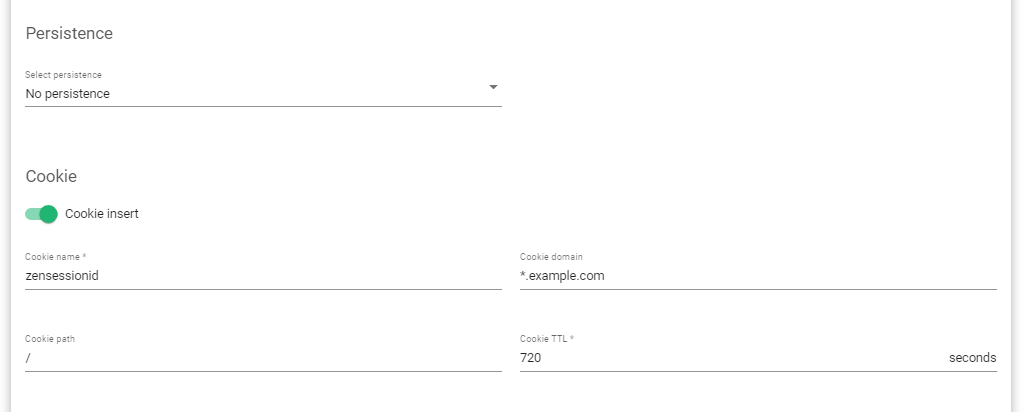
उपयोग करते समय कुकी स्थायित्व को सक्षम करने के लिए RELIANOID लोड बैलेंसर:
- एलएसएलबी > फार्म और क्लिक करें संपादित करें http फ़ार्म पर आइकन.
- पर नेविगेट करें सेवाएँ टैब।
- स्क्रॉल करें जब तक आप तक न पहुंचें हठ अनुभाग।
- क्लाइंट के आईपी पते का उपयोग करके दृढ़ता को सक्षम करने के लिए, दृढ़ता का चयन करें आईपी: क्लाइंट पता।
- कुकी का उपयोग करके सत्र स्थायित्व को सक्षम करने के लिए, चरण 4 को अनदेखा करें और छोड़ दें हठ मैदान पर कोई दृढ़ता नहीं.
- पर टॉगल करें कुकी डालें बटन दबाएं और भरें नाम, डोमेन, पथ, और जीने का समय(टीटीएल) सेकंड में.
- क्लिक करके सेटिंग्स अपडेट करें लागू करें बटन.
उदाहरण कॉन्फ़िगरेशन: रीडायरेक्ट नियम बनाना #
रीडायरेक्ट नियमों का उपयोग स्वचालित रूप से किसी वेब पेज को दूसरे वेब पेज पर रीडायरेक्ट करने के लिए किया जाता है। इसका उपयोग अक्सर तब किया जाता है जब किसी वेबसाइट ने अपनी संरचना या सामग्री बदल दी हो, या जब किसी पेज को किसी नए स्थान पर ले जाया गया हो। रीडायरेक्ट नियमों का उपयोग यह सुनिश्चित करने के लिए किया जा सकता है कि उपयोगकर्ताओं और खोज इंजनों को सही पेज पर निर्देशित किया जाए, और टूटे हुए लिंक को रोकने के लिए। कई प्रकार के रीडायरेक्ट हैं जिनका उपयोग किया जा सकता है, जिसमें 301 रीडायरेक्ट, 302 रीडायरेक्ट और मेटा रिफ्रेश रीडायरेक्ट शामिल हैं। उपयोग किए जाने वाले रीडायरेक्ट का प्रकार वेबसाइट की विशिष्ट आवश्यकताओं और रीडायरेक्ट के कारण पर निर्भर करता है।
Nginx कॉन्फ़िगरेशन #
रीडायरेक्ट नियम बनाने के लिए, हम सर्वर या लोकेशन संदर्भों के अंदर एक रिटर्न डायरेक्टिव घोषित करते हैं। रिटर्न डायरेक्टिव का उपयोग तब किया जाता है जब आप उपयोगकर्ताओं को एक यूआरएल से दूसरे यूआरएल पर या किसी असुरक्षित चैनल से सुरक्षित सर्वर पर रीडायरेक्ट करना चाहते हैं।
Nginx रीडायरेक्ट नियम निम्नलिखित सिंटैक्स का पालन करते हैं।
वापसी (301 | 302 | 303 | 307) रीडायरेक्ट-यूआरएल;
यहां उपयोगकर्ताओं को असुरक्षित http से सुरक्षित https स्थान पर पुनर्निर्देशित करते समय एक नमूना कॉन्फ़िगरेशन दिया गया है।
सर्वर { # उपयोगकर्ताओं को HTTPS पर रीडायरेक्ट करें listen 80; server_name test.relianoid.com www.test.relianoid.com; return 301 https://www.test.relianoid.com$request_uri; }
$ request_uri विकल्प यह सुनिश्चित करता है कि एक ही डोमेन पर सभी HTTP ट्रैफ़िक सुरक्षित HTTPS पर रीडायरेक्ट हो जाए, भले ही पथ बदल जाए।
RELIANOID विन्यास #
इसी प्रकार का परिणाम प्राप्त करने के लिए RELIANOID एडीसी.
- सुनिश्चित करें कि आपके पास दो फार्म चल रहे हैं, दोनों HTTP और hTTPSइस लेख का संदर्भ लें लेयर 4 और लेयर लोड फ़ार्म कैसे बनाएं
- एलएसएलबी >> फार्म और क्लिक करें संपादित करें https फ़ार्म पर आइकन.
- पता लगाएँ सेवाएँ टैब पर क्लिक करें और कॉन्फ़िगर की गई किसी भी सेवा को खोलें और उन्हें संपादित करें। अगर कोई नहीं है, तो क्लिक करें नई सेवा बटन पर क्लिक करें और एक बनाएं।
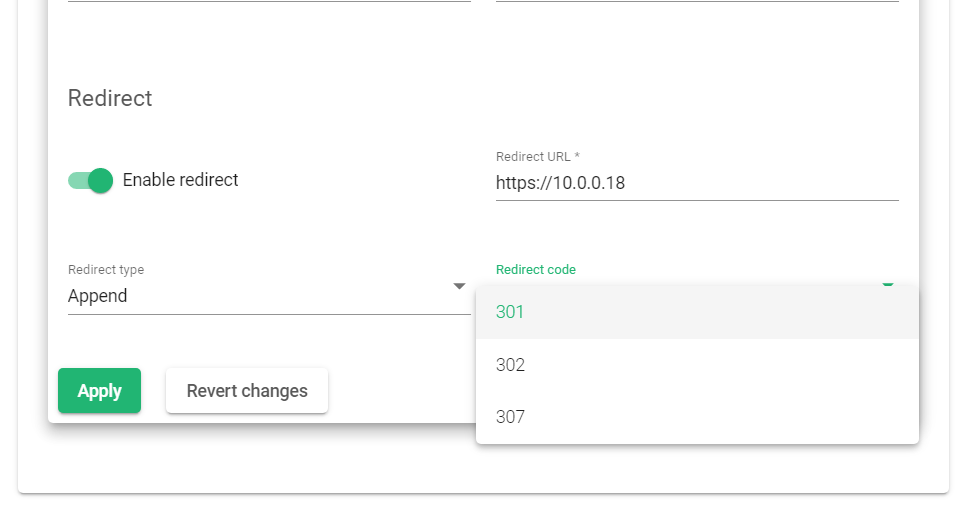
- स्क्रॉल करें जब तक आप तक न पहुंचें पुन: निर्देशित अनुभाग पर जाएँ और टॉगल ऑन करें पुनर्निर्देशन सक्षम करें.
- रीडायरेक्ट प्रकार चुनें जोड़ना, पुनर्निर्देशन कोड 301 और जहाँ रीडायरेक्ट करना है उसका पूरा यूआरएल लिखें। इस उदाहरण में, आइए इस्तेमाल करें http://10.0.0.18
- क्लिक करके कॉन्फ़िगरेशन अपडेट करें लागू करें बटन.
उदाहरण कॉन्फ़िगरेशन: हेडर नियमों को फिर से लिखना #
HTTP हेडर होस्ट और क्लाइंट के लिए क्वेरी अनुरोधों के अलावा अतिरिक्त जानकारी साझा करने के लिए आवश्यक हैं। ये हेडर क्लाइंट को उनकी पसंदीदा भाषाओं में संसाधनों तक पहुँचने और उनके उपकरणों के लिए अनुकूलित वेब पेजों तक पहुँचने में सक्षम बनाते हैं। वेब सर्वर कुकी हेडर का उपयोग करके क्लाइंट को सेवा देने के लिए जानकारी के प्रकार को अनुकूलित करने के लिए इस जानकारी का उपयोग कर सकते हैं।
दुर्भाग्यवश, कई रिस्पॉन्स हेडर का उपयोग करने से बहुत सारी संवेदनशील जानकारी सामने आ सकती है जिसका उपयोग हैकर्स शोषण के प्रयासों के लिए कर सकते हैं। इसलिए, अविश्वसनीय हेडर को हटाना या कुछ सामग्री को संशोधित करना आवश्यक है। यह X-XSS सुरक्षा प्रदान करके क्रॉस-साइट स्क्रिप्टिंग जैसे दुर्भावनापूर्ण हमलों को रोकने में मदद करता है ।
Nginx कॉन्फ़िगरेशन #
Nginx हेडर को संशोधित करने और जोड़ने के लिए 2 निर्देश प्रदान करता है। इनमें add_header और more_set_headers शामिल हैं । लोकेशन ब्लॉक के अंदर इन लोकेशन हेडर का उपयोग करें।
nginx में add_header का उपयोग करके कॉन्फ़िगरेशन का उदाहरण ।
स्थान / { ... add_header सर्वर “serverName”; ... }
more_set_headers प्लगइन Nginx में पहले से इंस्टॉल नहीं होता है, इसलिए उपयोगकर्ता आमतौर पर Nginx को कंपाइल करने से पहले इस प्लगइन को मैन्युअल रूप से इंस्टॉल करते हैं।
more_set_headers का उपयोग करके उदाहरण कॉन्फ़िगरेशन ।
स्थान / { ... more_set_headers सर्वर “serverName”; ... }
RELIANOID विन्यास #
- पहले, पर जाएं एलएसएलबी>>फार्म और एक का चयन करें HTTP वह फार्म चुनें जिसके नियम आप निर्धारित करना चाहते हैं।
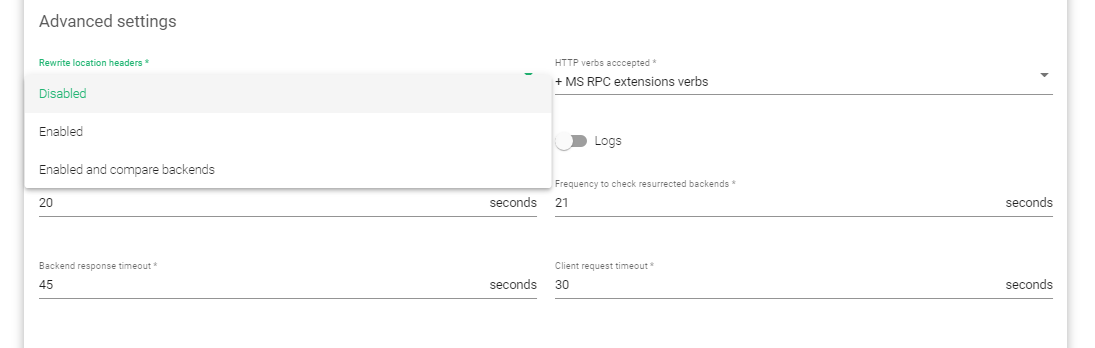
- के अंतर्गत वैश्विक सेटिंग्स पर क्लिक करें उन्नत सेटिंग टैब.
- के अंदर उन्नत सेटिंग, का चयन करें सक्षम के भीतर विकल्प स्थान हेडर पुनः लिखें राज करते हैं।
- क्लिक करके कॉन्फ़िगरेशन अपडेट करें लागू करें बटन.
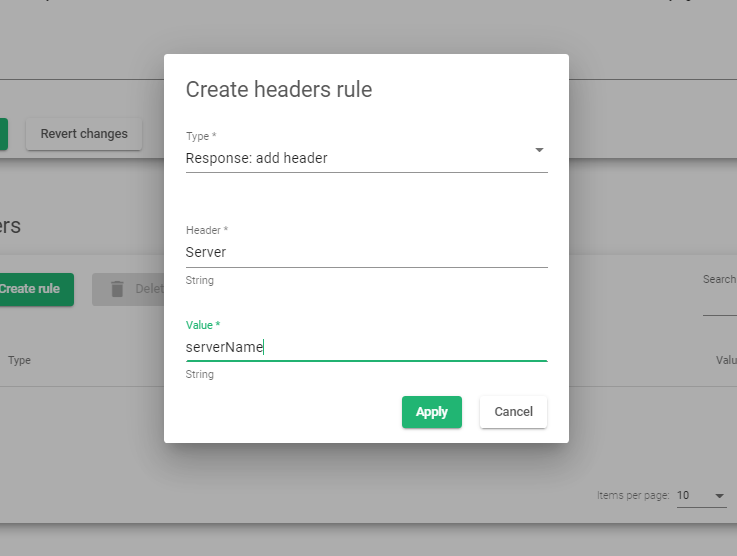
- हेडर अनुभाग तक स्क्रॉल करें और क्लिक करें नियम बनाएं बटन.
- के अंदर प्रकार ड्रॉप-डाउन विकल्प में से, अपने आवेदन के लिए उपयुक्त विकल्प चुनें। इस उदाहरण में, हम उपयोग करेंगे प्रतिक्रिया: हेडर जोड़ें.
- वह हेडर दर्ज करें जिसका मान आप संशोधित करना चाहते हैं। इस उदाहरण के लिए, हम इसका मान बदलेंगे सर्वर हैडर.
- क्लिक करके कॉन्फ़िगरेशन सहेजें लागू करें बटन.
- पुनः प्रारंभ फ़ार्म पर कॉन्फ़िगरेशन को प्रभावी बनाने के लिए.
अतिरिक्त संसाधन #
SSL प्रमाणपत्र को स्वतः उत्पन्न करने के लिए Let's encrypt प्रोग्राम का उपयोग करना।
डेटालिंक/अपलिंक लोड संतुलन के साथ RELIANOID एडीसी.
DNS लोड संतुलन के साथ RELIANOID एडीसी.
DDoS हमलों से सुरक्षा.
रिलियानोइड एडीसी में अनुप्रयोग, स्वास्थ्य और नेटवर्क मॉनिटरिंग।
वेब अनुप्रयोग फ़ायरवॉल कॉन्फ़िगरेशन.
लोड बैलेंसर के लिए SSL प्रमाणपत्र कॉन्फ़िगर करना.


