अवलोकन #
अत्यधिक उपलब्ध और बड़े पैमाने पर स्केलेबल अनुप्रयोगों को डिजाइन और निर्माण करते समय, एक विश्वसनीय प्रणाली जैसे RELIANOID एडीसी यह एक परम आवश्यकता है। रियल-टाइम डिलीवरी, डेटाबेस में तेजी से लिखने और पढ़ने की बढ़ती मांग के साथ, ब्रांडों को बाज़ार में प्रासंगिक बने रहने के लिए नवीनतम विनिर्देशों और प्रोटोकॉल के अनुकूल होना चाहिए। सुरक्षा ग्राहक डेटा की सुरक्षा के लिए एक महत्वपूर्ण तत्व है, और यह तत्व देता है RELIANOID HAproxy पर एक बड़ी बढ़त.
वर्तमान haproxy उपयोगकर्ता के रूप में, हम उन अवधारणाओं पर चर्चा करेंगे जिनसे आप पहले से परिचित हैं और उनका उपयोग करके समान कॉन्फ़िगरेशन बनाने के लिए उनका उपयोग करेंगे RELIANOID एडीसी.
.. पूर्वापेक्षाएँ #
HAproxy से HAproxy में कॉन्फ़िगरेशन स्थानांतरित करने के लिए इन बुनियादी आवश्यकताओं को पूरा करना होगा RELIANOID एडीसी.
- का एक उदाहरण RELIANOID एडीसी आपके पीसी, बेयर-मेटल, वर्चुअल वातावरण पर स्थापित होना चाहिए, या आपके पास एक सक्रिय एडीसी होना चाहिए। ZVNक्लाउड खाते. मूल्यांकन का अनुरोध करें ऑन-प्रिमाइसेस परिनियोजन के लिए.
- वेब ग्राफिकल इंटरफ़ेस तक आपकी पहुँच होनी चाहिए। अगर आपके पास नहीं है, तो इस त्वरित प्रक्रिया का पालन करें इंस्टालेशन गाइड।
- हम मानते हैं कि आप Haproxy के एक सक्रिय उपयोगकर्ता हैं और आप उन अवधारणाओं से परिचित हैं जिन पर हम नीचे अनुभाग में चर्चा करेंगे।
- किसी को वर्चुअल सर्वर बनाने में सक्षम होना चाहिए RELIANOID लोड बैलेंसर। यहाँ एक त्वरित गाइड है: लेयर 4 और लेयर 7 वर्चुअल सर्वर कॉन्फ़िगरेशन
मूल अवधारणा #
इस खंड में, आइए हम HAproxy कॉन्फ़िगरेशन पर आधारित कुछ अवधारणाओं पर चर्चा करें। हम इसी तरह के विचारों को रेखांकित करेंगे RELIANOID एडीसी और बाद में उनका वर्णन करने के लिए उपयोग करें एसएसएल ऑफलोडिंग और HTTP सेवा मेरे HTTPS पुनर्निर्देशन का उपयोग RELIANOID भार संतुलन।
मोड: मोड कमांड यह परिभाषित करता है कि लोड संतुलन प्रोफ़ाइल परत 4 है या परत 7. RELIANOID कॉन्फ़िगरेशन लेयर 4 या 7 है या नहीं यह परिभाषित करने के लिए प्रोफाइल का उपयोग करता है। इन प्रोफाइल में शामिल हैं HTTP और L4xNAT
टाइमआउट कनेक्ट: टाइमआउट कनेक्ट यह निर्धारित करता है कि बैकएंड सर्वर से कनेक्ट होने से पहले HAproxy को कितनी देर तक प्रतीक्षा करनी चाहिए। RELIANOID का उपयोग करता है बैकएंड कनेक्शन टाइमआउट. डिफ़ॉल्ट मान है 20 सेकंड.
टाइमआउट क्लाइंट: यह सेटिंग परिभाषित करती है कि HAproxy को क्लाइंट से प्रतिक्रिया के लिए कितनी देर तक प्रतीक्षा करनी चाहिए। यदि क्लाइंट से सिग्नल प्राप्त किए बिना यह समय समाप्त हो जाता है, तो कनेक्शन समाप्त हो जाएगा। RELIANOID का उपयोग करता है ग्राहक अनुरोध समय समाप्त. डिफ़ॉल्ट मान है 30 सेकंड.
टाइमआउट सर्वर: टाइमआउट सर्वर यह निर्धारित करता है कि HAproxy को बैकएंड सर्वर से प्रतिक्रिया के लिए कितनी देर तक प्रतीक्षा करनी चाहिए। यदि बैकएंड सर्वर से प्रतिक्रिया के बिना यह समय बीत जाता है, तो कनेक्शन समाप्त हो जाएगा। RELIANOID का उपयोग करता है बैकएंड प्रतिक्रिया समय समाप्त. डिफ़ॉल्ट मान है 45 सेकंड.
bind: bind एक या एक से अधिक लिसनिंग IP एड्रेस और उनके पोर्ट को परिभाषित करता है। ये पोर्ट आने वाले ट्रैफ़िक को सुनते हैं और फिर उन्हें बैकएंड सर्वर को भेजते हैं। यहाँ एक उदाहरण दिया गया है:
सुनो http_https_proxy_www. बाइंड ipv6@:80 बाइंड ipv4@public_ssl:443 ssl crt /etc/haproxy/site.pem
सामने की ओर वाला भाग RELIANOID एडीसी एक है खेत और इसमें श्रोता होते हैं जो ट्रैफ़िक को विभिन्न सेवाओं में वितरित करते हैं।
मैक्सकॉन: HAproxy द्वारा सेवा प्रदान किए जाने वाले कनेक्शनों की संख्या को सीमित करता है। यह कमांड लोड बैलेंसर को मेमोरी खत्म होने से बचाता है। RELIANOID ADC सर्वर पर अत्यधिक अनुकूलित है 140,000 परत 7 और उससे ऊपर के समवर्ती कनेक्शन 10 लाख परत 4 पर कनेक्शन। हालाँकि, आप एक परत के भीतर अधिकतम संख्या में कनेक्शन स्थापित कर सकते हैं। L4xNAT प्रोफ़ाइल का उपयोग कर अधिकतम. कॉन्स कॉन्फ़िगर करते समय फ़ील्ड backends.
ssl-डिफ़ॉल्ट-बाइंड-सिफर: बाइंड सिफर डिफ़ॉल्ट TLS/SSL को परिभाषित करते हैं सिफर HAproxy पर. RELIANOID लोड बैलेंसर प्रीलोडेड के साथ आता है उच्च सुरक्षा सिफर, एसएसएल ऑफलोडिंग, और अंतिम उपयोगकर्ता अपने सिफर को इसके माध्यम से अनुकूलित कर सकते हैं कस्टम सुरक्षा झंडा।
ssl-डिफ़ॉल्ट-बाइंड-विकल्प: यह सुविधा TLS/SSL के पुराने संस्करणों को अक्षम या सक्षम करती है। इसी तरह के कॉन्फ़िगरेशन तक पहुँचें HTTPS पैरामीटर HTTP प्रोफ़ाइल की वैश्विक सेटिंग्स के भीतर RELIANOID एडीसी.
उदाहरण कॉन्फ़िगरेशन: SSL ऑफ़लोडिंग और सिफ़र का उपयोग #
एसएसएल ऑफलोडिंग का तात्पर्य आने वाले एसएसएल/टीएलएस ट्रैफ़िक को डिक्रिप्ट करना और उसे बिना एन्क्रिप्ट किए एक या अधिक सर्वरों को अग्रेषित करना है। लोड बैलेंसर/रिवर्स-प्रॉक्सी डेटा को एन्क्रिप्ट और डिक्रिप्ट करने के लिए एल्गोरिदम ( सिफर ) के एक समूह का उपयोग करता है।
SSL/TLS टर्मिनेशन में सिफर का उपयोग महत्वपूर्ण है क्योंकि यह प्रेषित डेटा के लिए प्रदान की जाने वाली सुरक्षा के स्तर को निर्धारित करता है। सामान्य तौर पर, मजबूत सिफर अधिक सुरक्षित संचार प्रदान करते हैं, लेकिन डेटा को एन्क्रिप्ट और डिक्रिप्ट करने के लिए उन्हें अधिक प्रोसेसिंग पावर की भी आवश्यकता हो सकती है। इसलिए, सुरक्षा और प्रदर्शन दोनों को ध्यान में रखते हुए, SSL/TLS टर्मिनेशन में उपयोग किए जाने वाले सिफर पर सावधानीपूर्वक विचार करना महत्वपूर्ण है ।
HAproxy कॉन्फ़िगरेशन #
HAproxy के साथ ssl ऑफलोडिंग सेट करने के लिए, हम नीचे दी गई सेटिंग्स का उपयोग करते हैं।
फ्रंटएंड मायडोमेन मोड http बाइंड: 80 बाइंड: 443 एसएसएल सीआरटी /etc/ssl/certs/relianoid.com.ssl.pem डिफ़ॉल्ट_बैकएंड डोमेनबैकएंड्स
ऊपर दिए गए कोड स्निपेट से पता चलता है कि Haproxys पोर्ट 80 और 443 दोनों पर आने वाले ट्रैफ़िक को सुनता है । हालाँकि, पोर्ट 443 में उस डायरेक्टरी का निर्देश शामिल है जहाँ SSL प्रमाणपत्र सहेजा गया है।
इस बीच, आप ssl-default-bind-ciphers सेटिंग और ssl-default-bind-option का उपयोग करके लोड बैलेंसर पर उपयोग किए जाने वाले डिफ़ॉल्ट सिफर और एसएसएल संस्करण को निर्दिष्ट कर सकते हैं ।
ssl-default-bind-ciphers ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256 ssl-default-bind-options ssl-min-ver TLSv1.2 नो-टीएलएस-टिकट
RELIANOID विन्यास #
इसी प्रकार का परिणाम प्राप्त करने के लिए RELIANOIDसुनिश्चित करें कि आपने HTTP फ़ार्म प्रोफ़ाइल बनाई है। अगर आप भूल गए हैं, तो इस लेख को देखें: लेयर 4 और लेयर 7 वर्चुअल सर्वर कॉन्फ़िगरेशन
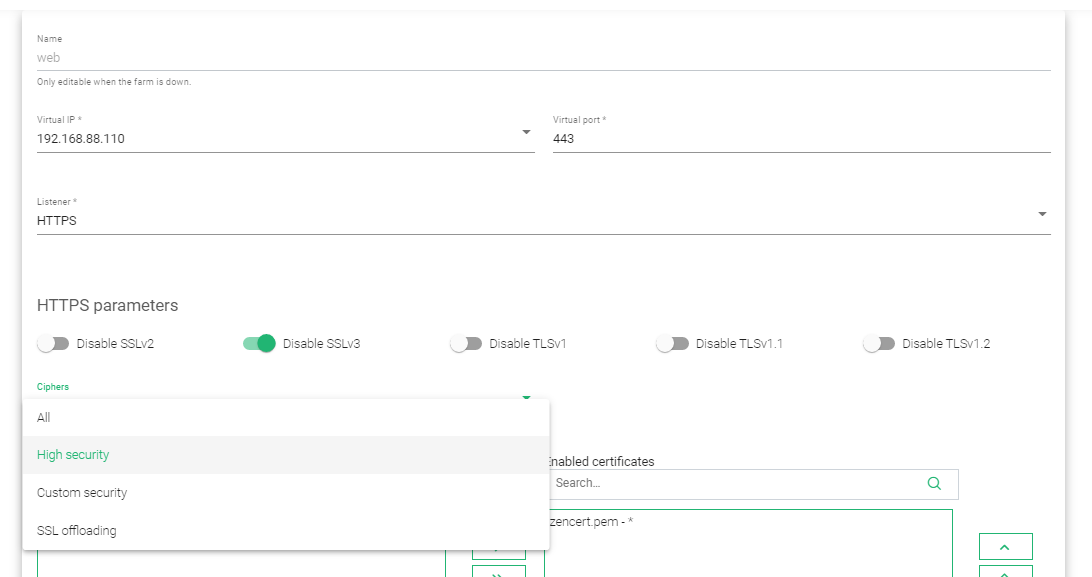
- मेनू पर जाएँ एलएसएलबी > फार्म और परत 7 पर क्लिक करें (HTTPS) फार्म प्रोफ़ाइल.
- सामान्य सेटिंग्स के अंतर्गत, पोर्ट संख्या को बदलें 443.
- बदलाव श्रोता HTTP से HTTPS तक.
- के अंतर्गत HTTPS पैरामीटर, पुराने TLS/SSL संस्करणों को सक्षम या अक्षम करें।
- SSL चुनें बिकवाली अपने सिफर के रूप में.
- लोड बैलेंसर प्रीलोडेड है zencert.pem SSL प्रमाणपत्र, लेकिन यदि आपने कोई कस्टम प्रमाणपत्र बनाया है तो आप उसे भी इसमें शामिल कर सकते हैं।
- क्लिक करके कॉन्फ़िगरेशन अपडेट करें लागू करें बटन.
इस बारे में और जानने के लिए HTTP प्रोफ़ाइल, SSL प्रमाणपत्र और का उपयोग कर एक कस्टम SSL प्रमाणपत्र कॉन्फ़िगर करना चलो एन्क्रिप्ट करें on RELIANOID एडीसी, कृपया इन गाइडों का संदर्भ लें।
- लेयर 7 (HTTP प्रोफ़ाइल) RELIANOID एडीसी.
- SSL प्रमाणपत्र चालू RELIANOID एडीसी.
- चलो एन्क्रिप्ट कार्यक्रम पर RELIANOID एडीसी.
उदाहरण कॉन्फ़िगरेशन: HTTP से HTTPS पुनर्निर्देशन #
जब ग्राहक असुरक्षित पोर्ट के माध्यम से सेवाओं का उपयोग करते हैं, तो कभी-कभी उन्हें सुरक्षित सर्वर पर रीडायरेक्ट करना आवश्यक हो जाता है। हम स्थायी रीडायरेक्शन स्टेटस कोड 301 भेजकर ऐसा करते हैं। ग्राहक का ब्राउज़र लोकेशन हेडर में भेजे गए सुरक्षित आईपी और पोर्ट से स्वचालित रूप से कनेक्ट हो जाएगा।
Haproxy कॉन्फ़िगरेशन #
haproxy के साथ, http-request redirect कोड उपयोगकर्ताओं को पोर्ट 80 के माध्यम से आने पर पोर्ट 443 पर रीडायरेक्ट करता है ।
फ्रंटएंड मायडोमेन मोड http बाइंड: 80 बाइंड: 443 एसएसएल सीआरटी /etc/ssl/certs/ssl.pem http-रिक्वेस्ट रीडायरेक्ट स्कीम https जब तक {ssl_fc} डिफ़ॉल्ट_बैकएंड डोमेनबैकएंड्स
HTTP से HTTPS पुनर्निर्देशन RELIANOID एडीसी #
इस लेख में उल्लिखित चरणों का उपयोग करते हुए: लेयर 4 और लेयर 7 वर्चुअल सर्वर कॉन्फ़िगरेशन , एक HTTP और एक HTTPS फ़ार्म बनाएं।
यह सुनिश्चित करना कि आपके पास HTTP और HTTPS दोनों प्रकार के फार्म हों;
- एलएसएलबी > फार्म और HTTP फ़ार्म के संपादन आइकन पर क्लिक करें.
- दबाएं सेवाएँ टैब पर जाएं और वह सेवा खोलें जिसे आप संपादित करना चाहते हैं।
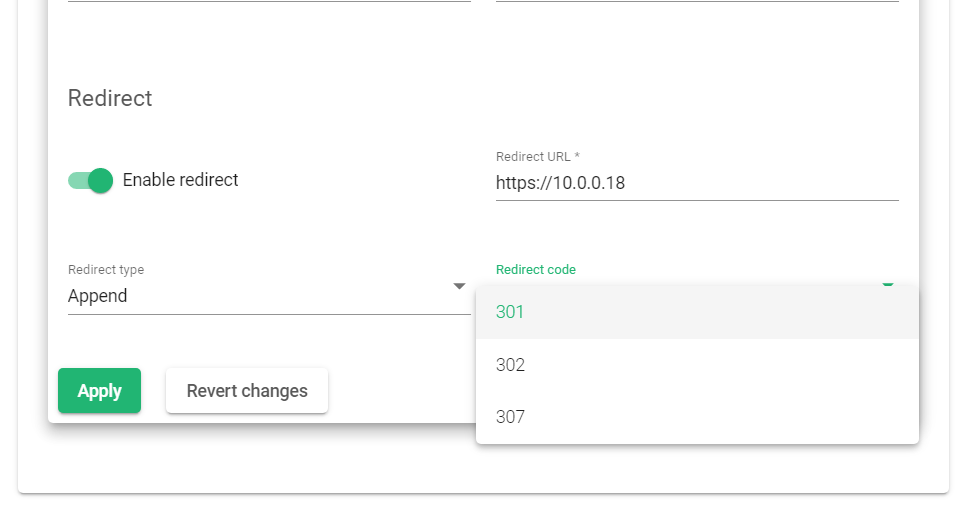
- पर टॉगल करें पुनर्निर्देशन सक्षम करें बटन.
- रीडायरेक्ट प्रकार चुनें जोड़ना.
- चयन पुनर्निर्देशन कोड: 301.
- दर्ज करें पुनर्निर्देशित यूआरएल आईपी पते में https:// जोड़कर। यदि सुरक्षित फ़ार्म का आईपी पता है 10.0.0.18, तो रीडायरेक्ट यूआरएल होगा https://10.0.0.18
- क्लिक करके परिवर्तनों को अपडेट करें लागू करें बटन.
- पुनः प्रारंभ परिवर्तनों को प्रभावी बनाने के लिए खेत में पर्याप्त समय लगेगा।
अतिरिक्त संसाधन #
SSL प्रमाणपत्र को स्वतः उत्पन्न करने के लिए Let's encrypt प्रोग्राम का उपयोग करना।
डेटालिंक/अपलिंक लोड संतुलन के साथ RELIANOID एडीसी.
DNS लोड संतुलन के साथ RELIANOID एडीसी.
DDoS हमलों से सुरक्षा.
अनुप्रयोग, स्वास्थ्य और नेटवर्क निगरानी RELIANOID एडीसी.
वेब अनुप्रयोग फ़ायरवॉल कॉन्फ़िगरेशन.
लोड बैलेंसर के लिए SSL प्रमाणपत्र कॉन्फ़िगर करना.


