Azure क्लस्टरिंग अवलोकन #
निम्न आलेख में बताया गया है कि उन्नत लोड संतुलन सेवाओं को कैसे सेट किया जाए RELIANOID उच्च उपलब्धता के लिए लोड बैलेंसर Azure वर्चुअल मशीन इंफ्रास्ट्रक्चर में। हम एक कॉन्फ़िगर करने की प्रक्रिया का वर्णन करने जा रहे हैं RELIANOID बैकएंड सर्वरों के फार्म के साथ लोड बैलेंस HTTP सेवाओं के लिए एक TCP लोड बैलेंस प्रोफ़ाइल को क्लस्टर और कॉन्फ़िगर करें।
क्लाउड लोड बैलेंसर क्लस्टरिंग वातावरण #
इस बार, हम यह प्रदर्शित करने जा रहे हैं कि इसे Azure सेवाओं का उपयोग करके Azure में कैसे लागू किया जा सकता है। निम्न आरेख उस आर्किटेक्चर का वर्णन करता है जिसे हम तैनात करना चाहते हैं। वेब लोड बैलेंसिंग के साथ RELIANOID Azure में अनुप्रयोग डिलीवरी नियंत्रक.
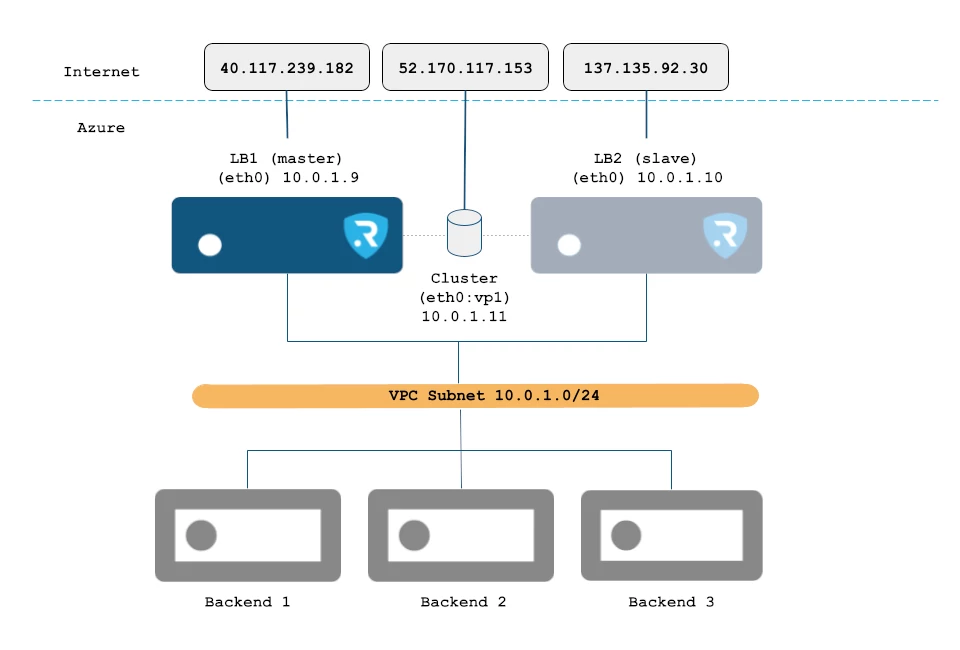
से प्रत्येक RELIANOID VM को एक नेटवर्क इंटरफ़ेस के साथ कॉन्फ़िगर किया जाएगा eth0 और दोनों के साथ सार्वजनिक और एक निजी आईपी.
LB1 को सौंपा गया है 10.0.1.9 निजी आईपी के रूप में और 40.117.239.182 सार्वजनिक आईपी के रूप में.
LB2 को सौंपा गया है 10.0.1.8 निजी आईपी के रूप में और 137.135.92.30 सार्वजनिक आईपी के रूप में.
इसके अतिरिक्त, LB1 को eth0:vp1 नाम और 10.0.1.11 निजी IP के साथ एक अतिरिक्त वर्चुअल IP ( सेकेंडरी प्रकार) आवंटित किया गया है , जिसका उपयोग लोड बैलेंसिंग के लिए वर्चुअल सेवा या फ़ार्म को कॉन्फ़िगर करने के लिए किया जाएगा और उच्च उपलब्धता सुनिश्चित करने के लिए इसे क्लस्टर के हिस्से के रूप में शामिल किया जाएगा। क्लस्टर के केवल एक नोड को ही एक समय में यह वर्चुअल IP आवंटित किया जाएगा, जो वर्तमान मास्टर (या सक्रिय) नोड होगा। यह वर्चुअल IP सार्वजनिक IP 52.170.117.153 के माध्यम से सुलभ है , जिसका उपयोग उपयोगकर्ता प्रकाशित वर्चुअल सेवा से कनेक्ट करने के लिए करते हैं।
वास्तविक एप्लिकेशन को आवंटित करने वाले बैकएंड को निजी नेटवर्क 10.0.1.0/24 में क्लाउड वीएम के रूप में सेटअप किया गया है । इस तरह, वास्तविक सर्वर इंटरनेट के संपर्क में नहीं आते हैं।
Azure में क्लाउड लोड बैलेंसर क्लस्टरिंग लागू करें #
चित्रित आर्किटेक्चर को स्थापित करने के लिए, हम दो इंस्टेंस तैनात करेंगे RELIANOID लोड बैलेंसर, के माध्यम से सुलभ नीला बाज़ार. बस Azure पोर्टल के होमपेज पर जाएँ, चुनें संसाधन बनाएं, और खोजें RELIANOID भार संतुलन उत्पाद.
आप लोड बैलेंसर नोड्स के लिए प्रत्येक VM पैरामीटर को किसी अन्य वर्चुअल मशीन की तरह ही कस्टमाइज़ कर सकते हैं। यहाँ मुख्य विचार दिए गए हैं:
आकारहमारी जरूरतों के लिए, बी1एलएस पर्याप्त है.
नेटवर्क इंटरफेस: प्रत्येक लोड बैलेंसर मशीन के लिए एक संबद्ध नेटवर्क इंटरफ़ेस बनाया जाता है। बैलेंसर निर्माण फ़ॉर्म में इसका सार्वजनिक IP, निजी नेटवर्क और सुरक्षा समूह सेट करें। याद रखें कि ग्राफिकल यूज़र इंटरफ़ेस (GUI) तक पहुँचने के लिए सार्वजनिक IP आवश्यक है। सुनिश्चित करें कि चयनित वर्चुअल नेटवर्क उस नेटवर्क से मेल खाता है जहाँ अन्य बैलेंसर और बैकएंड स्थित हैं, क्योंकि प्रत्येक वर्चुअल नेटवर्क दूसरों से अलग होता है।
प्रबंधित पहचान: आईटी को सक्षम करने के लिए आवश्यक है सिस्टम द्वारा निर्धारित प्रबंधित पहचान. में प्रबंध अनुभाग, सक्षम करें पहचान विकल्प चुनें। इसके लिए, आपके खाते को वर्चुअल मशीन योगदानकर्ता भूमिका असाइनमेंट। इस अनुभाग के बारे में अधिक जानकारी के लिए, कृपया देखें Azure के लिए प्रबंधित पहचान कॉन्फ़िगर करें.
की तैनाती के बाद RELIANOID लोड बैलेंसर VMs जहां इंस्टेंस स्थिति दिखा रहे हैं रनिंग मोड में, पहुंच और क्लस्टरिंग के लिए कुछ कॉन्फ़िगरेशन की आवश्यकता होती है:
1. सुरक्षा समूह: RELIANOID का उपयोग करता है टीसीपी पोर्ट 444 HTTPS वेब GUI प्रबंधन प्रयोजनों के लिए और टीसीपी पोर्ट 22 कमांड-लाइन प्रबंधन और क्लस्टरिंग सेवाओं के लिए SSH में। इसके अलावा, प्रत्येक वर्चुअल पोर्ट लोड बैलेंसर वर्चुअल सेवाओं में उपयोग की जाने वाली सेवाओं को आपके सुरक्षा समूह में शामिल करना आवश्यक होगा। इस मामले में, हमें आने वाले ट्रैफ़िक को अनुमति देने के लिए इनबाउंड नियम को कॉन्फ़िगर करना होगा टीसीपी पोर्ट 80 हमारे बैकएंड HTTP सेवाओं तक पहुँच प्राप्त करने के लिए। इन नेटवर्क कॉन्फ़िगरेशन को कॉन्फ़िगर किया जा सकता है नेटवर्क सुरक्षा समूह.
2. प्रबंधित पहचान पहुँच: क्लस्टरिंग के लिए Azure RBAC का उपयोग करके संसाधनों तक पहुँच प्रदान करना आवश्यक है। इच्छित संसाधन पर जाएँ और चुनें अभिगम नियंत्रण (आईएएम) फिर चुनें जोड़ें > भूमिका असाइनमेंट जोड़ेंइस अनुभाग में, का चयन करें वर्चुअल मशीन योगदानकर्ता में भूमिका भूमिका > विशेषाधिकार प्राप्त व्यवस्थापक भूमिकाएँ.अगले टैब में सदस्यगण चयन प्रबंधित पहचान तक पहुंच प्रदान करें और पर क्लिक करें + सदस्य चुनें. अंत में, का चयन करें अंशदान, आभासी मशीन as सिस्टम द्वारा निर्दिष्ट प्रबंधित पहचान और दोनों लोड बैलेंसर VMs का चयन करें। पर क्लिक करें चुनते हैं, तो अगला और अंत में समीक्षा करें + असाइन करें.
3. नेटवर्क इंटरफेस: दोनों VM के लिए बनाए गए नेटवर्क इंटरफेस को देखें और क्लिक करें आईपी कॉन्फ़िगरेशन अनुभाग। में स्वामी नोड (LB1) के लिए, हमें दो अलग-अलग IP पते चाहिए: A प्राथमिक निजी और सार्वजनिक आईपी, और एक या अधिक माध्यमिक वर्चुअल प्राइवेट (और वैकल्पिक सार्वजनिक आईपी) HA लोड संतुलन उद्देश्यों के लिए उपयोग की जाने वाली क्लस्टरिंग सेवा को सौंपा गया है। गुलाम नोड (LB2), केवल प्राथमिक की आवश्यकता होगी, क्योंकि RELIANOID क्लस्टरिंग सेवा बदल जाएगी माध्यमिक सक्रिय नोड में (वर्तमान मास्टर भूमिका वाला नोड)।
आईपी पते कॉन्फ़िगर हो जाने के बाद, वर्चुअल लोड बैलेंसर्स निम्न प्रकार से सुलभ होंगे:
LB1 तक पहुंच होगी https://40.117.239.182:444 उपयोगकर्ता जड़ और पासवर्ड इंस्टेंस आईडी.
LB1 को IP में ssh के माध्यम से एक्सेस किया जा सकेगा 40.117.239.182, इसे वर्चुअल मशीन परिनियोजन समय पर कॉन्फ़िगर किया जाता है।
LB2 तक पहुंच होगी https://137.135.92.30:444 उपयोगकर्ता जड़ और पासवर्ड इंस्टेंस आईडी.
LB2 को IP में ssh के माध्यम से एक्सेस किया जा सकेगा 137.135.92.30, इसे वर्चुअल मशीन परिनियोजन समय पर कॉन्फ़िगर किया जाता है।
यदि आप आगे बढ़ने से पहले होस्टनाम बदलने पर विचार करते हैं, तो कृपया परिवर्तन लागू करने के लिए वर्चुअल मशीन इंस्टेंस को रीबूट करें।
वेब जीयूआई तक सफलतापूर्वक पहुंच प्राप्त करने पर आपको दो महत्वपूर्ण मान दिखाई देंगे: होस्टनाम और प्रमाणपत्र कुंजी । ये दोनों जानकारी लोड बैलेंसर के लिए अद्वितीय होती हैं और सक्रियण लाइसेंस से संबंधित होती हैं; इस जानकारी का उपयोग निम्नलिखित यूआरएल में बताए अनुसार करें : https://www.relianoid.com/activate-enterprise-edition-cloud-evaluation/
फॉर्म भर जाने के बाद, ब्राउज़र एक्टिवेशन सर्टिफिकेट डाउनलोड कर लेगा। कृपया, प्रत्येक लोड बैलेंसर में वेब GUI के माध्यम से प्राप्त PEM एक्टिवेशन लाइसेंस अपलोड करें। एक बार हो जाने पर, वेब GUI अनलॉक हो जाता है और सभी सुविधाएँ पूरी तरह से सक्षम और चालू हो जाती हैं। दोनों नोड्स LB1 और LB2 में समान एक्टिवेशन प्रक्रिया करें।
अब हम कॉन्फ़िगर करने के लिए तैयार हैं RELIANOID क्लस्टर सेवा। निर्दिष्ट सार्वजनिक IP के माध्यम से LB1 में लोड बैलेंसर वेब GUI पर जाएँ https://40.117.239.182:444, दारा सिस्टम > क्लस्टर निम्नलिखित फॉर्म भरें:
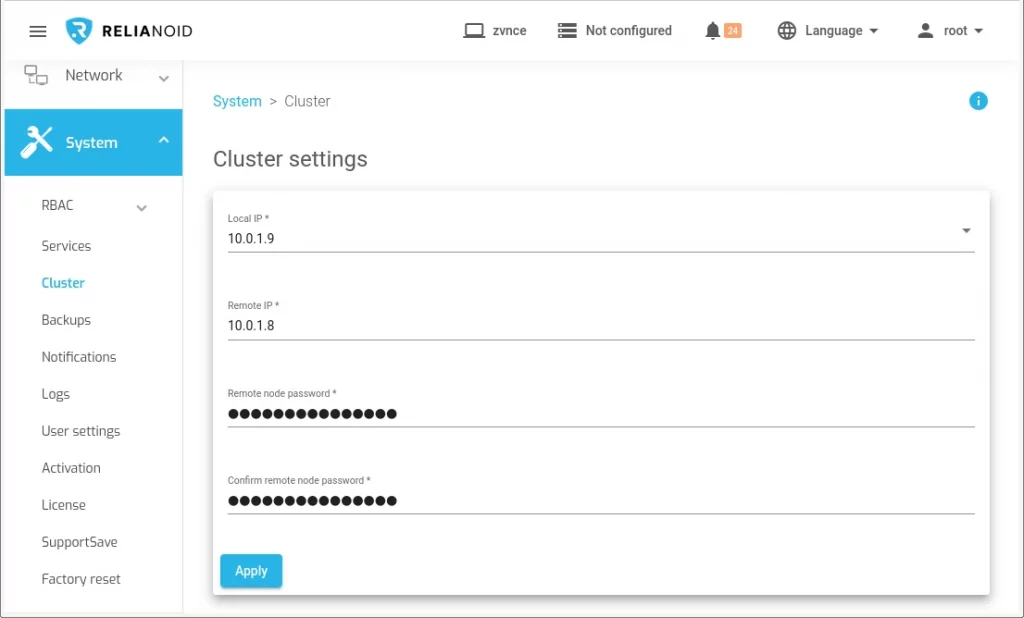
क्लस्टर कॉन्फ़िगर करें:
- स्थानीय आईपी: eth0 का IP और NIC चुनें.
- दूरदराज़ के आई. पी: यहां नोड LB0 में eth2 का आईपी दर्ज करें।
- रिमोट नोड पासवर्ड और पासवर्ड की पुष्टि: यहां अन्य नोड में ssh के लिए रूट पासवर्ड दर्ज करें, डिफ़ॉल्ट रूप से LB2 की इंस्टेंस आईडी।
जनरेट बटन पर क्लिक करें और कुछ सेकंड प्रतीक्षा करें। इस दौरान, जिस नोड पर आप कॉन्फ़िगरेशन चला रहे हैं वह मास्टर भूमिका (LB1) ग्रहण कर लेगा और दूसरा (LB2) स्लेव भूमिका ग्रहण कर लेगा।
Azure में लोड संतुलन सेवा बनाएँ #
इस समय, RELIANOID क्लस्टर को Azure में कॉन्फ़िगर किया गया है और यह काम करने के लिए तैयार है, तो चलिए अपनी पहली क्लस्टर लोड-बैलेंस्ड सेवा को कॉन्फ़िगर करते हैं, जो वेब अनुप्रयोगों के लिए एक सरल नेटवर्क लोड संतुलित सेवा है। LSLB > फार्म > फार्म बनाएं निम्नलिखित मापदंडों के साथ.
ध्यान रखें कि उपयोग किया गया वर्चुअल आईपी 10.0.1.11 पहले से कॉन्फ़िगर किया गया वर्चुअल आईपी है और क्लस्टर का एक संसाधन है जो मास्टर नोड से हमेशा पहुंच योग्य रहेगा। अप्लाई बटन दबाएं और बैकएंड के प्राइवेट आईपी पते के साथ सर्विसेज सेक्शन को कॉन्फ़िगर करना जारी रखें ।
यदि आपको यह सुनिश्चित करना है कि एक ही क्लाइंट आईपी एक निश्चित अवधि में एक ही बैकएंड से कनेक्ट रहे, तो 60 सेकंड के टाइमआउट के साथ आईपी परसिस्टेंस का उपयोग करें । FarmGuardian के साथ एडवांस्ड हेल्थ चेक कॉन्फ़िगर करें। प्रत्येक बैकएंड में टीसीपी बैकएंड पोर्ट 80 खुला है या नहीं, यह सत्यापित करने के लिए check_tcp को एक सरल हेल्थ चेक के रूप में उपयोग करें । फिर, उन बैकएंड सर्वरों के आंतरिक आईपी और पोर्ट जोड़ें जहां वास्तविक वेब सेवाएं चल रही हैं।
अब आंतरिक आईपी 10.0.1.11 को असाइन किए गए सार्वजनिक आईपी http://52.170.117.153/ से कनेक्शन का परीक्षण करें , कनेक्शन eth0:vp1 का उपयोग करके लोड बैलेंसर से गुजरेगा और उपलब्ध बैकएंड में से किसी एक को अग्रेषित किया जाएगा।
फिर, क्लस्टर में मास्टर की भूमिका को बदलने के लिए , उदाहरण के लिए, इस भूमिका वाले नोड को रीबूट करें। दूसरा नोड वर्चुअल सेवा को ग्रहण करेगा और सार्वजनिक आईपी से पुनः कनेक्ट हो जाएगा। वर्तमान और नए क्लाइंट कनेक्शन एक ही बैकएंड के विरुद्ध स्थापित होंगे, लेकिन इस बार नए मास्टर नोड के माध्यम से।
समस्या निवारण: इस होस्ट ने सिस्टम पहचान निर्दिष्ट नहीं की है #
यदि आपको यह संदेश मिलता है: “ इस होस्ट को सिस्टम आइडेंटिटी असाइन नहीं की गई है। कृपया इसे Azure पोर्टल में कॉन्फ़िगर करें ”, तो इसका मतलब है कि लोड बैलेंसर के लिए Azure क्लाइंट waagent , azure-cli या सिस्टम आइडेंटिटी ठीक से सेट अप नहीं की गई है। इस समस्या का निवारण करने के लिए, कृपया लोड बैलेंसर से निम्नलिखित कमांड चलाएँ:
root@noid-ee-01:~# systemctl status walinuxagent
root@noid-ee-01:~# az login --identity
root@noid-ee-01:~# az account show

यदि सिस्टम पर waagent और azure-cli स्थापित नहीं हैं, तो कृपया निम्नलिखित कमांड निष्पादित करें:
root@noid-ee-01:~# apt-get install waagent azure-cli
Azure में उन्नत लोड संतुलन और क्लस्टरिंग का आनंद लें RELIANOID!


