अवलोकन #
जब आप किसी इंटरनेट सेवा प्रदाता के माध्यम से इंटरनेट से जुड़ते हैं, तो आपको इस बात पर कोई संदेह नहीं होता कि वह प्रदाता आपके कनेक्शन की सुरक्षा सुनिश्चित करने के लिए हर संभव प्रयास करेगा, लेकिन यदि आप किसी निजी सेवा से जुड़ना चाहते हैं तो क्या होगा? सार्वजनिक बुनियादी ढांचे में क्लाइंट से सर्वर तक ट्रैफ़िक की सुरक्षा कैसे सुनिश्चित की जाए? यहीं पर वीपीएन सेवाओं या वर्चुअल प्राइवेट नेटवर्क तकनीक की आवश्यकता होती है। दोनों नोड्स के बीच एक सुरक्षित कनेक्शन स्थापित किया जाता है, जिससे यह सुनिश्चित होता है कि कोई भी बाहरी एजेंट ट्रैफ़िक को बाधित करके संवेदनशील जानकारी प्राप्त नहीं कर सकता।
वीपीएन सेवाएं कई क्षमताएं प्रदान करती हैं, जैसे:
गोपनीयता: किसी को भी आपका डेटा पढ़ने से रोकना। इसे एन्क्रिप्शन के साथ लागू किया जाता है।
प्रमाणीकरण: यह सत्यापित करना कि पॉइंट-टू-पॉइंट बनाने वाले सदस्य वैध डिवाइस हैं।
अखंडता: यह सत्यापित करना कि पारगमन के दौरान VPN पैकेट में किसी प्रकार का परिवर्तन नहीं हुआ है।
एंटी-रिप्ले: किसी व्यक्ति को ट्रैफ़िक कैप्चर करने और उसे पुनः भेजने से रोकना, वैध डिवाइस/उपयोगकर्ता के रूप में दिखने का प्रयास करना।
बाजार आधारित निजी और खुले मानकों में कार्यान्वयन के विभिन्न प्रकार हैं, हम इस लेख में खुले समाधानों पर ध्यान केंद्रित करेंगे, सबसे अधिक प्रासंगिक नीचे देखें।
आईपीएसईसीयह इंटरनेट पर VPN इंस्टॉलेशन के लिए मानक बन गया है, यह बड़ी संख्या में क्रिप्टोग्राफिक एल्गोरिदम को लागू करता है और इसमें कोई बड़ी कमजोरियां नहीं हैं।
OpenVPNयह बहुत लोकप्रिय है लेकिन मानकों पर आधारित नहीं है, यह कस्टम सुरक्षा प्रोटोकॉल का उपयोग करता है, यह ओपनएसएसएल के साथ टीएलएस/एसएसएल और बड़ी संख्या में क्रिप्टोग्राफिक एल्गोरिदम का समर्थन करता है।
L2TP: यह PPTP का एक विस्तार है, यह IPSec को सुरक्षा परत के रूप में उपयोग कर सकता है, जिसका उपयोग अतीत में ज्यादातर ISP द्वारा किया जाता था। वर्तमान में, बेहतर प्रदर्शन के साथ बेहतर विकल्प मौजूद हैं।
वायरगार्डयह एक अत्यंत तेज़ वीपीएन है, और इसे स्थापित करना बेहद आसान है, यह लिनक्स कर्नेल में पहले से शामिल क्रिप्टोग्राफ़िक एल्गोरिदम का उपयोग करता है, यह यूडीपी का उपयोग करता है और इसे किसी भी पोर्ट में कॉन्फ़िगर किया जा सकता है।
स्केलेबल VPN वातावरण #
इस लेख का उद्देश्य रिलायंसॉइड लोड बैलेंसर का उपयोग करके वीपीएन सेवाओं के लिए उच्च उपलब्धता सेटअप के साथ लोड बैलेंस्ड सेवा बनाने का तरीका बताना है । हम इस लेख में वायरगार्ड पर ध्यान केंद्रित कर रहे हैं , जो पोर्ट 51820 यूडीपी का उपयोग करता है , लेकिन इसे अन्य प्रोटोकॉल और पोर्ट के साथ समान समाधानों तक भी बढ़ाया जा सकता है।
इस लेख में वीपीएन सर्वर के कॉन्फ़िगरेशन को छोड़ दिया गया है, लेकिन उच्च उपलब्धता में वीपीएन को सफलतापूर्वक स्केल करने के लिए निम्नलिखित बिंदुओं को ध्यान में रखना होगा :
RSI VPN सर्वर कॉन्फ़िगरेशन फ़ाइलों को प्रतिकृति बनाने की आवश्यकता है सभी में वीपीएन सर्वर संतुलित होंगे।
वीपीएन क्लाइंट ट्रैफ़िक को NAT किया जाना आवश्यक है वीपीएन सर्वर में केवल यह सुनिश्चित करने के लिए कि एपीएन क्लाइंट से सभी इनबाउंड और आउटबाउंड कनेक्शन पूल में एक ही वीपीएन सर्वर से गुजरें।
निम्नलिखित आरेख पहुंचने योग्य स्केलेबल वास्तुकला का वर्णन करता है।
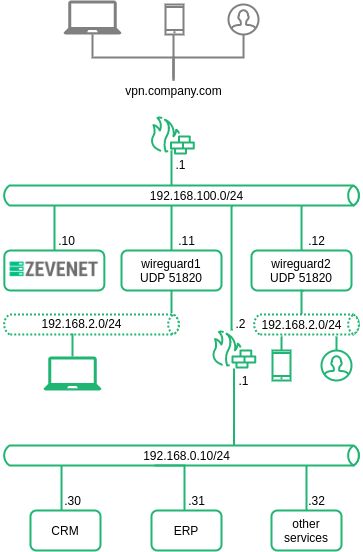
1. दो वायरगार्ड समान कॉन्फ़िगरेशन साझा करने वाले सर्वर.
2. से प्रत्येक वायरगार्ड सर्वर वही निजी नेटवर्क बनाता है 192.168.2.0/24.
3. से प्रत्येक वीपीएन क्लाइंट को IP के साथ NAT किया जाएगा वीपीएन सर्वर जहां यह जुड़ा हुआ है.
4. क्लाइंट एक सार्वजनिक आईपी से जुड़ते हैं vpn.company.com के माध्यम से 51820 यूडीपी, यह कनेक्शन आगे भेज दिया जाएगा रिलियानोइड (192.168.100.10).
5. रिलियानोइड उपलब्ध क्लाइंट कनेक्शनों के लिए लोड बैलेंस करेगा वीपीएन अंततः, किसी एक सर्वर के विरुद्ध सुरंग बनाई जाएगी।
इस लेख में, हम Relianoid के साथ इस VPN स्केलेबल सेवा को कॉन्फ़िगर करने के 2 अलग-अलग तरीकों का विस्तार से वर्णन करेंगे : एक वेब GUI के माध्यम से और दूसरा कमांड लाइन इंटरफ़ेस के माध्यम से ।
Relianoid के साथ VPN वर्चुअल सेवा कॉन्फ़िगरेशन #
यह अनुभाग बताता है कि कमांड-लाइन इंटरफ़ेस के साथ उचित कॉन्फ़िगरेशन तक कैसे पहुंचा जाए।
इस बात का ध्यान रखें कि वीपीएन प्रोटोकॉल को परसिस्टेंस सेशन क्षमताओं की आवश्यकता होती है ताकि यह सुनिश्चित किया जा सके कि एक ही क्लाइंट एक निश्चित अवधि के दौरान एक ही बैकएंड से जुड़ा रहे, भले ही यह क्लाइंट कोई ट्रैफिक उत्पन्न न करे।
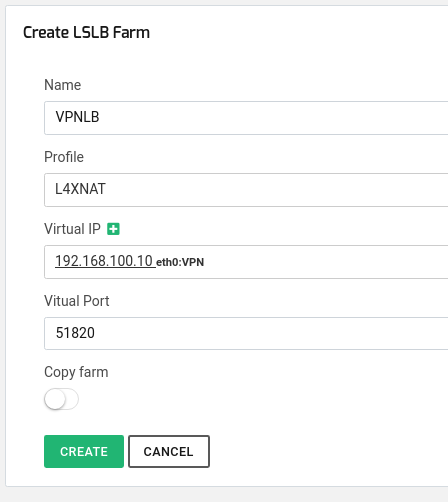
वीपीएन वर्चुअल सेवा बनाने के लिए , वीपीएनएलबी नामक एक नया फ़ार्म बनाएं जिसमें l4xnat प्रोफ़ाइल हो और जो वीपीएन वर्चुअल आईपी 192.168.100.10 से बंधे 51820 यूडीपी पोर्ट पर सुन रहा हो और sNAT मोड में हो, जहां फ़ायरवॉल निम्नलिखित कमांड के साथ क्लाइंट से कनेक्शन को NAT करेगा:
zcli फ़ार्म बनाएँ -farmname VPNLB -vip 192.168.100.10 -vport 51820 -profile l4xnat
या वेब GUI के माध्यम से:
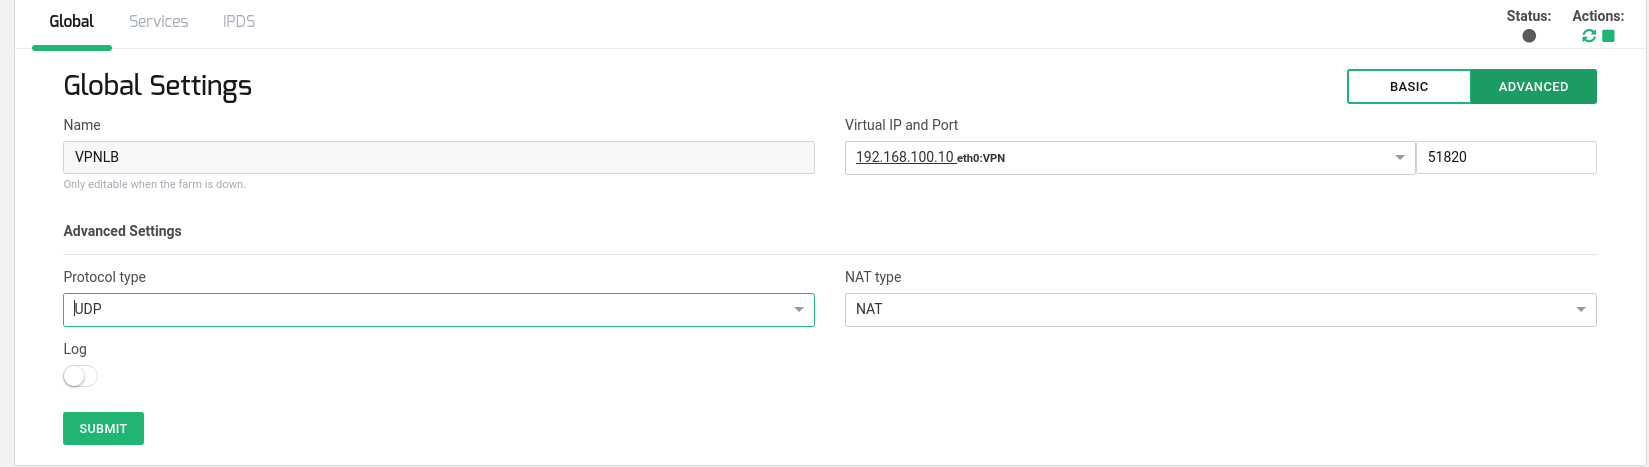
यूडीपी प्रोटोकॉल का उपयोग करने के लिए फार्म के वैश्विक मापदंडों को संशोधित करें , फिर स्रोत आईपी द्वारा निरंतरता सत्र और भार द्वारा एक सरल लोड बैलेंसिंग एल्गोरिथम को कॉन्फ़िगर करें ।
zcli फार्म सेट VPNLB -प्रोटोकॉल udp -nattype nat -persistence srcip -ttl 1800 -एल्गोरिदम वजन
या वेब GUI के माध्यम से:
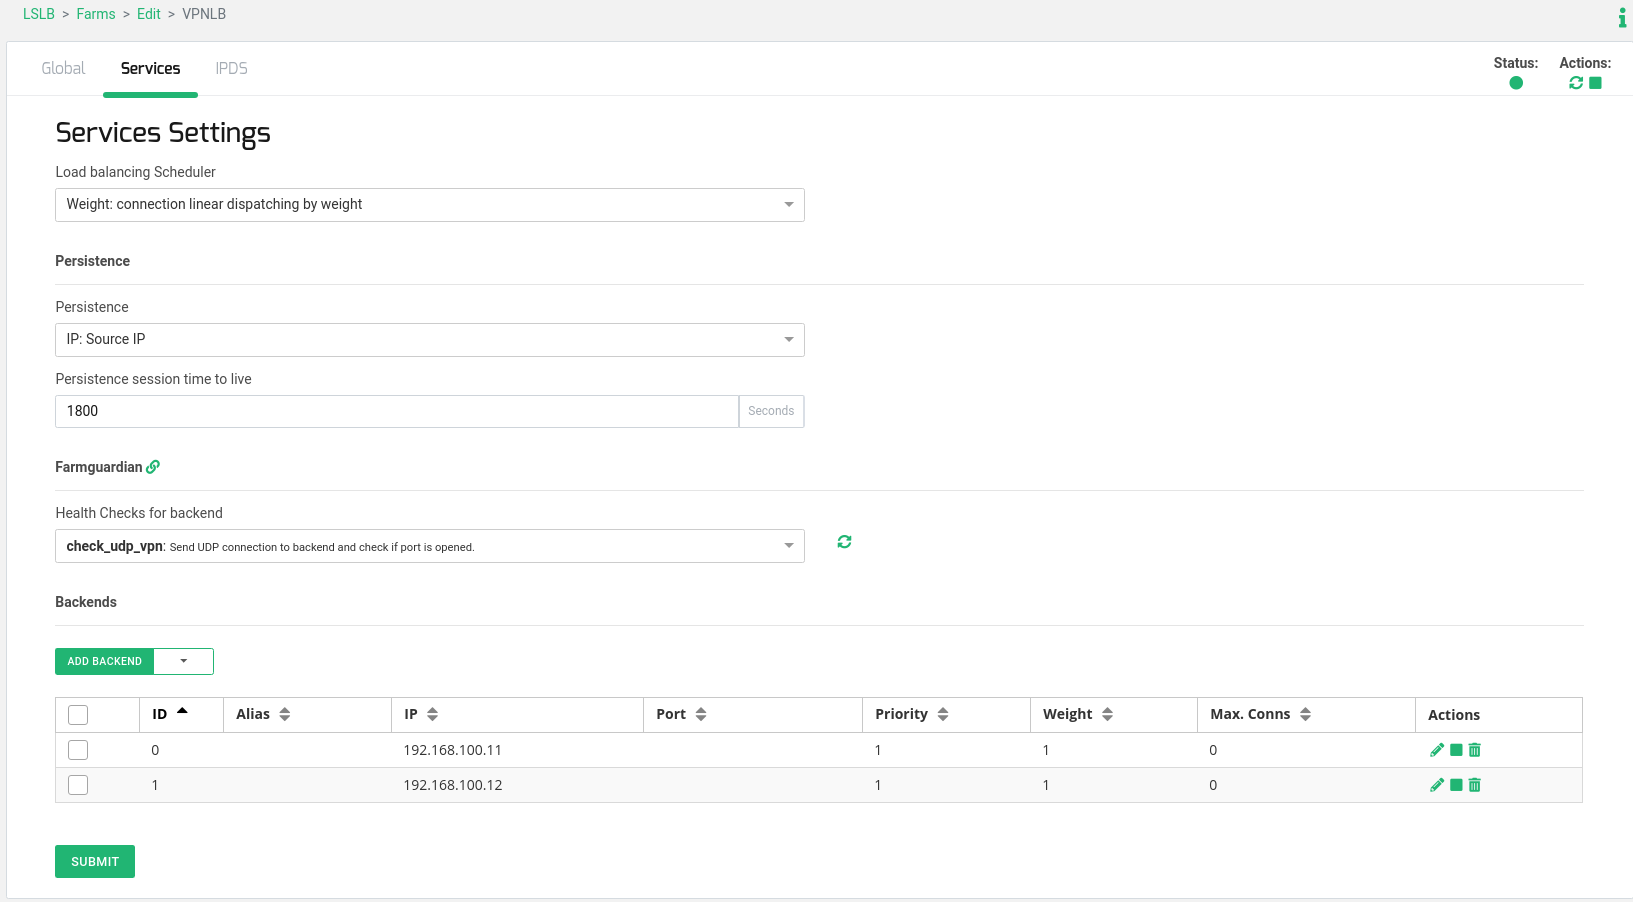
वीपीएन लोड बैलेंस सेवा के लिए पहले से बनाए गए फ़ार्म में दो बैकएंड सर्वर 192.168.100.11 और 192.168.100.12 जोड़ें। पोर्ट को कॉन्फ़िगर करने की आवश्यकता नहीं है क्योंकि l4xnat उसी पोर्ट का उपयोग करेगा जो पहले से कॉन्फ़िगर किए गए वर्चुअल पोर्ट में है।
zcli फार्म-सेवा-बैकएंड VPNLB default_service -ip 192.168.100.11 जोड़ें zcli फार्म-सेवा-बैकएंड VPNLB default_service -ip 192.168.100.12 जोड़ें
या वेब GUI के माध्यम से:
केवल स्वस्थ बैकएंड का चयन करने के लिए, आइए बैकएंड के लिए एक सरल स्वास्थ्य जांच कॉन्फ़िगर करें जो यह सुनिश्चित करे कि बैकएंड साइड में पोर्ट 51820 UDP उपलब्ध है। check_udp नामक एक सामान्य और पहले से लोड की गई स्वास्थ्य जांच की एक प्रतिलिपि बनाएं और उसे संपादित करें। हम अंतराल फ़ील्ड को 21 में बदलने की सलाह देते हैं क्योंकि प्रत्येक स्वास्थ्य जांच 10 सेकंड के टाइमआउट का उपयोग करती है , इसलिए 10 सेकंड * 2 बैकएंड + 1 सेकंड = 21 सेकंड ।
zcli farmguardian create -copy_from check_udp -name check_udp_vpn zcli farmguardian set check_udp_vpn -description "VPN UDP 51820 के लिए जाँच करें" -interval 21
या वेब GUI के माध्यम से:
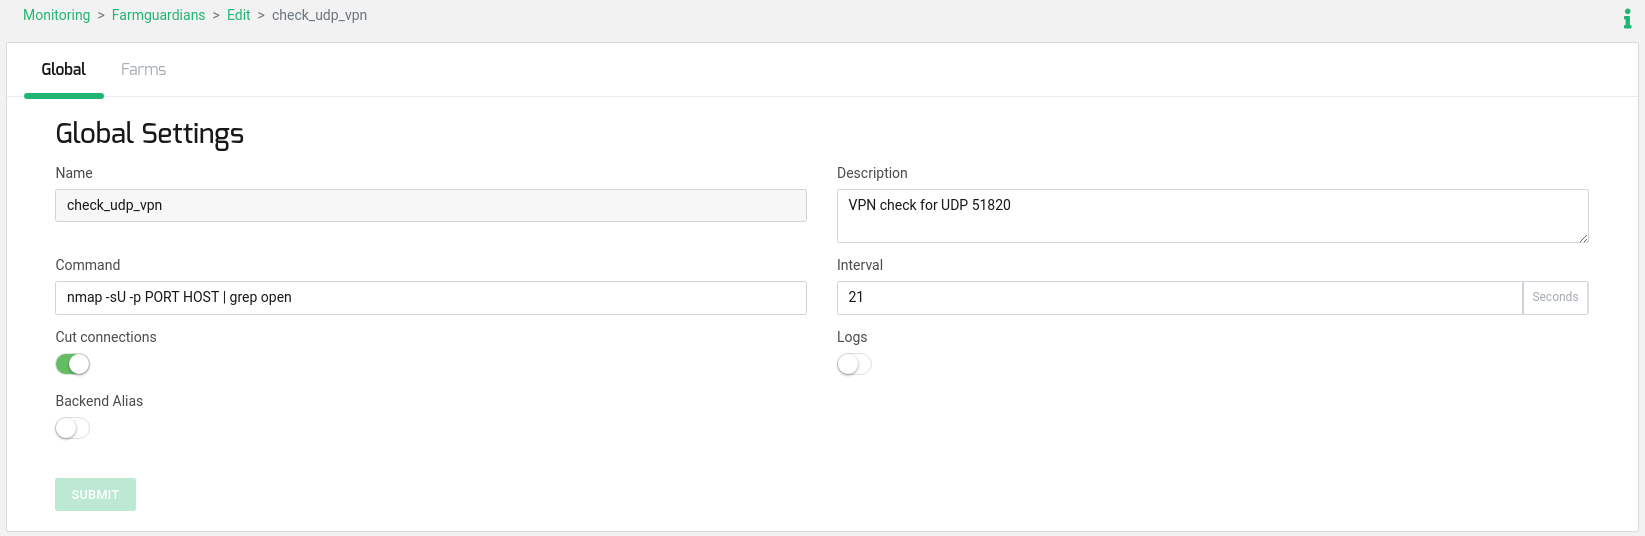
अंत में, पहले से बनाए गए हेल्थ चेक जिसे check_udp_vpn कहा जाता है , को वर्तमान फार्म VPNLB में जोड़ें ।
zcli फार्म-सेवा-फार्मगार्डियन VPNLB default_service -name check_udp_vpn जोड़ें
IPDS मॉड्यूल के साथ DDoS हमले का शमन #
वीपीएन सेवाएं आमतौर पर हमलों और साइबर सुरक्षा खतरों का लक्ष्य होती हैं, ताकि संगठन नेटवर्क में प्रवेश करने के लिए दूरस्थ कनेक्टिविटी का लाभ उठाया जा सके।
इसीलिए, हमारी संस्था को बाहरी हमलों से बचाने के लिए, स्केलेबल वीपीएन सेवा को सुरक्षा प्रणाली से लैस करना उचित है। यह अनुभाग बताता है कि रिलियनॉइड आईपीडीएस मॉड्यूल का उपयोग कैसे करें और सार्वजनिक वीपीएन सेवाओं के लिए डीडीओएस हमलों से आसानी से कैसे बचाव करें।
इस अनुभाग में दो अलग-अलग सुरक्षा उपायों का विस्तार से वर्णन किया गया है जो इस प्रकार की सेवा के साथ बेहतर परिणाम देते हैं: श्वेतसूची और कनेक्शन सीमाओं के माध्यम से आईपी सुरक्षा ।
किसी दी गई श्वेतसूची से सार्वजनिक VPN सेवा तक पहुंच की अनुमति देना #
ब्लैकलिस्ट / व्हाइटलिस्ट का उपयोग उन सेवाओं में किया जा सकता है जहां हम यह सुनिश्चित कर सकते हैं कि क्लाइंट सूची ज्ञात हो, उदाहरण के लिए, किसी विशेष देश के संगठन में टेलीकम्यूटिंग की अनुमति देने के लिए एक सार्वजनिक वीपीएन सेवा ।
जर्मनी के लिए श्वेतसूची कॉन्फ़िगर करने और अन्य आईपी पतों वाले देशों से आने वाले ट्रैफ़िक को अस्वीकार करने के लिए, कृपया निम्नलिखित चरणों का पालन करें:
1. IPDS > ब्लैकलिस्ट पर जाएं और वहां ब्लैकलिस्ट खोजें geo_ES_जर्मनी। तो संपादित करें इस ब्लैकलिस्ट नियम को बदलें और नीति फ़ील्ड को बदलें अनुमति देना श्वेतसूची के रूप में उपयोग किया जाएगा।
2. इसी सूची में टैब पर जाएं फार्म और खेत को आगे ले जाएँ वीपीएनएलबी स्तंभ से उपलब्ध फार्म सेवा मेरे खेतों को सक्षम करें.
3. प्रेस प्ले आइकन शामिल है क्रियाएँ श्वेतसूची को सक्षम करने के लिए.
4. आईपीडीएस > ब्लैकलिस्ट और वहां ब्लैकलिस्ट खोजें सब, टैब पर जाएं फार्म और खेत को आगे ले जाएँ वीपीएनएलबी कॉलम से उपलब्ध फार्म सेवा मेरे खेतों को सक्षम करें.
5. प्रेस प्ले का चिह्न क्रियाएँ ब्लैकलिस्ट को सक्षम करने के लिए.
इस कॉन्फ़िगरेशन के साथ, Relianoid में पहले से लोड की गई geo_ES_Germany नामक एक श्वेतसूची , जिसमें उस देश के सभी IP रेंज शामिल हैं, को VPNLB फ़ार्म में जोड़ा जाता है , और All नामक एक अतिरिक्त काली सूची , जिसमें शेष IP पते शामिल हैं, को भी फ़ार्म में जोड़ा जाता है। इस प्रकार, यदि क्लाइंट का IP जर्मनी के किसी भी रेंज से मेल नहीं खाता है, तो उसे अस्वीकार कर दिया जाएगा।
कनेक्शन सीमाओं के साथ सार्वजनिक VPN सेवा तक पहुंच की अनुमति देना #
इस तरह की डीडीओएस सुरक्षा लागू करने के लिए यह पूरी तरह से आवश्यक है कि आप हमारी सार्वजनिक सेवा के काम करने के तरीके को समझें। उदाहरण के लिए, वायरगार्ड प्रति क्लाइंट केवल एक यूडीपी कनेक्शन का उपयोग करता है । इसलिए, यदि हमें एक ही स्रोत आईपी से कई समवर्ती कनेक्शन प्राप्त होते हैं, तो हम मान सकते हैं कि एक से अधिक टेलीवर्कर एनएटी के पीछे से जुड़ रहे हैं जो ट्रैफ़िक को छिपा रहा है, या यह यूडीपी फ्लड अटैक से संबंधित हो सकता है । किसी भी स्थिति में, हम समझ सकते हैं कि प्रति स्रोत आईपी 10 से अधिक कनेक्शन वैध ट्रैफ़िक नहीं हैं।
हमारे वीपीएन वर्चुअल सेवा के लिए प्रति स्रोत आईपी पर समवर्ती कनेक्शनों की सीमा निर्धारित करने के लिए कृपया निम्न कार्य करें:
1. IPDS > DoS > DoS नियम बनाएँ, नाम से एक नया नियम बनाएं प्रति_स्रोत_आईपी_सीमा और चयन करें नियम प्रकार प्रति स्रोत IP कुल कनेक्शन सीमा और प्रेस बनाएं.
2. नियम संस्करण प्रपत्र में, फ़ील्ड में वांछित समवर्ती कनेक्शन सीमा दर्ज करें प्रति स्रोत IP कुल कनेक्शन सीमा, हमारे मामले में 10 और प्रेस सबमिट.
3. टैब पर जाएँ फार्म और खेत को आगे ले जाएँ वीपीएनएलबी कॉलम से उपलब्ध फार्म सेवा मेरे खेतों को सक्षम करें.
इस कॉन्फ़िगरेशन के साथ, हमने प्रति स्रोत IP एक साथ कनेक्शन की संख्या 10 तक सीमित कर दी है; हम किसी भी क्लाइंट IP पर भरोसा नहीं करते जो 10 से अधिक VPN कनेक्शन स्थापित करने का प्रयास करता है। यदि आप सुनिश्चित कर सकते हैं कि एक से अधिक क्लाइंट कभी भी किसी सार्वजनिक NAT के माध्यम से कनेक्शन नहीं चलाएंगे, तो limit_per_source_IP को केवल 1 पर कॉन्फ़िगर किया जा सकता है।
Relianoid के साथ अपनी स्केलेबल, उच्च उपलब्धता वाली और सुरक्षित वीपीएन सेवा का आनंद लें!


