एक्सचेंज 2016 कैसे काम करता है? #
माइक्रोसॉफ्ट एक्सचेंज 2016 माइक्रोसॉफ्ट के सर्वर अनुप्रयोगों का हिस्सा है जो मेलिंग सेवाएं, मेलबॉक्स, एड्रेस बुक, क्लाइंट एक्सेस, ऑटोडिस्कवरी कनेक्टर आदि प्रदान करता है।
स्टैंडअलोन सर्वर के लिए, Microsoft Exchange 2016 निम्नलिखित नेटवर्किंग पोर्ट का उपयोग करता है:
टीसीपी / 25 और टीसीपी / 465 एसटी एसएमटीपी और SMTPS मेलिंग सेवाएं, क्रमशः।
टीसीपी / 143 और टीसीपी / 993 एसटी आईमैप और IMAPS क्रमशः ग्राहक पहुँच सेवाएँ।
टीसीपी / 110 और टीसीपी / 995 एसटी POP3 और POP3S क्रमशः ग्राहक पहुँच सेवाएँ।
टीसीपी / 80 और टीसीपी / 443 एसटी आउटलुक वेब एक्सेस (ओडब्ल्यूए) ग्राहक पहुँच सेवाएँ, ऑटोडिस्कवरी सेवाओं और MAPI सेवाओं.
किसी संगठन के भीतर, एक स्टैंडअलोन सर्वर में ये सभी सेवाएँ एक वैध आर्किटेक्चर नहीं है क्योंकि यह रखरखाव के मामले में या सेवा बंद होने पर उच्च उपलब्धता सेवा प्रदान नहीं करता है। इस कारण से, हम एक स्केलेबल आर्किटेक्चर का प्रस्ताव करते हैं जो उच्च उपलब्धता प्रदान करता है और विफलता के एकल बिंदु से बचता है।
Microsoft Exchange 2016 स्केलेबल वातावरण #
नीचे एक लचीली और स्केलेबल वास्तुकला के साथ उच्च उपलब्धता में Microsoft Exchange 2016 सेवाओं के निर्माण के लिए प्रस्तावित वातावरण दिखाया गया है।
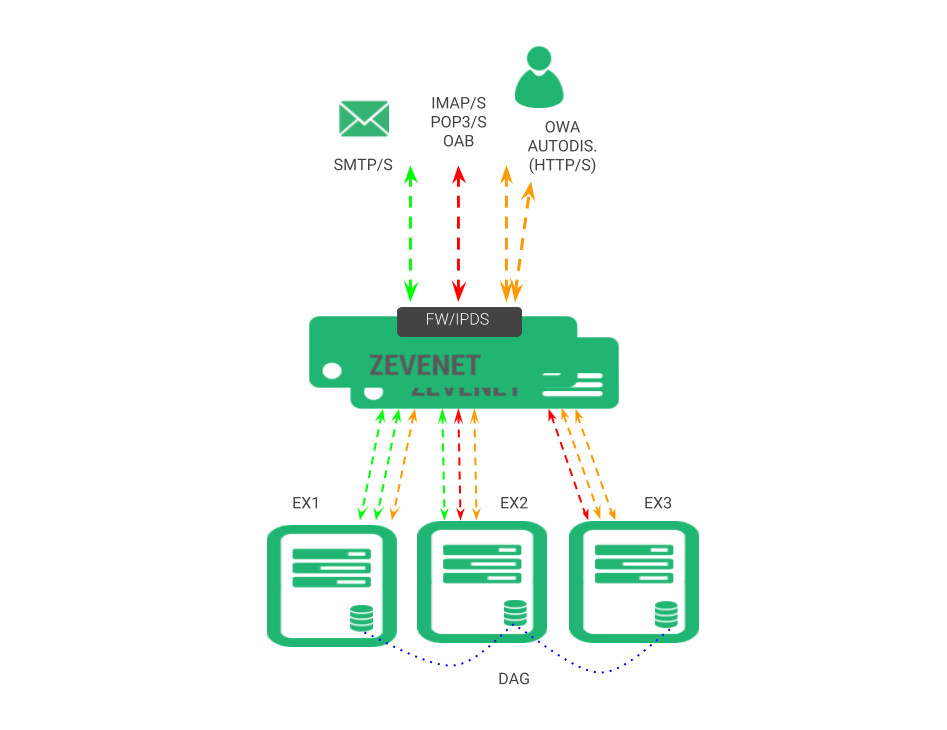
इस आर्किटेक्चर के साथ आप रखरखाव या विफलता के दौरान एक सेवा को दूसरी सेवा पर प्रभाव डालने से बचाने के लिए अलग-अलग एक्सचेंज 2016 सेवाएँ प्राप्त कर सकते हैं, एक तरफ से मेलिंग सेवाओं और दूसरी तरफ से क्लाइंट एक्सेस सेवाओं को समूहीकृत करके। इसके अलावा, यह हर सेवा के लिए समर्पित बैकएंड को सहजता से कॉन्फ़िगर करने की सुविधा प्रदान करता है।
आवश्यकताएँ #
सबसे पहले, इन कॉन्फ़िगरेशन को बैकएंड सर्वर में संबोधित करने की आवश्यकता है ताकि इसे एक स्केलेबल सेवा के रूप में परिवर्तित किया जा सके:
1. सेवा का नाम बनाएं । Exchange 2016 की वर्चुअल डायरेक्टरी या नेमस्पेस को सेवा के नाम से कॉन्फ़िगर करना आवश्यक है, डिफ़ॉल्ट कॉन्फ़िगरेशन (जैसे exchange.mydomain.com ) में होस्टनाम का उपयोग करने से बचें। इस नए नेमस्पेस का उपयोग CA को भेजे जाने वाले CRT में सेवा के लिए एक नया सुरक्षित प्रमाणपत्र जनरेट करने के लिए किया जाएगा। इसके अलावा, चयनित नेमस्पेस को कॉर्पोरेट DNS में शामिल किया जाना चाहिए ताकि लोड बैलेंसर में बनाए जाने वाले फ़ार्म के वर्चुअल पते को रिजॉल्व किया जा सके।
2. MAPI सेवा । Exchange 2016 इस सेवा के लिए अब डायनामिक पोर्ट का उपयोग नहीं करता है। यह HTTP में समर्थित है और डिफ़ॉल्ट रूप से सक्षम है, लेकिन इस सेवा को ठीक से कॉन्फ़िगर करना न भूलें। HTTP पर MAPI को सक्षम करने, कॉन्फ़िगर करने और परीक्षण करने के विशिष्ट चरणों के लिए https://technet.microsoft.com/en-us/library/mt634322(v=exchg.160).aspx देखें ।
3. डेटाबेस प्रतिकृति के लिए DAG सेवा स्थापित करें । CAS ऐरे में डेटाबेस उपलब्धता समूह (DAG) को सक्षम करने से सर्वरों के बीच मेलबॉक्स की क्लस्टरिंग सेवा प्रतिकृति बनाने की अनुमति मिलेगी।
4. लोड बैलेंसिंग सेवाएं बनाएं । नीचे आवश्यक वर्चुअल सेवाओं को कॉन्फ़िगर करने का तरीका बताया जाएगा। ध्यान दें कि आपकी आवश्यकताओं के आधार पर, सभी सेवाओं को बनाना आवश्यक नहीं होगा।
Exchange वर्चुअल सेवाएँ बनाएँ #
एक बार एक इकाई RELIANOID तैनात किया गया है और पहले बूट पैरामीटर सेटअप किए गए हैं, कृपया नीचे वर्णित निर्देशों का पालन करें।
सबसे पहले, नीचे दिखाए गए अनुसार नेटवर्क | वर्चुअल इंटरफेस मेनू सेक्शन में जाकर एक्सचेंज सेवाओं के लिए एक समर्पित वर्चुअल इंटरफेस बनाएं।
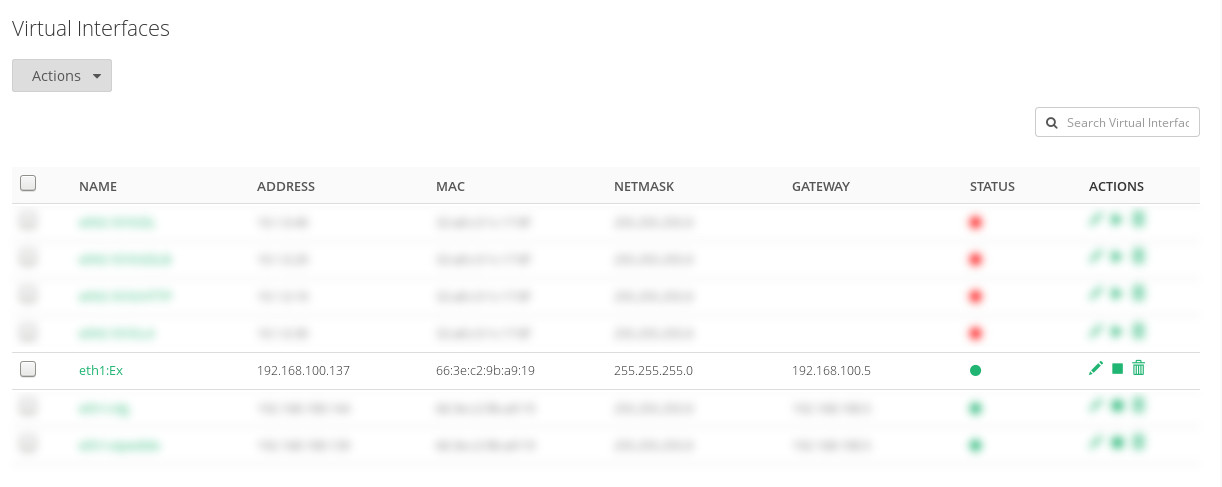
यह आईपी पता हमारी एक्सचेंज सेवाओं के लिए वर्चुअल आईपी होगा और यह आवश्यक होगा कि exchange.mydomain.com को क्वेरी करते समय हमारा कॉर्पोरेट डीएनएस इसे रिजॉल्व करे ।
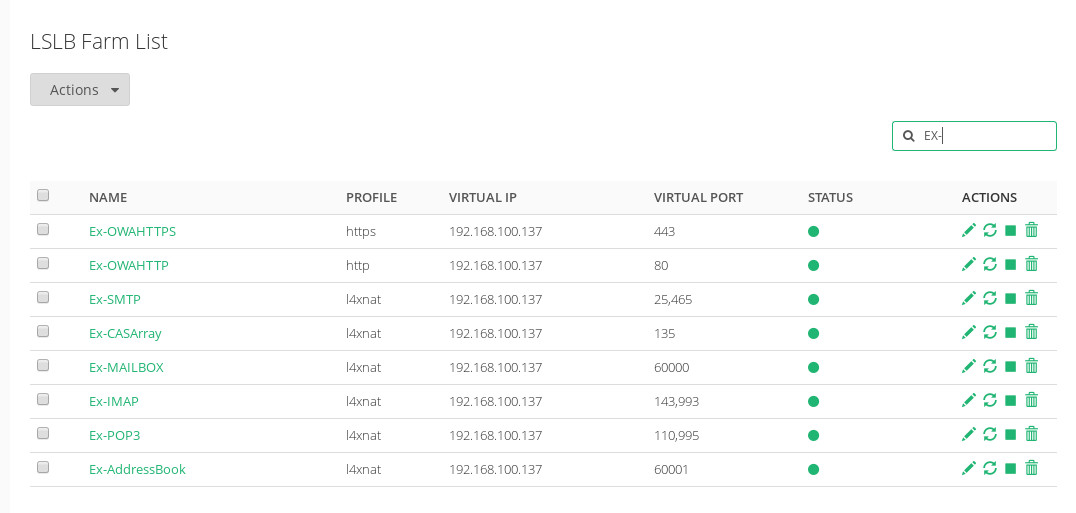
इसके बाद, लोड बैलेंसर वर्चुअल सेवाएं बनाने के लिए तैयार हो जाता है। LSLB | Farms मेनू सेक्शन में जाकर आप Exchange 2016 की विभिन्न सेवाओं को अलग करने के लिए प्रस्तावित सभी लोड बैलेंसिंग फार्म बना सकते हैं, जिनका विस्तृत विवरण अगले अनुभागों में दिया जाएगा।
SMTP/S वर्चुअल सेवा बनाएँ #
यह एक एल4 प्रोफाइल वाला एलएसएलबी फार्म है जिसका उपयोग वर्चुअल मेलिंग सेवा के रूप में किया जाएगा, जो बैकएंड में सुरक्षा सक्षम होने की स्थिति में टीसीपी पोर्ट 25 और 465 का उपयोग करता है।
सर्विसेज सेक्शन में हम SMTP के लिए एक एडवांस्ड हेल्थ चेक कॉन्फ़िगर कर सकते हैं ।
check_smtp -H होस्ट -w 30 -c 30 -p 25 -t 32
यदि वर्चुअल सेवा में एक से अधिक पोर्ट का उपयोग किया जाता है, तो एक ही स्वास्थ्य जांच में विभिन्न पोर्ट का परीक्षण करना अच्छा रहेगा।
अंत में, इन सेवाओं के लिए बैकएंड को वास्तविक सर्वर के रूप में उपयोग करने के लिए कॉन्फ़िगर करें।
IMAP/S वर्चुअल सेवा बनाएँ #
यह एक LSLB फ़ार्म है जिसमें L4 प्रोफ़ाइल है। इसका उपयोग IMAP के माध्यम से क्लाइंट को उनके मेलबॉक्स से कनेक्ट करने के लिए किया जाएगा , जो TCP पोर्ट 143 का उपयोग करता है और बैकएंड में सुरक्षा सक्षम होने पर 993 का उपयोग करता है। ध्यान दें कि यह एक वैकल्पिक सेवा है, कृपया पुष्टि करें कि Exchange 2016 में IMAP पोर्ट सक्षम हैं या नहीं।
सर्विसेज सेक्शन में हम IMAP के लिए एक साधारण हेल्थ चेक कॉन्फ़िगर कर सकते हैं, जैसा कि नीचे दिखाया गया है।
check_tcp -H होस्ट -p 143 -w 30 -c 30 -t 32
यदि वर्चुअल सेवा में एक से अधिक पोर्ट का उपयोग किया जाता है, तो एक ही स्वास्थ्य जांच में विभिन्न पोर्ट का परीक्षण करना अच्छा रहेगा।
अंत में, इन सेवाओं के लिए बैकएंड को वास्तविक सर्वर के रूप में उपयोग करने के लिए कॉन्फ़िगर करें।
POP3/S वर्चुअल सेवा बनाएँ #
यह एक LSLB फ़ार्म है जिसमें L4 प्रोफ़ाइल है। इसका उपयोग POP3 के माध्यम से क्लाइंट को उनके मेलबॉक्स से कनेक्ट करने के लिए किया जाएगा , जो TCP पोर्ट 110 और 995 का उपयोग करता है , यदि बैकएंड में सुरक्षा सक्षम है। कृपया ध्यान दें कि यह एक वैकल्पिक सेवा है, कृपया पुष्टि करें कि Exchange 2016 में POP3 पोर्ट सक्षम हैं या नहीं।
सर्विसेज सेक्शन में हम POP3 के लिए एक साधारण हेल्थ चेक कॉन्फ़िगर कर सकते हैं, जैसा कि नीचे दिखाया गया है।
check_tcp -H होस्ट -p 110 -w 30 -c 30 -t 32
यदि वर्चुअल सेवा में एक से अधिक पोर्ट का उपयोग किया जाता है, तो एक ही स्वास्थ्य जांच में विभिन्न पोर्ट का परीक्षण करना अच्छा रहेगा।
अंत में, इन सेवाओं के लिए बैकएंड को वास्तविक सर्वर के रूप में उपयोग करने के लिए कॉन्फ़िगर करें।
RPC CAS मेलबॉक्स वर्चुअल सेवा बनाएँ #
यह एल4 प्रोफाइल वाला एक एलएसएलबी फार्म है जिसका उपयोग मेलबॉक्स सेवा के लिए किया जाएगा जो टीसीपी पोर्ट का उपयोग करता है जिसे पिछले चरण में तय किया गया था, हमारे उदाहरण में यह 60000 होगा ।
सर्विसेज सेक्शन में हम इस सर्विस के लिए एक साधारण हेल्थ चेक कॉन्फ़िगर कर सकते हैं, जैसा कि नीचे दिखाया गया है।
check_tcp -H होस्ट -p पोर्ट -w 30 -c 30 -t 32
अंत में, इन सेवाओं के लिए बैकएंड को वास्तविक सर्वर के रूप में उपयोग करने के लिए कॉन्फ़िगर करें।
Outlook एड्रेस बुक वर्चुअल सेवा बनाएँ #
यह एल4 प्रोफाइल वाला एक एलएसएलबी फार्म है जिसका उपयोग एड्रेस बुक सेवाओं के लिए किया जाएगा जो टीसीपी पोर्ट का उपयोग करता है जिसे पिछले चरण में तय किया गया था, हमारे उदाहरण में यह 60001 होगा ।
सर्विसेज सेक्शन में हम इस सर्विस के लिए एक साधारण हेल्थ चेक कॉन्फ़िगर कर सकते हैं, जैसा कि नीचे दिखाया गया है।
check_tcp -H होस्ट -p पोर्ट -w 30 -c 30 -t 32
अंत में, इन सेवाओं के लिए बैकएंड को वास्तविक सर्वर के रूप में उपयोग करने के लिए कॉन्फ़िगर करें।
CAS ऐरे वर्चुअल सेवा बनाएँ #
यह एक LSLB फार्म है जिसमें L4 प्रोफाइल है जिसका उपयोग CAS ऐरे सेवाओं के लिए किया जाएगा जो डिफ़ॉल्ट रूप से TCP पोर्ट 135 का उपयोग करता है।
सर्विसेज सेक्शन में हम इस सर्विस के लिए एक साधारण हेल्थ चेक कॉन्फ़िगर कर सकते हैं, जैसा कि नीचे दिखाया गया है।
check_tcp -H होस्ट -p पोर्ट -w 30 -c 30 -t 32
अंत में, इन सेवाओं के लिए बैकएंड को वास्तविक सर्वर के रूप में उपयोग करने के लिए कॉन्फ़िगर करें।
SSL ऑफलोडिंग के साथ OWA वर्चुअल सेवाएँ बनाएँ #
यह सेवा ग्राहकों को वेब मेल एक्सेस प्रदान करती है और इसे पोर्ट 80 और 443 टीसीपी के माध्यम से उपलब्ध कराया जा सकता है । इस स्थिति में, हम लोड बैलेंसर में एसएसएल ऑफलोड का उपयोग करने का प्रस्ताव करते हैं, ताकि एक्सचेंज सर्वर को वेब एसएसएल लोड से न निपटना पड़े और वह केवल HTTP कनेक्शन स्वीकार करे।
इसे बनाने के लिए, सबसे पहले हम पोर्ट 80 पर HTTP प्रोफ़ाइल के साथ एक LSLB फ़ार्म बनाते हैं और सर्विसेज सेक्शन में HTTPS पर रीडायरेक्शन को कॉन्फ़िगर करते हैं जैसा कि नीचे दिखाया गया है।

ध्यान दें कि हमने सेवा डोमेन का उपयोग किया है, हमारे उदाहरण में यह exchange.mydomain.com होगा । बैकएंड डालने की कोई आवश्यकता नहीं है, क्योंकि सारा ट्रैफ़िक एक अन्य सुरक्षित फ़ार्म पर रीडायरेक्ट कर दिया जाएगा।
अंत में, परिवर्तन लागू करने के लिए नए फ़ार्म को पुनः प्रारंभ करें।
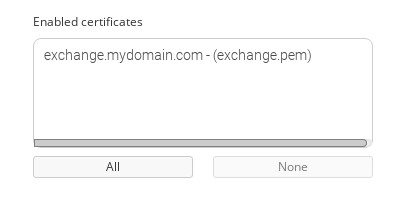
फिर, पोर्ट 443 में HTTP प्रोफ़ाइल और HTTPS श्रोता के साथ एक नया LSLB फ़ार्म बनाएँ, जिसमें Exchange CAS Array सेवाओं में उपयोग किए जाने वाले समान प्रमाणपत्र को PEM प्रारूप में परिवर्तित किया गया हो। और फिर इसे सेवा में जोड़ें जैसा कि नीचे दिखाया गया है।
अंत में, उन्नत स्वास्थ्य जांच को कॉन्फ़िगर करें और पोर्ट 80 से कनेक्ट होने वाले बैकएंड सर्वर को जोड़ें।
check_http -H HOST -S -w 10 -c 10 -t 11 -u /owa/healthcheck.htm --expect='200'
परिवर्तन लागू करने के लिए सेवा को पुनः आरंभ करें.
उच्च उपलब्धता और स्वचालित आपदा पुनर्प्राप्ति कॉन्फ़िगरेशन में Exchange 2016 #
यह आवश्यक है कि एक बार जब हम सभी सेवाओं का लोड संतुलित कर लें और उनकी उपलब्धता उच्च हो जाए, तो लोड बैलेंसर के बंद हो जाने या रखरखाव कार्यों के कारण होने वाली एकल विफलता बिंदु से बचा जा सके।
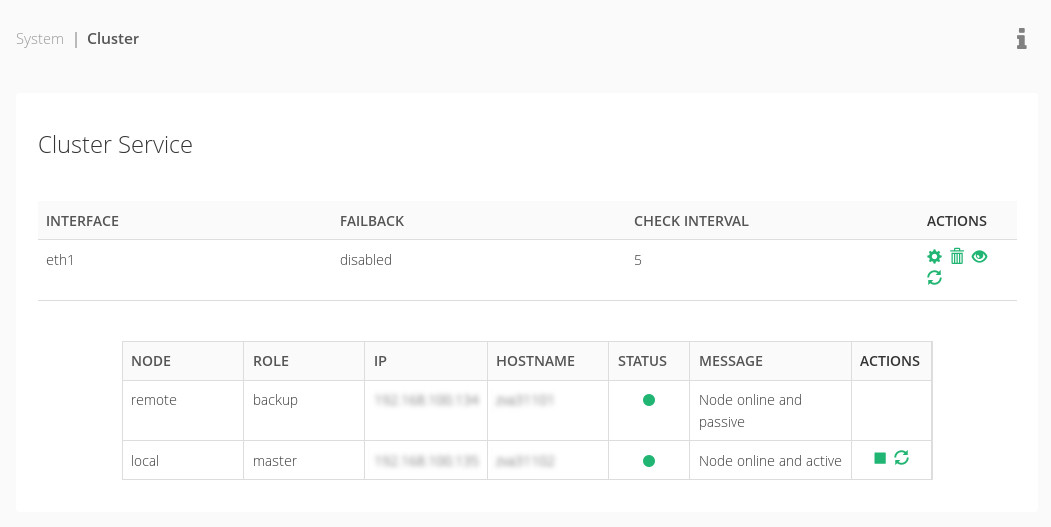
के रूप में RELIANOID क्लस्टरिंग समाधान वास्तविक समय में सभी कनेक्शन और सत्रों की प्रतिकृति बनाता है, एक क्लस्टर का निर्माण करता है जिससे क्लाइंट बिना किसी व्यवधान के पारदर्शी रूप से एक नोड से दूसरे नोड पर स्विच कर सकते हैं। क्लस्टर सेवा एप्लिकेशन डिलीवरी परत पर उच्च उपलब्धता प्रदान करती है, लेकिन एक स्वचालित आपदा पुनर्प्राप्ति क्षमता भी प्रदान करती है जिसे अनुभाग के माध्यम से आसानी से कॉन्फ़िगर किया जा सकता है सिस्टम | क्लस्टर.
Exchange 2016 उन्नत सुरक्षा #
RELIANOID घुसपैठ की रोकथाम और पता लगाने की प्रणाली एक्सचेंज सेवाओं में एक अतिरिक्त सुरक्षा परत जोड़ती है, ताकि हम यह सुनिश्चित कर सकें कि हमारी साइटों से कनेक्शन अनुरोध विश्वसनीय हैं। यदि हमारी कोई भी वर्चुअल सेवा इंटरनेट पर सार्वजनिक है, तो हम इस मॉड्यूल को सक्षम करने की सलाह देते हैं।
अपनी अत्यधिक उपलब्ध एक्सचेंज सेवाओं का आनंद लें!
इस लेख में प्रयुक्त कुछ संदर्भ:
https://docs.microsoft.com/en-us/exchange/plan-and-deploy/deployment-ref/network-ports?view=exchserver-2019
https://sysadminblogger.wordpress.com/tag/zen-load-balancer-exchange-2016/
https://sysadminblogger.wordpress.com/tag/zevenet-load-balancer-exchange-2016/
http://josemct.com/blog/2016/06/22/client-access-server-cas-array-zen-load-balancing/
https://blogs.technet.microsoft.com/exchange/2015/10/08/load-balancing-in-exchange-2016/


