अवलोकन #
FortiADC फोर्टिनेट द्वारा विकसित एक एप्लिकेशन डिलीवरी कंट्रोलर है। इसका उद्देश्य एप्लिकेशन सुरक्षा, ट्रैफ़िक प्रबंधन और सर्वर पर चलने वाले एप्लिकेशन की उपलब्धता प्रदान करना है। हालाँकि, RELIANOID क्लाउड परिनियोजन और उपलब्धता में इसका ऊपरी हाथ है। कोई भी व्यक्ति इसके माध्यम से क्लाउड खाता बना सकता है ZVNक्लाउड, या सीधे नोड तैनात करें एडब्ल्यूएस या Microsoft नीला बाजार।
यदि आपको अगली पीढ़ी की सुरक्षा सुविधाओं, लेयर 4 और 7 लोड बैलेंसिंग, ग्लोबल लोड बैलेंसिंग, लिंक लोड बैलेंसिंग आदि के साथ अधिक लचीले ADC की आवश्यकता है, तो धैर्य रखें। इस लेख में, हम FortiADC अवधारणाओं पर चर्चा करेंगे और उन अवधारणाओं का उपयोग करके समान कॉन्फ़िगरेशन बनाएंगे। RELIANOID एडीसी.
.. पूर्वापेक्षाएँ #
FortiADC से माइग्रेट करने से पहले यहां आवश्यक शर्तें दी गई हैं RELIANOID एडीसी.
- का एक उदाहरण RELIANOID ADC आपके वर्कस्टेशन, बेयर मेटल, वर्चुअल वातावरण या किसी अन्य डिवाइस पर स्थापित होना चाहिए. ZVNक्लाउडऑन-प्रिमाइसेस परिनियोजन के लिए, मूल्यांकन का अनुरोध करें.
- वेब ग्राफिकल इंटरफ़ेस तक पहुँच होनी चाहिए। यदि आपके पास नहीं है, तो इस त्वरित प्रक्रिया का पालन करें इंस्टालेशन गाइड.
- FortiADC से परिचित होना चाहिए तथा इसकी अवधारणाओं के बारे में जानकारी होनी चाहिए।
- आपको एक वर्चुअल सर्वर बनाने में सक्षम होना चाहिए RELIANOIDइस गाइड का पालन करें: लेयर 4 और लेयर 7 वर्चुअल सर्वर कॉन्फ़िगरेशन.
मूल अवधारणा #
लिंक लोड संतुलन: लिंक लोड बैलेंसिंग का अर्थ है नेटवर्क ट्रैफ़िक को कई नेटवर्कों में वितरित करना। वान कनेक्शन या आई एस पी एस नेटवर्क प्रदर्शन को अनुकूलित करने और विश्वसनीयता बढ़ाने के लिए। विश्वसनीयता अतिरेक के लिए विभिन्न ISP के लिए अपलिंक का उपयोग करके प्राप्त की जाती है। यदि एक ISP बंद हो जाता है, तो उपलब्ध सेवा में विफलता होती है। RELIANOID लिंक लोड संतुलन के लिए एक इनबिल्ट अपलिंक फेलओवर सिस्टम प्रदान करता है डीएसएलबी.
वैश्विक भार संतुलन: वैश्विक लोड संतुलन से तात्पर्य विभिन्न भौगोलिक स्थानों पर स्थित विभिन्न डेटा केंद्रों में स्थित कई सर्वरों या संसाधनों के बीच नेटवर्क ट्रैफ़िक को वितरित करना है, ताकि उन क्षेत्रों में ग्राहकों के लिए बेहतर उपयोगकर्ता अनुभव प्रदान किया जा सके। RELIANOID डेटा केंद्रों में लोड संतुलन के लिए एक मजबूत समाधान है जीएसएलबी मॉड्यूल।
उच्च उपलब्धता: उच्च उपलब्धता किसी सिस्टम, एप्लिकेशन या सेवा की वह क्षमता है जो न्यूनतम डाउनटाइम के साथ उपयोगकर्ताओं के लिए परिचालन और सुलभ बनी रहती है। फ़ेलओवर तंत्र के निर्माण के माध्यम से उच्च उपलब्धता प्राप्त की जा सकती है, जो सिस्टम को विफलता की स्थिति में स्वचालित रूप से बैकअप या द्वितीयक संसाधन पर स्विच करने की अनुमति देता है। HA को एक के माध्यम से प्राप्त किया जा सकता है समूह in RELIANOID एडीसी.
सर्वर लोड संतुलन: एक निजी स्थानीय नेटवर्क के भीतर आने वाले वेब ट्रैफ़िक को संतुलित करने से संबंधित है। RELIANOID प्रदान करता है एलएसएलबी लोड संतुलन, निरीक्षण और स्थानीय यातायात को नियंत्रित करने के लिए मॉड्यूल।
सर्वर पूल: सर्वर पूल वास्तविक सर्वरों का एक समूह है जो एक विशिष्ट सेवा या एप्लिकेशन प्रदान करने के लिए एक साथ काम करने के लिए कॉन्फ़िगर किया गया है। कोई सर्वर पूल को कॉन्फ़िगर कर सकता है RELIANOID एडीसी बनाकर सर्विस.
लॉगिंग और रिपोर्टिंग: लॉगिंग और रिपोर्टिंग, लोड बैलेंसर और पूल में सर्वरों के प्रदर्शन को ट्रैक करने और विश्लेषण करने की क्षमता प्रदान करती है, जिसमें आने वाले ट्रैफ़िक, संसाधन उपयोग और त्रुटियों जैसी जानकारी शामिल होती है। RELIANOID के माध्यम से एक लॉगिंग प्रणाली प्रदान करता है सिस्टम >> लॉग्सरिपोर्टिंग के लिए, कोई भी व्यक्ति यहां पहुंच सकता है सिस्टम >> सूचनाएं. अधिसूचनाओं में शामिल हैं ईमेल और अलर्ट.
सुरक्षा: सभी वेब-आधारित अनुप्रयोगों को दुर्भावनापूर्ण ट्रैफ़िक को समाप्त करने या निर्दिष्ट भौगोलिक स्थान तक पहुँच की अनुमति देने के लिए लोड बैलेंसर पर आने वाले ट्रैफ़िक की निगरानी और फ़िल्टर करने के लिए सुरक्षा प्रणालियों की आवश्यकता होती है। कोई इस कार्यक्षमता को इसके माध्यम से प्राप्त कर सकता है आईपीडीएस मॉड्यूल का उपयोग करते समय RELIANOID. यह मॉड्यूल प्रदान करता है WAF, डॉस संरक्षण, एक आरबीएल, तथा ब्लैकलिस्ट.
वास्तविक सर्वर: वास्तविक सर्वर भौतिक या आभासी सर्वर होते हैं जो सर्वर पूल का हिस्सा होते हैं और अनुरोधों की प्रोसेसिंग और डिलीवरी को संभालते हैं। ये सर्वर क्लाइंट को दिए जाने वाले एप्लिकेशन या सेवाओं को चलाने के लिए जिम्मेदार होते हैं। वास्तविक सर्वर वही होते हैं जो backends in RELIANOID एडीसी.
आभासी परिसेवक: वर्चुअल सर्वर एक फ्रंट-फेसिंग इंटरफ़ेस है जिसमें वेब ट्रैफ़िक प्राप्त करने और फिर उस ट्रैफ़िक को उपयुक्त सर्वर पूल या सेवा में वितरित करने के लिए एक श्रोता, आईपी और पोर्ट होता है। RELIANOID के माध्यम से समान कार्यक्षमता प्रदान करता है खेत.
स्वास्थ्य जांच: ये ऐसे कमांड हैं जो बैकएंड की उपलब्धता और उनके द्वारा प्रदान की जा रही सेवाओं की निगरानी करते हैं। वे सेवा उपलब्धता को ट्रैक करने के लिए ICMP या कस्टम HTTP कमांड चलाकर ऐसा करते हैं। RELIANOID प्रीलोडेड स्वास्थ्य तंत्र और कस्टम स्वास्थ्य जांच करने का एक तरीका प्रदान करता है फार्मगार्डियन.
उदाहरण कॉन्फ़िगरेशन: लिंक लोड संतुलन #
जब होस्ट सर्वर प्रक्रियाओं और अनुरोधों से भर जाते हैं, तो इन अनुरोधों का तेज़ी से जवाब देने के लिए एक आउटबाउंड रणनीति का उपयोग किया जाना चाहिए जो इस ट्रैफ़िक को कई WAN के माध्यम से वितरित करती है, जिससे नेटवर्क की रुकावट और धीमी गति से प्रदर्शन को रोका जा सके। इस आउटबाउंड रणनीति में अपलिंक लोड बैलेंसिंग की आवश्यकता होती है। लागत के लिहाज से, एक उच्च लागत वाले लिंक के बजाय कई कम लागत वाले इंटरनेट लिंक का उपयोग करके इंटरनेट बैंडविड्थ की लागत को कम किया जा सकता है।
ज़ेवेनेट और फ़ोर्टिनेट दोनों ही लिंक लोड बैलेंसिंग की सुविधा प्रदान करते हैं। ज़ेवेनेट का लिंक लोड बैलेंसर एक ADC पैकेज का हिस्सा है और DSLB मॉड्यूल के माध्यम से आता है।
हम फोर्टिगेट कॉन्फ़िगरेशन के आधार पर ज़ेवेनेट एडीसी के साथ एक्टिव-एक्टिव अपलिंक लोड संतुलन को कॉन्फ़िगर करेंगे।
फ़ोर्टीनेट कॉन्फ़िगरेशन #
ये फोर्टिनेट कॉन्फ़िगरेशन फोर्टिनेट से अपलिंक कॉन्फ़िगरेशन को माइग्रेट करते समय हमारे आधार के रूप में कार्य करेंगे RELIANOIDयह मान लिया गया है कि आप पहले से ही उनसे परिचित हैं, इसलिए उनका अनुसरण करना आसान होगा।
गेटवे लिंक जोड़ें #
- क्लिक करें लिंक लोड बैलेंस >> लिंक ग्रुप >> गेटवे.
- एक प्रवेश नाम राउटर की पहचान करने के लिए, उदाहरण के लिए WAN1, WAN2, ISP1 या ISP2.
- राउटर दर्ज करें आईपी पते.
- वैकल्पिक रूप से स्वास्थ्य जांच सक्षम करें.
- ठीक इनबाउंड बैंडविड्थ.
- ठीक आउटबाउंड बैंडविड्थ.
- सेट इनबाउंड स्पिलओवर थ्रेशोल्ड.
- आउटबाउंड स्पिलओवर थ्रेशोल्ड सेट करें.
- दबाएं सहेजें बटन.
लिंक समूह जोड़ें #
- क्लिक करें लिंक लोड बैलेंस >> लिंक ग्रुप.
- एक प्रवेश नाम समूह की पहचान करने के लिए.
- दर्ज पता प्रकार आईपीवी4 के रूप में.
- सक्रिय-सक्रिय कॉन्फ़िगरेशन के लिए, चुनें मार्ग विधिभारित राउंड रॉबिन.
- सक्षम निकटता मार्ग.
लिंक सदस्य जोड़ें #
- लिंक सदस्य अनुभाग में, क्लिक करें नया बनाएं.
- एक प्रवेश नाम किसी सदस्य की पहचान करने के लिए.
- एक का चयन करें प्रवेश द्वार प्रथम लिंक के लिए लिंक.
- असाइन करें भार 1 का चयन करें और सहेजें बटन पर क्लिक करें।
- दूसरा लिंक सदस्य जोड़ने के लिए प्रक्रिया को दोहराएं।
- दबाएं सहेजें लिंक समूह को भी सहेजने के लिए बटन का प्रयोग करें।
लिंक नीति जोड़ें #
- क्लिक करें लिंक लोड बैलेंस >> लिंक नीति.
- पहले से बनाए गए लिंक समूह का चयन करें डिफ़ॉल्ट लिंक समूह.
- दबाएं सहेजें बटन.
- दबाएं नया बनाएं नई नीति जोड़ने के लिए.
- एक का चयन करें प्रवेश इंटरफ़ेस.
- चयन स्रोत प्रकार पता और स्रोत किसी भी रूप में।
- चुनते हैं गंतव्य प्रकार सेवा के रूप में चुनें और चुनें सब.
- चुनते हैं समूह प्रकार लिंक समूह के रूप में और पहले से बनाए गए समूह का उपयोग करें।
- दबाएं सहेजें बटन.
RELIANOID विन्यास #
इस अनुभाग में, हम अपलिंक लोड संतुलन को कॉन्फ़िगर करेंगे RELIANOID एडीसी। यह माना जाता है कि आपके पास अलग-अलग आईएसपी के कम से कम 2 राउटर हैं, जहाँ आप अपने आउटबाउंड ट्रैफ़िक को रीडायरेक्ट करना चाहते हैं। यह इस बात पर निर्भर करेगा कि आप एक्टिव-एक्टिव या एक्टिव पैसिव कनेक्शन चाहते हैं।
निर्देश:
उपनाम नाम बनाएँ #
- क्लिक करें नेटवर्क >> उपनाम >> आईपी उपनाम बनाएं.
- दर्ज करें आईपी पते प्रथम राउटर का.
- एक प्रवेश नाम जिससे इसे आसानी से पहचाना जा सके।
- दबाएं लागू करें बटन.
- दूसरे राउटर के लिए उपनाम नाम जोड़ने के लिए प्रक्रिया को दोहराएं।
DSLB फार्म बनाएं #
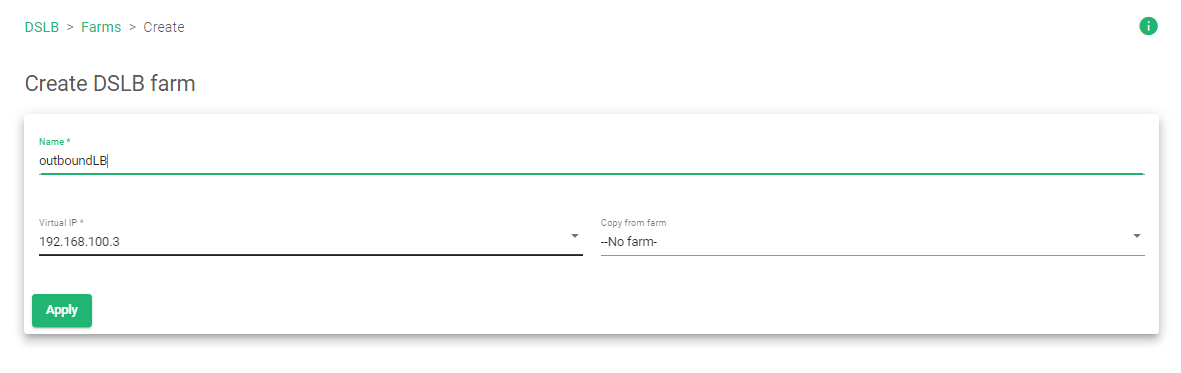
- क्लिक करें DSLB >> फार्म >> फार्म बनाएं.
- एक प्रवेश नाम इस खेत को आसानी से पहचानने के लिए।
- चयन आभासी आईपी यह आईपी पता आपके लोड बैलेंसर के लिए गेटवे के रूप में कार्य करेगा।
- दबाएं लागू करें बटन पर क्लिक करें.
एक सेवा बनाएं #
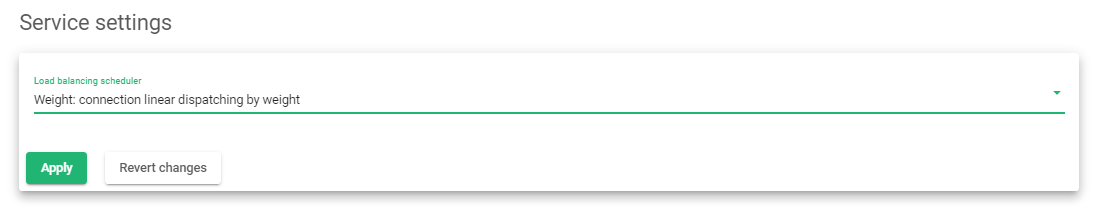
- पर क्लिक करें सेवाएँ टैब।
- सक्रिय-निष्क्रिय कॉन्फ़िगरेशन के लिए, लोड बैलेंसर शेड्यूलर को इस प्रकार चुनें प्राथमिकता: हमेशा सबसे अधिक उपलब्ध प्राथमिकता वाले कनेक्शनइस कॉन्फ़िगरेशन के लिए, हम एक एक्टिव-एक्टिव सेटअप कॉन्फ़िगर करेंगे। हम उपयोग करेंगे वजन: वजन के आधार पर कनेक्शन रैखिक प्रेषण.
- दबाएं लागू करें बटन पर क्लिक करें.
बैकएंड जोड़ें #
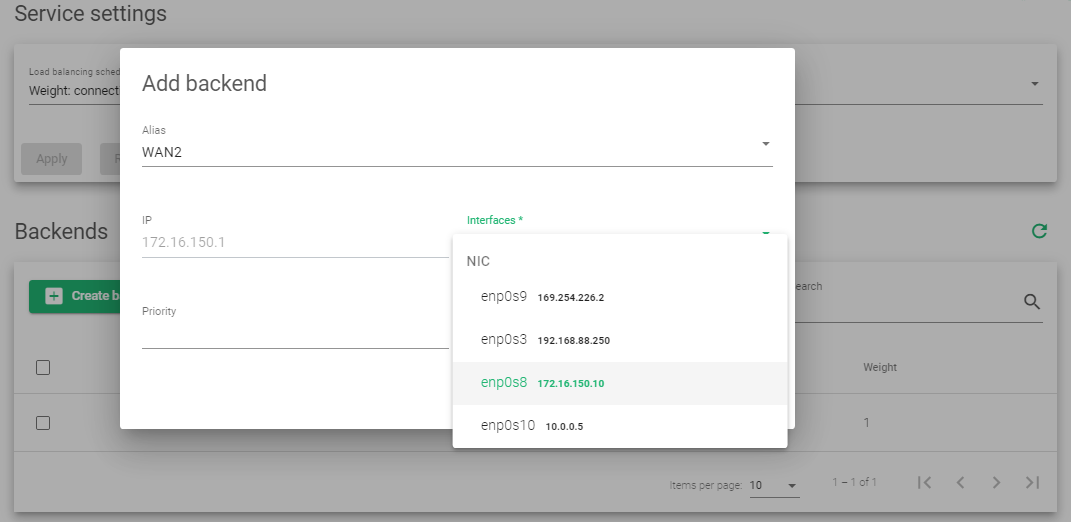
- बैकएंड्स अनुभाग में, क्लिक करें बैकएंड बनाएं बटन.
- के अंदर उर्फ अनुभाग में, पहले ISP या पहले राउटर का उपनाम नाम चुनें।
- चयन इंटरफेस प्रथम राउटर का.
- दबाएं लागू करें बटन.
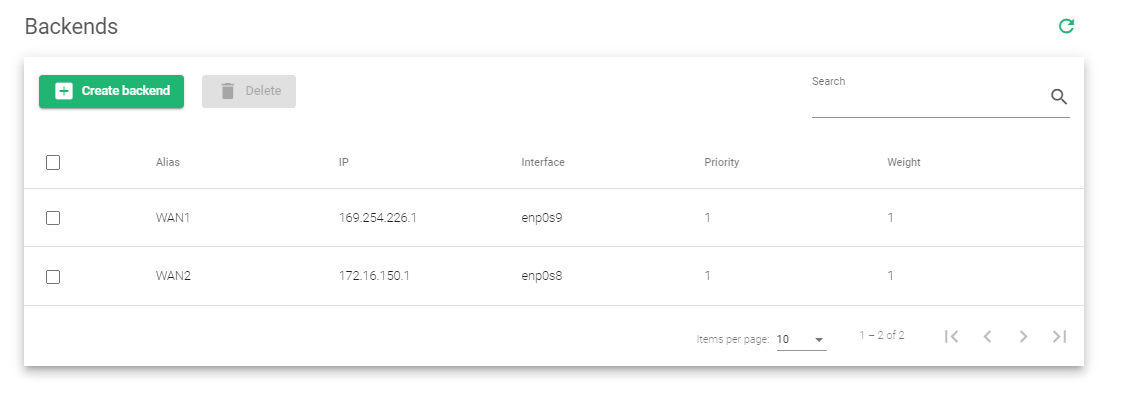
- दूसरा राउटर जोड़ने के लिए प्रक्रिया को दोहराएं। प्राथमिकता और वजन एक्सएनएनएक्स है।
- ऊपरी दाएँ कोने में, क्रियाएँ और फार्म को सक्रिय करने के लिए हरे रंग के प्ले बटन पर क्लिक करें।
अपलिंक लोड बैलेंसिंग के बारे में अधिक संसाधनों, वास्तुकला और डिजाइन के लिए RELIANOID, पढ़ना: अपलिंक लोड संतुलन के लिए त्वरित आरंभ गाइड.
उदाहरण कॉन्फ़िगरेशन: सुरक्षा (WAAP)/कॉन्फ़िगरेशन #
WAAP एक सुरक्षा प्रणाली है जो साइबर खतरों से वेब एप्लिकेशन और API सुरक्षा प्रदान करती है। WAAPs SQL इंजेक्शन, क्रॉस-साइट स्क्रिप्टिंग और अन्य सामान्य हमलों सहित दुर्भावनापूर्ण ट्रैफ़िक का पता लगाने और उसे ब्लॉक करने के लिए स्वचालन और मशीन लर्निंग जैसी उन्नत तकनीकों का उपयोग करते हैं। वैप इसमें एप्लीकेशन-लेयर फायरवॉल, DoS सुरक्षा और घुसपैठ रोकथाम जैसी विशेषताएं हैं। ये उन्नत सुविधाएं अधिक मजबूत और व्यापक सुरक्षा समाधान प्रदान करती हैं। RELIANOID IPDS मॉड्यूल के माध्यम से WAAP का कार्यान्वयन करता है।
हम फोर्टिनेट सुरक्षा कॉन्फ़िगरेशन को फोर्टिगेट के साथ वर्णित करेंगे और बताएंगे कि फोर्टिनेट में समान कार्यक्षमता को कैसे लागू किया जाए। RELIANOIDइस उदाहरण के लिए, हम एक पर ध्यान केंद्रित करेंगे WAF.
फ़ोर्टीनेट कॉन्फ़िगरेशन #
ये फोर्टिनेट कॉन्फ़िगरेशन हैं जिन्हें हम बनाने के लिए आधार बनाएंगे RELIANOID WAF कॉन्फ़िगरेशन। इन कॉन्फ़िगरेशन तक पहुँचने के लिए, एक अलग उत्पाद, FortiGate स्थापित करें जिसे आप अपने FortiADC से लिंक करेंगे।
अनुदेश
- क्लिक करें सिस्टम >> सेटिंग्स.
- स्क्रॉल करें निरीक्षण मोड अनुभाग, से बदलें प्रवाह के आधार पर सेवा मेरे प्रतिनिधि, और क्लिक करें लागू करें बटन.
- निरीक्षण मोड बदलने के बाद, क्लिक करें सुरक्षा नीतियाँ >> वेब अनुप्रयोग फ़ायरवॉल.
- के अंदर हस्ताक्षर तालिका में, टॉगल बटन पर क्लिक करके WAF सुरक्षा के सभी रूपों को सक्षम करें। इनमें शामिल हैं SQL इंजेक्शन, सामान्य हमले, Trojans, ज्ञात कारनामे, ख़राब रोबोट, आदि
- के अंदर की कमी तालिका, बाधाओं को सीमित करने में सक्षम करें कंटेंट की लम्बाई, शीर्षलेख की लंबाई, कुल URL पैरामीटर लंबाई, आदि
- नीचे स्क्रॉल करें और HTTP विधि नीति लागू करें.
- असाइन करें वीआईपी आप क्लिक करके सुरक्षित करना चाहते हैं नीति और उद्देश्य >> वर्चुअल आईपी.
- असाइन करें नाम वीआईपी के लिए.
- चयन इंटरफेस जिस पर आपका ए.डी.सी. वीआईपी कॉन्फ़िगर किया गया है।
- एक दर्ज करें बाह्य IP पता/रेंज
- एक प्रवेश मैप किया गया IP पता/रेंज
- दबाएं OK बटन पर क्लिक करें.
- क्लिक करके IPV4 नीति बनाएं नीति एवं उद्देश्य >> IPV4 नीति.
- IPV4 नीति असाइन करें नाम.
- एक जोड़ें आवक और एक आउटगोइंग इंटरफ़ेस.
- के अतिरिक्त स्रोत लेबल, चयन करें सब.
- के अतिरिक्त गंतव्यका चयन करें वीआईपी आपके द्वारा बनाया गया पता.
- के अंदर सुरक्षा प्रोफ़ाइल, टॉगल ऑन करें वेब अनुप्रयोग फ़ायरवॉल विकल्प.
- के अंदर लॉगिंग विकल्प, चालू करें अनुमत ट्रैफ़िक लॉग करें एसटी सब सत्र।
- दबाएं OK बटन.
RELIANOID विन्यास #
RELIANOID IPDS में न केवल WAAP क्षमताएं हैं, बल्कि इसके वेब एप्लिकेशन फ़ायरवॉल में नेक्स्ट-जेन WAF क्षमताएं भी हैं। IPDS मॉड्यूल DoS सुरक्षा, मजबूत सुविधाओं वाला एक वेब एप्लिकेशन फ़ायरवॉल, एक RBL और एक ब्लैकलिस्ट नीति प्रदान करता है।
हम OWASP कमजोरियों से सुरक्षा के लिए WAF की स्थापना पर ध्यान केंद्रित करेंगे। RELIANOID एडीसी. डिफ़ॉल्ट रूप से, RELIANOID इनबिल्ट नियमों के साथ आता है। इनमें से कुछ नियमों में REQUEST-903-9003-NEXTCLOUD-EXCLUSION-RULES, REQUEST-903-9002-WORDPRESS-EXCLUSION-RULES, REQUEST-931-APPLICATION-ATTACK-RFI आदि शामिल हैं।
इस अनुभाग में, हम एक कस्टम नियम-सेट बनाएंगे।
अनुदेश
नियम सेट बनाएं #
- क्लिक करें आईपीडीएस >> डब्ल्यूएएफ >> नियम सेट.
- दबाएं WAF नियम सेट बनाएँ बटन.
- असाइन करें नाम नियमों की पहचान करने के लिए.
- में नियम सेट की प्रतिलिपि बनाएँ फ़ील्ड, आप ड्रॉप-डाउन सूची से चुन सकते हैं। इस प्रदर्शन के लिए, हम उपयोग करेंगे –कोई नियम-संहिता नहीं–
- आप असाइन कर सकते हैं डिफ़ॉल्ट क्रिया as अस्वीकार: अनुरोध को काटें और बचे हुए नियमों को निष्पादित न करें।
- दबाएं लागू करें बटन.
एक नियम जोड़ें #
- नियम सेट बनाने के बाद, हमें इस नियम सेट पर एक नियम लागू करना होगा। नियम टैब.
- दबाएं नए नियम बटन.
- 3 कर रहे हैं नियम प्रकार, हम चुनेंगे कार्य.
- चुनना चरण: अनुरोध निकाय प्राप्त हुआ.
- के अंदर संकल्पों फ़ील्ड, चुनें अस्वीकार करें: अनुरोध को काटें और बचे हुए नियमों को निष्पादित न करें और अंत में जोड़ें विवरण नियम के लिए.
- दबाएं लागू करें बटन पर क्लिक करें.
शर्तें जोड़ें #
- आपके द्वारा अभी बनाए गए नियम पर क्लिक करें और स्क्रॉल करें स्थितियां अनुभाग।
- शर्तें अनुभाग वह जगह है जहाँ हम निर्दिष्ट करते हैं कि किस प्रकार के हमले से बचाव करना है। क्लिक करें परिस्थितियाँ बनाएँ बटन.
- के अंदर परिवर्तनीय फ़ील्ड, उन तरीकों या रास्तों का चयन करें जिनका उपयोग हमला आपकी सेवाओं तक पहुँचने के लिए करेगा। इस उदाहरण में, हम जोड़ेंगे REQUEST_URI और अनुरोध_बॉडी.
- के अंदर ऑपरेटर अनुभाग में, वह नियम चुनें जिसके विरुद्ध आप सुरक्षा चाहते हैं। कुछ नियम हैं verifyCreditCard, verifySSN, validUTF8Encoding, detectXXS, detectSQLi, आदि। इस उदाहरण के लिए, हम उपयोग करेंगे क्रेडिट कार्ड सत्यापित करें.
- इस ऑपरेटर के लिए, PCRE प्रारूप में एक रेगुलर एक्सप्रेशन जोड़ें। मान लें कि हम वीज़ा कार्ड को मान्य कर रहे हैं, तो हम रेगुलर एक्सप्रेशन का उपयोग करेंगे
^4[0-9]{12}(?:[0-9]{3})?$ऑपरेटिंग फ़ील्ड के भीतर । ध्यान दें कि कुछ ऑपरेटरों को ऑपरेटिंग पैरामीटर की आवश्यकता नहीं होती है।
- दबाएं लागू करें स्थिति बनाने के लिए बटन दबाएँ.
- शीर्ष दाएं कोने में कार्य नियम को सक्रिय करने के लिए हरे रंग के प्ले बटन पर क्लिक करें।
इस नियम के लागू होने के बाद, अब आप इसे उस फार्म में जोड़ सकते हैं जिसे आप संरक्षित करना चाहते हैं।
के बारे में अधिक जानने के लिए RELIANOID WAF, पढ़ें आईपीडीएस | डब्ल्यूएएफ | अपडेट
अतिरिक्त संसाधन #
लोड बैलेंसर के लिए SSL प्रमाणपत्र कॉन्फ़िगर करना.
SSL प्रमाणपत्र को स्वतः उत्पन्न करने के लिए Let's encrypt प्रोग्राम का उपयोग करना।
DNS लोड संतुलन के साथ RELIANOID एडीसी.
DDoS हमलों से सुरक्षा.
अनुप्रयोग, स्वास्थ्य और नेटवर्क निगरानी RELIANOID एडीसी.


