अवलोकन #
AWS का इलास्टिक लोड बैलेंसर ( ELB ) वेब ट्रैफिक को कई EC2 इंस्टेंस, इलास्टिक कंटेनर सर्विस ( ECS ) और IP एड्रेस में वितरित करता है। ELB उच्च उपलब्धता सुनिश्चित करने के लिए विभिन्न उपलब्धता क्षेत्रों में ट्रैफिक को संतुलित करने की क्षमता भी रखता है। हालांकि, AWS के ELB का उपयोग करने की कई सीमाएं हैं , जिनमें निम्नलिखित शामिल हैं:
- सीमित लोड संतुलन विधियाँ। डिफ़ॉल्ट रूप से, ईएलबी केवल का उपयोग करता है राउंड रोबिन एल्गोरिथ्म, और इसकी सामग्री-स्विचिंग क्षमताएं सीमित हैं।
- के बाद से ईएलबी इंटरनेट से वर्चुअल प्राइवेट क्लाउड में इंस्टैंस तक ट्रैफ़िक को प्रबंधित करने के लिए डिज़ाइन किया गया है(वीपीसी), यह ऑन-प्रिमाइसेस संसाधनों के बीच लोड संतुलन के लिए उपयुक्त नहीं है।
इस लेख में, हम चर्चा करेंगे कि कैसे कोई अपनी लोड संतुलन सेवाओं को बेहतर विकल्प के साथ बदल सकता है, RELIANOID ADC. AWS ELB और के बीच विस्तृत तुलना करने के लिए RELIANOID, इस लेख का संदर्भ लें एडब्ल्यूएस और RELIANOID तुलना.
.. पूर्वापेक्षाएँ #
सुनिश्चित करें कि आप कॉन्फ़िगरेशन को स्थानांतरित करने का प्रयास करने से पहले इन आवश्यकताओं को पूरा करते हैं AWS ईएलबी सेवा मेरे RELIANOID'की पूर्ण विशेषताओं वाली एडीसी।
- A RELIANOID एडीसी नोड आपके पीसी, बेयर-मेटल, वर्चुअल वातावरण पर स्थापित होना चाहिए, या आपके पास एक सक्रिय एडीसी नोड होना चाहिए। ZVNक्लाउड खाते. मूल्यांकन का अनुरोध करें ऑन-प्रिमाइसेस परिनियोजन के लिए.
- वेब ग्राफिकल इंटरफ़ेस तक आपकी पहुँच होनी चाहिए। अगर आपके पास नहीं है, तो इस त्वरित प्रक्रिया का पालन करें इंस्टालेशन गाइड.
- आपको AWS ELB का सक्रिय उपयोगकर्ता होना चाहिए और उन अवधारणाओं से परिचित होना चाहिए जिन पर हम नीचे अनुभाग में चर्चा करेंगे।
- किसी को वर्चुअल सर्वर बनाने में सक्षम होना चाहिए RELIANOID लोड बैलेंसर। यहाँ एक त्वरित गाइड है: लेयर 4 और लेयर 7 वर्चुअल सर्वर कॉन्फ़िगरेशन.
नोट
RELIANOID इसमें एक टेम्पलेट है AWS बाज़ार. की तैनाती RELIANOID AWS पर यह प्रक्रिया सहज है और कुछ ही क्लिक में हो जाती है।
मूल अवधारणा #
श्रोता: एक श्रोता लेयर 7 इनबाउंड ट्रैफ़िक की जाँच करता है और उसे आवश्यक लक्ष्य समूह को अग्रेषित करता है। आमतौर पर, एक श्रोता को जाँच करने के लिए कॉन्फ़िगर किया जाएगा HTTP or HTTPS बंदरगाहों पर यातायात 80 or 443 क्रमशः। द्वारा उपयोग किए जाने वाले मुख्य लेयर 7 श्रोता RELIANOID एडीसी हैं HTTP और HTTPS.
लक्ष्य समूह: लक्ष्य समूह EC2 इंस्टेंस का एक समूह है जो एक साथ मिलकर सेवा प्रदान करने के लिए काम करता है। लक्ष्य समूह के भीतर इन सभी इंस्टेंस में एक ही एप्लिकेशन कोड होना चाहिए जो क्लाइंट से अनुरोधों को संसाधित करता है। एक लक्ष्य समूह एक ही है सर्विस का उपयोग करते समय RELIANOID एडीसी.
स्वास्थ्य जांच: स्वास्थ्य जांच प्रत्येक EC2 इंस्टेंस पर सेवा के संचालन और प्रतिक्रिया की निगरानी करती है। जब सेवा या EC2 इंस्टेंस बंद हो जाता है, तो स्वास्थ्य जांच अनुत्तरदायीता को नोटिस करेगी, और लोड बैलेंसर ट्रैफ़िक को स्वस्थ इंस्टेंस पर पुनर्निर्देशित करेगा। RELIANOID नामक प्लगइन्स के एक सेट का उपयोग करता है फार्मगार्डियन बैकएंड सर्वर और उनकी सेवाओं की स्वास्थ्य स्थिति की निगरानी करना।
लोड बैलेंसर प्रकार: AWS ELB तीन प्रकार के लोड बैलेंसर प्रदान करता है। इनमें शामिल हैं आवेदन, नेटवर्क और क्लासिक लोड बैलेंसर। क्लासिक लोड बैलेंसर अप्रचलित हो रहा है, केवल नेटवर्क और आवेदन उपयोग के लिए लोड बैलेंसर. RELIANOID एडीसी लेयर 7 लोड बैलेंसर्स में एक HTTP प्रोफ़ाइल जबकि नेटवर्क लोड बैलेंसर्स में एक L4xNAT प्रोफ़ाइल।
सुरक्षा समूह: सुरक्षा समूह फ़ायरवॉल नियमों का एक समूह है जो इनबाउंड और आउटबाउंड ट्रैफ़िक की निगरानी और नियंत्रण करता है। RELIANOID एडीसी में एक इनबिल्ट है आईपीडीएस मॉड्यूल जिसमें लोड बैलेंसर पर किसी भी खराब ट्रैफ़िक को फ़िल्टर करने के लिए नीतियाँ सेट की गई हैं, और अनधिकृत पहुँच के सभी प्रयासों को भी ब्लॉक किया गया है। आप फ़ायरवॉल नियम बना सकते हैं WAF के भीतर विकल्प आईपीडीएस मॉड्यूल।
एसीएम: ACM सेवा किसी व्यवस्थापक को AWS पर आंतरिक कनेक्टेड संसाधनों के भीतर उपयोग के लिए SSL/TLS प्रमाणपत्रों को तैनात और प्रबंधित करने में सक्षम बनाती है। AWS के भीतर आंतरिक SSL प्रमाणपत्रों को प्रबंधित करने के लिए RELIANOID लोड बैलेंसर, उन तक पहुंचें LSLB >> SSL प्रमाणपत्र. या आप के माध्यम से एक कस्टम स्व हस्ताक्षरित SSL प्रमाणपत्र बना सकते हैं चलो एन्क्रिप्ट करें कार्यक्रम पर एम्बेडेड RELIANOID भार संतुलन।
EC2 इंस्टेंस या लक्ष्य: ये डाउनस्ट्रीम लिनक्स वर्चुअल सर्वर हैं जो वेब से प्राप्त अनुरोधों को संसाधित करने वाले एप्लिकेशन कोड को होस्ट करते हैं। इन वर्चुअल सर्वर को कहा जाता है backends का उपयोग करते समय RELIANOID एडीसी.
उदाहरण कॉन्फ़िगरेशन: SSL प्रमाणपत्र #
क्लाइंट और लोड बैलेंसर के बीच डेटा के संचरण को एन्क्रिप्ट करने के लिए, होस्ट के बीच संचार को सुरक्षित रखने हेतु एक SSL प्रमाणपत्र स्थापित करना आवश्यक है। लॉगिन क्रेडेंशियल और क्रेडिट कार्ड नंबर जैसी संवेदनशील जानकारी को एक सुरक्षित परिवहन परत के माध्यम से प्रेषित किया जाना चाहिए।
इस अनुभाग में, हम SSL प्रमाणपत्रों की स्थापना पर चर्चा करेंगे RELIANOID AWS ACM के संदर्भ में ADC.
AWS पर उपयोग के लिए स्व-हस्ताक्षरित SSL प्रमाणपत्र कॉन्फ़िगर करना #
ELB पर SSL प्रमाणपत्र स्थापित करने के लिए इन चरणों का पालन किया जाएगा।
- एक उत्पन्न करने के लिए सीएसआर आपके EC2 इंस्टेंस के लिए, आपको उस इंस्टेंस के लिनक्स कंसोल तक पहुंच की आवश्यकता होगी।
- EC2 इंस्टैंस से कनेक्ट होने के बाद, निम्न निर्देशिका पर जाएँ: /etc/pki/tls/निजी/
- निम्नलिखित आदेश का उपयोग करके एक नई निजी कुंजी, 2048-बिट RSA उत्पन्न करें: सुडो ओपनएसएसएल जेनर्सा -आउट कस्टम.की
- आदेश का उपयोग करके पिछली जनरेट निजी कुंजी प्रदान करते हुए प्रमाणपत्र जनरेट करें: openssl req -new -x509 -nodes -sha1 -days 365 -extensions v3_ca -custom.key -out custom.crt
- SSL प्रमाणपत्र के लिए आवश्यक विवरण भरें।
- देश: 2 ISO देश कोड दर्ज करें.
- राज्य / प्रांत: वह प्रांत दर्ज करें जहां आपकी कंपनी स्थित है।
- शहर: उस शहर का नाम दर्ज करें जहां आप स्थित हैं।
- साधारण नाम: पूर्णतः योग्य डोमेन नाम दर्ज करें FQDNउदाहरण के लिए www.relianoid.com
- पासफ़्रेज़ या पासवर्ड: आप इस उदाहरण के लिए पासवर्ड बनाने की उपेक्षा कर सकते हैं। इस बीच, उत्पन्न प्रमाणपत्र में होगा *.पेम फाइल प्रारूप।
- कमांड का उपयोग करके दोनों प्रमाणपत्रों को PKCS12 बंडल में संकलित करें:ओपनएसएसएल pkcs12 -inkey कस्टम.key -in कस्टम.crt -export -out कस्टम.p12
- यह मानते हुए कि AWS CLI पहले से ही स्थापित है, आमतौर पर किसी को कमांड का उपयोग करके उत्पन्न प्रमाणपत्र (custom.crt) और निजी कुंजी (custom.key) को AWS प्रमाणपत्र प्रबंधक पर अपलोड करना होगा: aws acm import-certificate — प्रमाणपत्र file://custom.crt — निजी-कुंजी file://custom.key — क्षेत्र us-east-2
- यह प्रमाणपत्र अब निर्माण विज़ार्ड में “ACM से प्रमाणपत्र चुनें (अनुशंसित)” विकल्प के अंतर्गत उपलब्ध होगा।
उपयोग के लिए स्व-हस्ताक्षरित SSL प्रमाणपत्र कॉन्फ़िगर करना RELIANOID एडीसी #
- अपने लिए एक कस्टम SSL प्रमाणपत्र बनाने के लिए RELIANOID ADC इंस्टेंस में, उपकरण की कमांड लाइन का उपयोग करके निम्नलिखित निर्देशिका का पता लगाएं।
- कमांड का उपयोग करके बिना पासफ़्रेज़ के निजी कुंजी उत्पन्न करें:
- प्रमाणपत्र हस्ताक्षर अनुरोध उत्पन्न करें (सीएसआर) निजी कुंजी के लिए निम्न आदेश का उपयोग करें:
- आवश्यक विवरण भरें।
- नाम सीएसआर की पहचान के लिए एक वर्णनात्मक नाम।
- देश: उस देश का ISO कोड जहां आप स्थित हैं.
- साधारण नाम: एक पूर्णतः योग्य डोमेन नाम.FQDN), उदाहरणार्थ www.example.com
- विभाजन: आपका विभाग, और वह स्वास्थ्य, आईटी या सुरक्षा हो सकता है।
- इलाका: वह शहर जहाँ आप स्थित हैं।
- Estado: वह राज्य जहाँ आपका संगठन स्थित है.
- संगठन: आपके संगठन का कानूनी नाम, जैसे RELIANOID एसएल.
- ईमेल पता: अपना ईमेल पता दर्ज करें। यह आवश्यक नहीं है कि यह डोमेन नाम के लिए ही हो।
- उत्पन्न करें स्व हस्ताक्षरित प्रमाणपत्र निजी कुंजी और CSR प्रमाणपत्र दोनों का उपयोग करना। इस उदाहरण के लिए, स्व-हस्ताक्षरित प्रमाणपत्र का जीवनकाल 1 वर्ष होगा, और आउटपुट प्रारूप इस प्रकार होगा .पीईएम.निम्न आदेश का उपयोग करें.
- यह प्रमाणपत्र उपयोग के लिए उपलब्ध होगा LSLB >> SSL प्रमाणपत्र अनुभाग।
सीडी /usr/local/zevenet/config/certificates
ओपनएसएसएल जेनआरएसए -आउट कस्टम.की 2048
ओपनएसएसएल रिक्वेस्ट -न्यू -की कस्टम.की -आउट कस्टम.सीएसआर
openssl x509 -in custom.csr -outform PEM -out custom.pem -req -signkey custom.key -days 365
SSL प्रमाणपत्रों के बारे में अधिक जानने के लिए यहां क्लिक करें RELIANOID एडीसी, इन संसाधनों का संदर्भ लें:
उदाहरण कॉन्फ़िगरेशन: वेब एप्लिकेशन फ़ायरवॉल #
सुरक्षा सुविधा के रूप में, WAF दुर्भावनापूर्ण ट्रैफ़िक को फ़िल्टर और ब्लॉक करके वेब एप्लिकेशन की सुरक्षा करता है। WAF को आमतौर पर लोड बैलेंसर के सामने तैनात किया जाता है और इसे क्रॉस-साइट स्क्रिप्टिंग (XSS) , SQL इंजेक्शन और OWASP की शीर्ष 10 सूची में शामिल अन्य हमलों सहित विभिन्न दुर्भावनापूर्ण हमलों से वेब एप्लिकेशन की सुरक्षा के लिए डिज़ाइन किया गया है ।
आने वाले HTTP ट्रैफ़िक का निरीक्षण करके और नियमों या सुरक्षा नीति के आधार पर उसका विश्लेषण करके, WAF असुरक्षित समझे जाने वाले सभी ट्रैफ़िक को ब्लॉक कर देगा। RELIANOID एडीसी अधिक उन्नत सुरक्षा सुविधाएं प्रदान करता है, जैसे आईपी ब्लैकलिस्टिंग, आरबीएल नीति, डीओएस सुरक्षा, आदि।
इस अनुभाग में, हम बताएंगे कि इससे कैसे बचाव किया जाए एसक्यूएल इंजेक्षन AWS में और इसी तरह के कॉन्फ़िगरेशन का अनुकरण करें RELIANOID एडीसी.
AWS कॉन्फ़िगरेशन #
SQL इंजेक्शन से सुरक्षा सक्षम करने के लिए , आपके पास इलास्टिक लोड बैलेंसर के पीछे कम से कम एक या दो EC2 इंस्टेंस होने चाहिए। इन EC2 इंस्टेंस में वह वेब एप्लिकेशन होना चाहिए जिसे आप सुरक्षित करना चाहते हैं।
- AWS के वेब कंसोल में, खोजें WAF और शील्ड, और दिखाई देने वाले लिंक पर क्लिक करें।
- पर क्लिक करें वेब एसीएल मेनू आइटम।
- वह क्षेत्र चुनें जहां से आपका ट्रैफ़िक आएगा, उदाहरण के लिए यूरोप(फ्रैंकफर्ट).
- दबाएं वेब ACL बनाएं बटन.
- के अंतर्गत नियम और नियम समूह जोड़ें, पर क्लिक करें नियम जोड़ें ड्रॉप डाउन तीर.
- चुनते हैं प्रबंधित नियम समूह जोड़ें. आपको और भी प्रबंधित नियम समूह मिलेंगे, जिनमें शामिल हैं बॉट नियंत्रण, अमेज़न आईपी प्रतिष्ठा सूची, SQL डेटाबेस, आदि
- चुनते हैं एसक्यूएल डाटाबेस टॉगल बटन को सक्षम करके वेब ACL में जोड़ें.
- नीचे स्क्रॉल करें और क्लिक करें नियम जोड़ें बटन.
- के अंदर मेल न खाने वाले नियमों के लिए डिफ़ॉल्ट कार्रवाई, विकल्प को ऐसे ही छोड़ दें अनुमति देना.
- दबाएं अगला बटन.
- के अंदर नियम प्राथमिकता निर्धारित करें अनुभाग में, किसी नियम में प्राथमिकता जोड़ने के लिए इस अनुभाग का उपयोग करें, और फिर बटन पर क्लिक करें, अगला.
- के अंदर मीट्रिक कॉन्फ़िगर करें अनुभाग में, परिवर्तन करने के लिए कुछ भी नहीं है, इसलिए बटन पर क्लिक करें, अगला.
- के अंदर वेब ACL की समीक्षा करें और बनाएं अनुभाग पर क्लिक करें वेब ACL बनाएं बटन.
- वेब ACL सफलतापूर्वक बनाने के बाद, आपके द्वारा अभी बनाए गए ACL पर क्लिक करें।
- टैब पर क्लिक करें संबद्ध AWS संसाधन.
- उस एप्लिकेशन लोड बैलेंसर को जोड़ें जिसे आप सुरक्षित करना चाहते हैं। संसाधन जोड़ने के बाद, आपका नियम SQL डेटाबेस में किसी भी इंजेक्शन को ब्लॉक करने के लिए सेट हो जाएगा।
RELIANOID विन्यास #
SQL इंजेक्शन से सुरक्षा सक्षम करने के लिए, आपको सबसे पहले WAF रूल्ससेट बनाना होगा ।
- आईपीडीएस पर क्लिक करें और इसे विस्तारित करने के लिए क्लिक करें।
- पर क्लिक करें WAF इसे विस्तारित करने का विकल्प।
- पर क्लिक करें नियम सेट विकल्प.
- पर क्लिक करें WAF नियम सेट बनाएँ बटन.
- असाइन करें नाम जो आसानी से इस नियम-सेट को पहचानता है.
- छुट्टी नियम सेट कॉपी करें क्षेत्र के रूप में –कोई नियम-व्यवस्था नहीं–.
- दबाएं लागू करें परिवर्तनों को सहेजने के लिए बटन
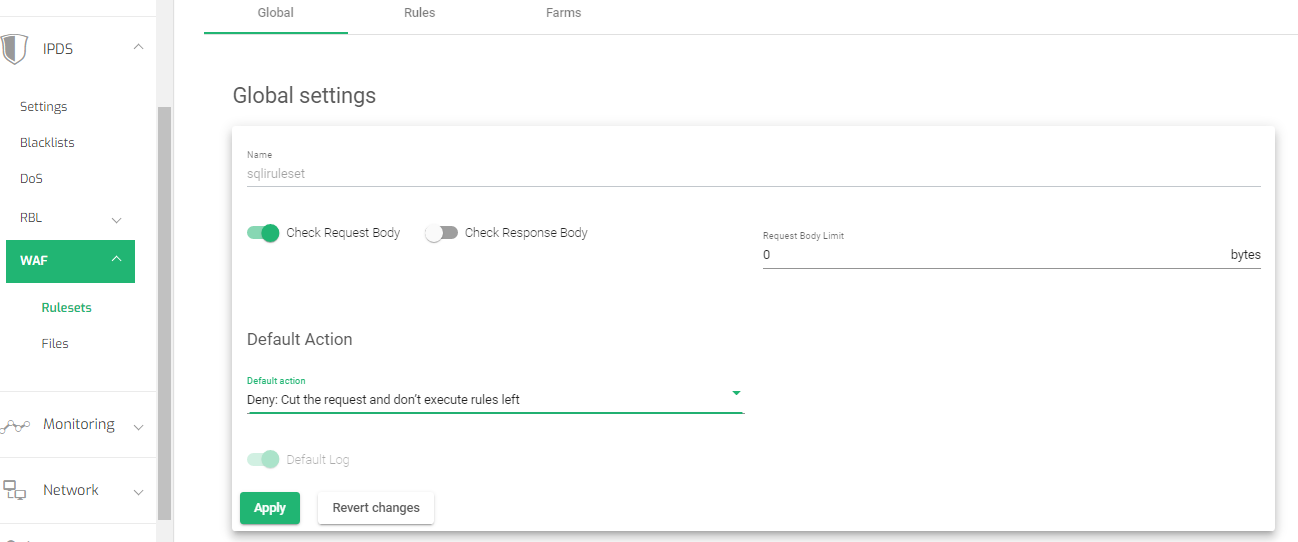
- के अंदर वैश्विक व्यवस्था, टॉगल ऑन करें अनुरोध निकाय की जाँच करें विकल्प.
- डिफ़ॉल्ट क्रिया को इसमें बदलें अस्वीकार करें: अनुरोध को काटें और बचे हुए नियमों को निष्पादित न करें
- दबाएं लागू करें परिवर्तनों को सहेजने के लिए बटन
नियम निर्धारित करना #
- पर क्लिक करें नियम नये नियम जोड़ने के लिए टैब पर क्लिक करें।
- पर क्लिक करें नए नियम बटन.
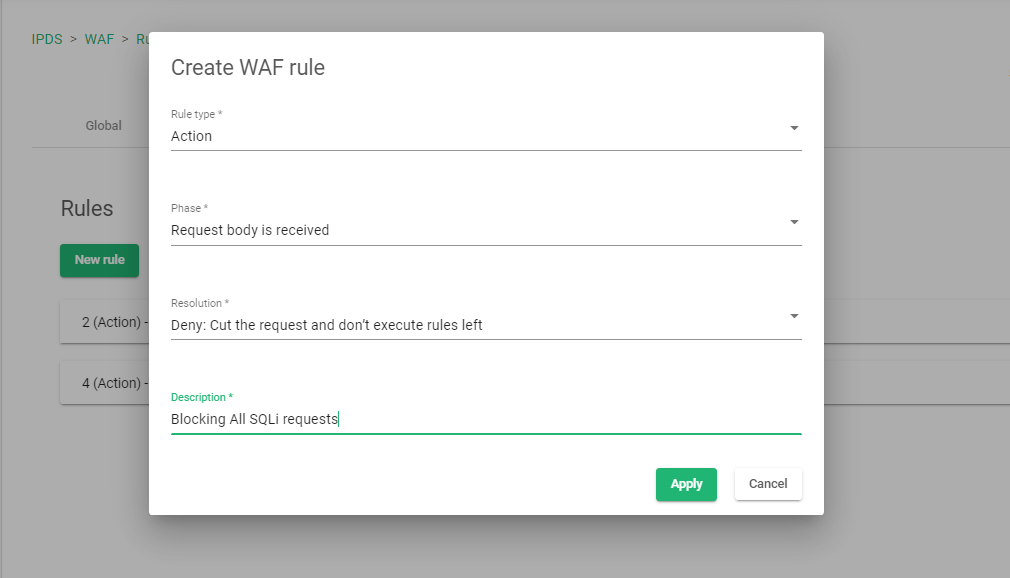
- नियम प्रकार का चयन करें कार्य.
- चयन चरण as अनुरोध निकाय प्राप्त हुआ.
- चयन संकल्प as अस्वीकार करें: अनुरोध को काटें और बचे हुए नियमों को निष्पादित न करें.
- नियम के बारे में आसानी से जानने के लिए उसमें विवरण जोड़ें
- दबाएं लागू करें परिवर्तनों को सहेजने के लिए बटन
शर्तें जोड़ना #
- शर्तें जोड़ने के लिए नए बनाए गए नियम पर क्लिक करें। पर क्लिक करके शुरू करें स्थिति बनाएं बटन.
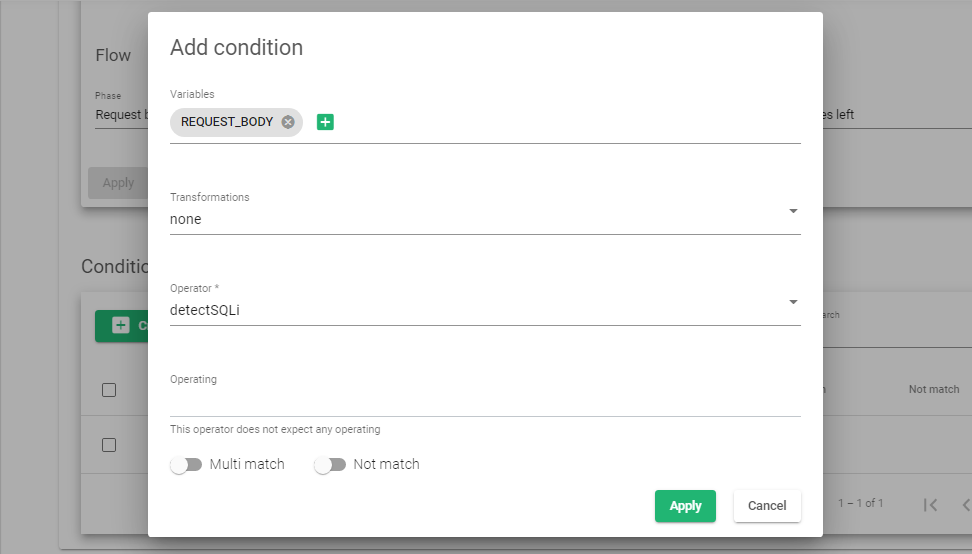
- के अंदर चर फ़ील्ड, चुनें अनुरोध_बॉडी और क्लिक करें चर जोड़ें बटन.
- के अंदर परिवर्तन फ़ील्ड, विकल्प का चयन करें, कोई नहीं.
- के अंदर ऑपरेटर अनुभाग चुनें डिटेक्टSQLi
- दबाएं लागू करें नई स्थिति बनाने के लिए बटन दबाएँ.
फ़ार्म पर नियम लागू करना #
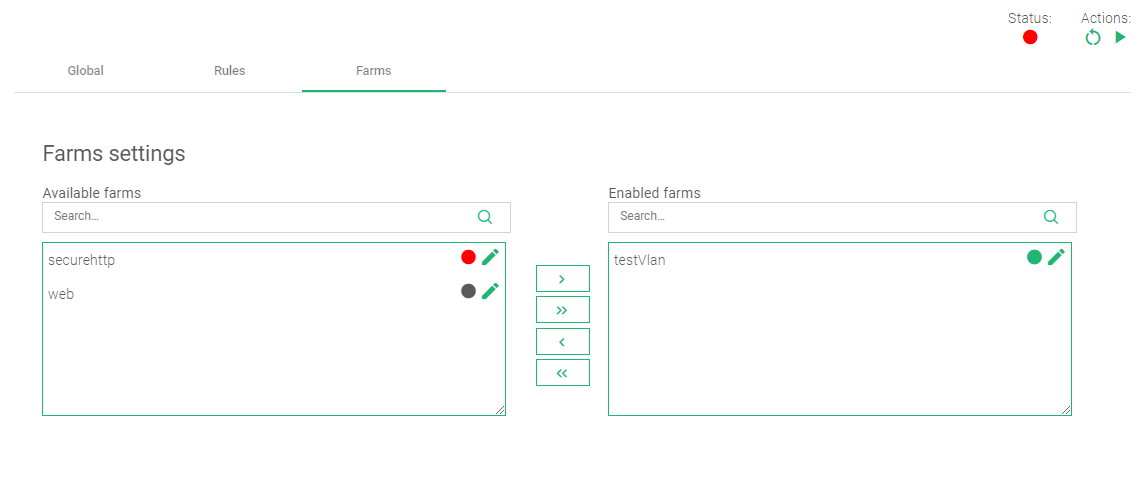
- पर क्लिक करें फार्म लोड बैलेंसर पर लक्ष्य वर्चुअल सर्वर (फार्म) में इस नियम को जोड़ने के लिए टैब पर क्लिक करें।
- के अंदर फार्म सेटिंग्सचयनित फ़ार्म को खींचें और छोड़ें उपलब्ध फार्म सेवा मेरे सक्षम फार्म.
- ऊपरी दाएँ कोने में, ये हैं क्रियाएँनियम शुरू करने के लिए ग्रीन प्ले बटन पर क्लिक करें। इस समय, WAF नियम अनुरोध बॉडी में एम्बेडेड किसी भी SQL इंजेक्शन को ब्लॉक कर देगा, जो कि ज्यादातर सर्च या लॉगिन फॉर्म के माध्यम से होता है।
WAF के बारे में अधिक जानकारी के लिए, इन लेखों को देखें:
अतिरिक्त संसाधन #
SSL प्रमाणपत्र को स्वतः उत्पन्न करने के लिए Let's encrypt प्रोग्राम का उपयोग करना।
डेटालिंक/अपलिंक लोड संतुलन के साथ RELIANOID एडीसी.
DNS लोड संतुलन के साथ RELIANOID एडीसी.
DDoS हमलों से सुरक्षा.
अनुप्रयोग, स्वास्थ्य और नेटवर्क निगरानी RELIANOID एडीसी.


