L4xNAT फ़ार्म प्रोफ़ाइल के लिए वैश्विक सेटिंग्स #
L4xNAT फार्म प्रोफ़ाइल LSLB फार्म बनाता है जो असाधारण प्रदर्शन के साथ परत 4 पर काम करता है, और परत 7 पर लोड बैलेंसर कोर की तुलना में अधिक समकालिक कनेक्शन प्रदान करता है। परत 4 पर बेहतर प्रदर्शन, परत 7 फार्म प्रोफ़ाइल की उन्नत सामग्री हैंडलिंग क्षमताओं की भरपाई करता है।
लेयर 7 फार्म प्रोफाइल के विपरीत, जो केवल पोर्ट 80 और 443 का समर्थन करता है, L4xNAT फार्म प्रोफाइल पोर्ट श्रेणियों सहित एकाधिक पोर्ट का उपयोग करता है।
यह अनुभाग L4xNAT फ़ार्म प्रोफ़ाइल को कॉन्फ़िगर करने के लिए आवश्यक कमांड का विस्तृत विवरण प्रदान करता है। हम फ़ार्म पर कॉन्फ़िगर किए गए प्रत्येक बैकएंड की स्थिति की निगरानी करने के लिए इस प्रोफ़ाइल के साथ फ़ार्मगार्डियन का उपयोग करने की अत्यधिक अनुशंसा करते हैं क्योंकि इस प्रोफ़ाइल में कोई अंतर्निहित स्वास्थ्य जाँच कार्यक्षमता शामिल नहीं है।
ऊपरी दाएं कोने में मौजूद स्टेटस इंडिकेटर और एक्शन सेक्शन पर ध्यान दें । इस सेक्शन में उपलब्ध एक्शन आपको फार्म को रीस्टार्ट करने , शुरू करने या बंद करने जैसे ऑपरेशन करने की अनुमति देते हैं।
ये स्थिति के रंग संकेतक और उनके अर्थ हैं:
- हरा: मतलब UPफ़ार्म चल रहा है और सभी बैकएंड चालू हैं या रीडायरेक्ट कॉन्फ़िगर किया गया है।
- लाल: मतलब नीचेखेती बंद हो गई है.
- काली: मतलब गंभीरफार्म चालू है लेकिन कोई बैकएंड उपलब्ध नहीं है, या सभी बैकएंड रखरखाव मोड में हैं।
- नीला: मतलब मुसीबतफ़ार्म चल रहा है लेकिन कम से कम एक बैकएंड डाउन है।
- नारंगी: मतलब रखरखावफ़ार्म चल रहा है लेकिन कम से कम एक बैकएंड रखरखाव मोड में है।
ये कलर कोड पूरे ग्राफिकल यूजर इंटरफेस में एक जैसे हैं। इन कलर कोड के बारे में विस्तृत जानकारी LSLB फार्म्स सेक्शन में मिलेगी ।
बुनियादी कॉन्फ़िगरेशन #
ये L4xNAT प्रोफ़ाइल के लिए पैरामीटर हैं।
नाम । एक ऐसा लेबल जो फ़ार्म सेवा को आसानी से पहचानता है। इस मान को बदलने के लिए, आपको पहले फ़ार्म को रोकना होगा। सुनिश्चित करें कि नया फ़ार्म नाम पहले से उपयोग में न हो, अन्यथा एक त्रुटि संदेश दिखाई देगा।
वर्चुअल आईपी और पोर्ट । ये वे पते और पोर्ट निर्दिष्ट करते हैं जिन पर फ़ार्म उपकरण के भीतर आंतरिक रूप से सुनेगा। यदि आप इन फ़ील्ड्स को संशोधित करना चाहते हैं, तो सुनिश्चित करें कि नया वर्चुअल आईपी और वर्चुअल पोर्ट वर्तमान में किसी अन्य फ़ार्म द्वारा उपयोग में नहीं हैं। परिवर्तन करने के बाद, उन्हें सहेजें, और फ़ार्म सेवा स्वचालित रूप से पुनः आरंभ हो जाएगी।
L4xNAT फ़ार्म प्रोफ़ाइल में एकल पोर्ट या वर्चुअल पोर्ट की श्रेणी का चयन करने के लिए, प्रोटोकॉल प्रकार अनिवार्य है। यदि प्रोटोकॉल सेट है सब, फ़ार्म वर्चुअल IP से सभी पोर्ट पर सुनेगा। वर्चुअल पोर्ट संपादन योग्य नहीं होगा और इसे तारांकन चिह्न के साथ सेट किया जाएगा (*).
एक बार TCP, UDP या कोई अन्य प्रोटोकॉल चुन लेने के बाद, इसका उपयोग पोर्ट, कई पोर्ट या पोर्ट रेंज निर्दिष्ट करने के लिए करें।
उन्नत विन्यास #
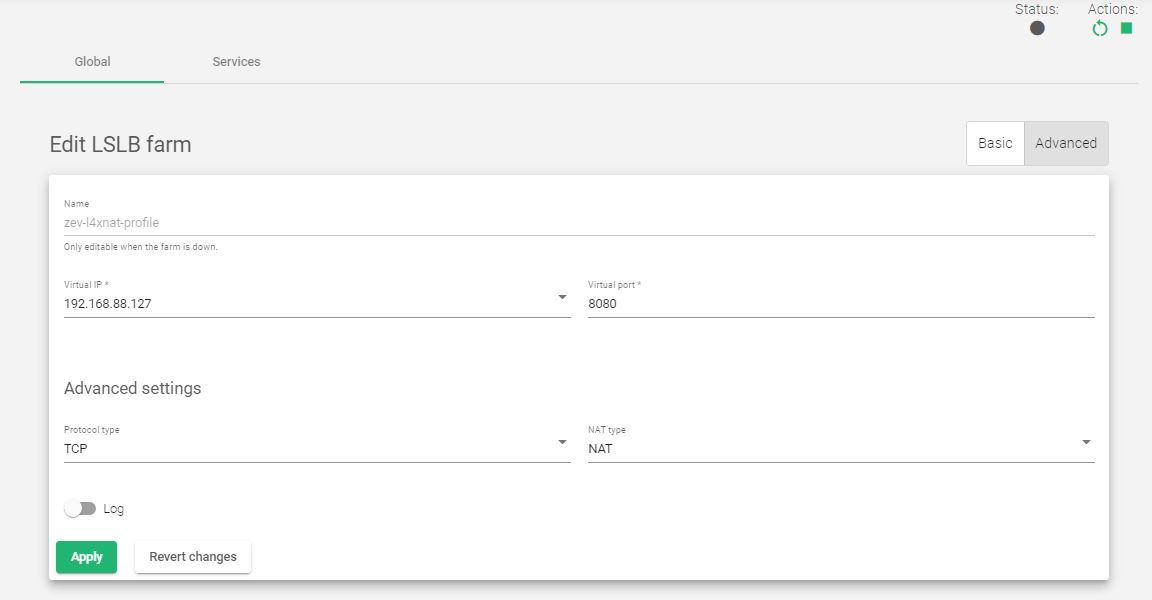
प्रोटोकॉल प्रकारयह फ़ील्ड लोड बैलेंसर पर सभी समर्थित प्रोटोकॉल सूचीबद्ध करता है। डिफ़ॉल्ट रूप से, फ़ार्म इसका उपयोग करता है टीसीपी मसविदा बनाना।
- सबफ़ार्म सभी प्रोटोकॉल पर मौजूदा वर्चुअल आईपी और पोर्ट(ओं) के लिए इनबाउंड कनेक्शनों को सुनेगा। यदि आपने यह विकल्प चुना है, तो वर्चुअल पोर्ट डिफ़ॉल्ट “*” में बदल जाएगा, और आप इसे संपादित नहीं करेंगे। इसलिए, फ़ार्म सभी पोर्ट के माध्यम से सुनेगा।
- टीसीपीइस विकल्प को सक्षम करने से फ़ार्म को वर्तमान वर्चुअल IP और पोर्ट(पोर्टों) पर इनबाउंड TCP कनेक्शनों को सुनने की अनुमति मिलती है।
- यूडीपीइस विकल्प को सक्षम करने से फ़ार्म को वर्तमान वर्चुअल IP और पोर्ट(पोर्टों) पर इनबाउंड UDP कनेक्शनों को सुनने की अनुमति मिलती है।
- SCTPइस विकल्प को सक्षम करने से फ़ार्म को वर्तमान वर्चुअल IP पर इनबाउंड SCTP कनेक्शन सुनने की अनुमति मिलती है।
- एसआईपीइस विकल्प को सक्षम करने से फ़ार्म को वर्चुअल IP और डिफ़ॉल्ट पोर्ट, 5060 पर आने वाले UDP पैकेटों को सुनने की अनुमति मिलती है। फ़ार्म तब प्रत्येक पैकेट के SIP हेडर को पार्स करेगा ताकि उन्हें बैकएंड पर सही ढंग से वितरित किया जा सके।
- FTPइस विकल्प को सक्षम करने से फ़ार्म को वर्तमान वर्चुअल IP और डिफ़ॉल्ट पोर्ट, 21 पर इनबाउंड TCP कनेक्शन सुनने की अनुमति मिलती है। फ़ार्म तब प्रत्येक पैकेट के FTP हेडर को पार्स करेगा ताकि बैकएंड पर सही ढंग से वितरित किया जा सके। दो मोड समर्थित हैं: सक्रिय और निष्क्रिय मोड।
- TFTPइस विकल्प को सक्षम करने से फार्म को वर्तमान वर्चुअल आईपी और डिफ़ॉल्ट पोर्ट, 69 पर इनबाउंड यूडीपी पैकेट्स को सुनने की अनुमति मिलती है। फार्म तब प्रत्येक पैकेट के टीएफटीपी हेडर को पार्स करेगा ताकि बैकएंड पर सही ढंग से वितरित किया जा सके।
- PPTPइस विकल्प को सक्षम करने से फ़ार्म को वर्तमान वर्चुअल IP और पोर्ट पर इनबाउंड TCP कनेक्शन सुनने की अनुमति मिलती है। फ़ार्म तब प्रत्येक पैकेट के PPTP हेडर को पार्स करेगा ताकि उन्हें बैकएंड पर सही ढंग से वितरित किया जा सके।
- SNMPइस विकल्प को सक्षम करने से फ़ार्म को वर्तमान वर्चुअल IP और पोर्ट पर आने वाले UDP पैकेट को सुनने की अनुमति मिलती है। फ़ार्म तब प्रत्येक पैकेट के SNMP हेडर को पार्स करेगा ताकि उन्हें बैकएंड पर सही ढंग से वितरित किया जा सके।
NAT प्रकार । उपकरण के भीतर NAT प्रकार की कार्यक्षमता सभी लेयर 4 कार्यों को नियंत्रित करती है। आपके बुनियादी ढांचे के लिए उपयुक्त विकल्प का चयन आपके परिवेश में परिभाषित विशिष्ट नेटवर्क आर्किटेक्चर पर निर्भर करेगा।
- NAT. NAT मोड या SNAT (स्रोत NAT) बैकएंड सर्वर से कनेक्ट करने के लिए फ़ार्म के वर्चुअल IP को स्रोत IP पते के रूप में उपयोग करता है। इसलिए, बैकएंड सर्वर को TCP, UDP या किसी अन्य लेयर 4 प्रोटोकॉल पर वेब क्लाइंट का मूल स्रोत IP पता नहीं पता होना चाहिए। इस तरह, बैकएंड लोड बैलेंसर को जवाब देता है, फिर लोड बैलेंसर क्लाइंट को जवाब देगा। यह टोपोलॉजी एक-सशस्त्र लोड बैलेंसर (1 नेटवर्क इंटरफ़ेस के साथ लोड बैलेंसिंग) की तैनाती की अनुमति देती है।
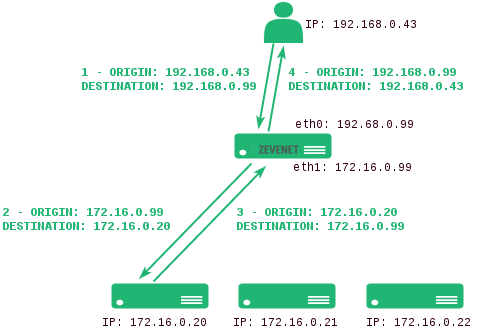
- DNATDNAT (डेस्टिनेशन NAT) मोड में, हम बैकएंड सर्वर से कनेक्ट करने के लिए क्लाइंट IP एड्रेस का उपयोग करेंगे। परिणामस्वरूप, बैकएंड सीधे क्लाइंट IP पर प्रतिक्रिया देगा। इस मामले में, लोड बैलेंसर IP को बैकएंड के डिफ़ॉल्ट गेटवे के रूप में कॉन्फ़िगर किया जाना चाहिए, जो प्रभावी रूप से बैकएंड नेटवर्क को क्लाइंट सेवा नेटवर्क से अलग करता है। यह टोपोलॉजी क्लाइंट और बैकएंड के बीच पारदर्शिता स्थापित करती है।
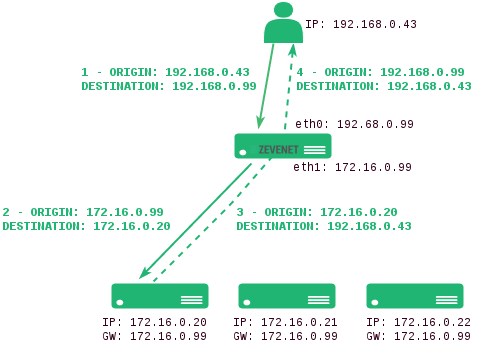
- DSRडीएसआर मोड में, क्लाइंट लोड बैलेंसर के वर्चुअल आईपी (वीआईपी) से जुड़ता है। लोड बैलेंसर तब गंतव्य एमएसी पते को बिना किसी आईपी पते को बदले बैकएंड सर्वर के पते में बदल देता है। हालाँकि, सभी बैकएंड सर्वर लोड बैलेंसर के समान नेटवर्क पर होने चाहिए। जब कोई बैकएंड सर्वर अनुरोध प्राप्त करता है और उसे संसाधित करता है, तो वह लोड बैलेंसर को दरकिनार करते हुए सीधे क्लाइंट को जवाब देता है।
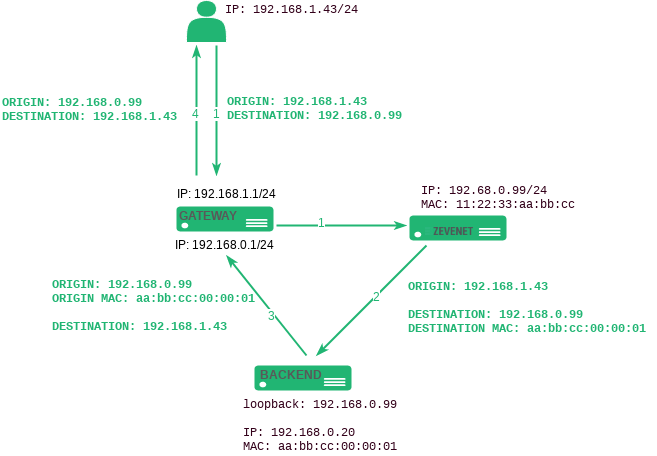
डीएसआर के लिए आवश्यकताएँ:
- RSI वीआईपी और बैकेंड एक ही नेटवर्क में होना चाहिए
- RSI वर्चुअल पोर्ट और बैकएंड बंदरगाहों समान होना चाहिए
- बैकएंड लूपबैक इंटरफेस को उसी के साथ कॉन्फ़िगर करना होगा आईपी पते जैसा वीआईपी लोड बैलेंसर में कॉन्फ़िगर करें और अक्षम करें एआरपी इस इंटरफ़ेस में
लिनक्स बैकएंड
# ifconfig लो:0 192.168.0.99 नेटमास्क 255.255.255.255 -arp अप
बैकएंड में अमान्य ARP प्रतिक्रियाओं को अक्षम करना।
# प्रतिध्वनि १ > /proc/sys/net/ipv1/conf/all/arp_ignore # प्रतिध्वनि २ > /proc/sys/net/ipv4/conf/all/arp_announce
विंडोज़ बैकएंड
- प्रारंभ->सेटिंग->नियंत्रण कक्ष->नेटवर्क और डायल-अप कनेक्शन.
- अपने नेटवर्क एडाप्टर पर राइट-क्लिक करें और क्लिक करें गुण
- केवल इंटरनेट प्रोटोकॉल चयन करने की आवश्यकता है ('एमएस नेटवर्क के लिए क्लाइंट' और 'फ़ाइल और प्रिंटर साझाकरण' का चयन हटाएं)
- TCP/IP Properties->Relianoid ADC फ़ार्म में VIP का IP पता दर्ज करें। डिफ़ॉल्ट गेटवे की आवश्यकता नहीं है और मास्क 255.255.255.255 है
- इंटरफ़ेस मीट्रिक को 254 पर सेट करें। VIP को किसी भी ARP प्रतिक्रिया का जवाब देने से रोकने के लिए यह कॉन्फ़िगरेशन आवश्यक है
- दबाएँ OK और परिवर्तनों को सहेजें।
सबसे पहले, NIC इंटरफ़ेस पर Relianoid ADC से ट्रैफ़िक रिसेप्शन को सक्षम करने के लिए मज़बूत होस्ट सुरक्षा मॉडल को कॉन्फ़िगर करें। इसके अतिरिक्त, Relianoid ADC को डिफ़ॉल्ट NIC इंटरफ़ेस के माध्यम से ट्रैफ़िक भेजने और प्राप्त करने की अनुमति दें। व्यवस्थापक के रूप में कमांड प्रॉम्प्ट खोलें और दिए गए तीन कमांड निष्पादित करें।
netsh इंटरफ़ेस ipv4 सेट इंटरफ़ेस NIC weakhostreceive=सक्षम netsh इंटरफ़ेस ipv4 सेट इंटरफ़ेस लूपबैक weakhostreceive=सक्षम netsh इंटरफ़ेस ipv4 सेट इंटरफ़ेस लूपबैक weakhostsend=सक्षम
नोट: NIC और लूपबैक को अपने विंडोज कंप्यूटर के डिफ़ॉल्ट इंटरफ़ेस नामों में बदलें।
स्टेटलेस डीएनएटी । स्टेटलेस डीएनएटी में, लोड बैलेंसर डेस्टिनेशन एड्रेस को बैकएंड एड्रेस में बदल देता है और कनेक्शन की किसी भी जानकारी को ट्रैक किए बिना उसे आगे भेज देता है। यह तरीका सिस्टम पर बोझ कम करता है क्योंकि इसे डेटा प्रवाह के शुरुआती चरण में ही लागू कर दिया जाता है। यह भारी ट्रैफिक वाले लेयर 4 प्रोटोकॉल और उन प्रोटोकॉल के लिए सबसे उपयुक्त है जो कनेक्शन या स्ट्रीम को बनाए रखने पर केंद्रित नहीं होते हैं, जैसे कि आरटीपी या एसआईएसलॉग यूडीपी मोड।
लॉग्स । फार्म पर प्राप्त कनेक्शनों के विवरण को सहेजने के लिए, लॉग कमांड को सक्षम करें। यह केवल डिबगिंग या निगरानी उद्देश्यों के लिए अनुशंसित है क्योंकि इससे लोड बैलेंसर द्वारा नियंत्रित ट्रैफ़िक धीमा हो जाएगा।
सेवा सेटिंग्स #
L4 परत में बनाई गई सेवा डेटा पथ और कनेक्शन व्यवहार को प्रबंधित करने के लिए निम्नलिखित कॉन्फ़िगरेशन विकल्प प्रदान करती है।
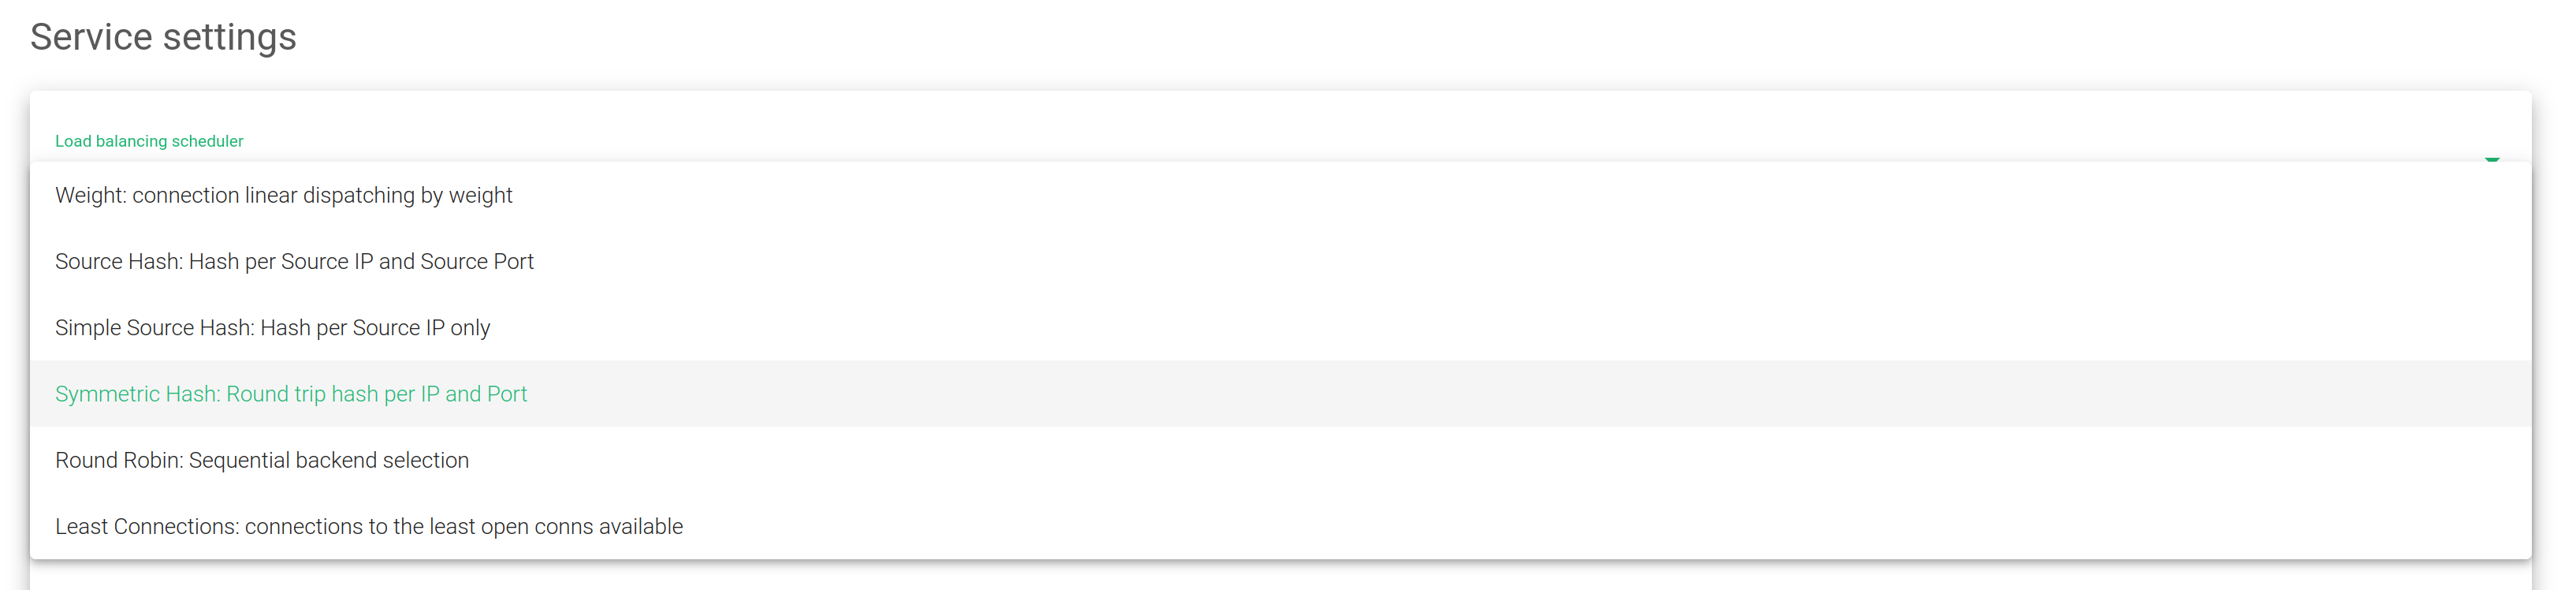
लोड बैलेंसिंग शेड्यूलर । यह फ़ील्ड बैकएंड सर्वर निर्धारित करने के लिए उपयोग किए जाने वाले लोड बैलेंसिंग एल्गोरिदम को निर्दिष्ट करता है। डिफ़ॉल्ट रूप से, लोड बैलेंसिंग एल्गोरिदम वेट: कनेक्शन लीनियर डिस्पैचिंग बाय वेट होगा।
- वजन: वजन के आधार पर कनेक्शन रैखिक प्रेषण. प्रत्येक बैकएंड को सौंपे गए वजन मूल्य के आधार पर कनेक्शन को संतुलित करता है। अनुरोधों को परिभाषित वजन का उपयोग करके एक संभाव्य एल्गोरिथ्म का उपयोग करके वितरित किया जाता है।
- स्रोत हैश: स्रोत आईपी और स्रोत पोर्ट के अनुसार हैशहैश शेड्यूलर का उपयोग करके समान स्रोत आईपी और पोर्ट से मेल खाने वाले पैकेटों को समान बैकएंड पर संतुलित करता है।
- सरल स्रोत हैश: केवल स्रोत आईपी के अनुसार हैशहैश शेड्यूलर का उपयोग करके समान स्रोत आईपी से मेल खाने वाले पैकेटों को समान बैकएंड पर संतुलित करता है।
- सममित हैश: प्रति आईपी और पोर्ट राउंड ट्रिप हैश. उन पैकेट्स को संतुलित करता है जो एक ही स्रोत आईपी और पोर्ट, तथा गंतव्य आईपी और पोर्ट से मेल खाते हैं। इसलिए, यह दोनों तरीकों से कनेक्शन को हैश कर सकता है (इनबाउंड और आउटबाउंड के दौरान)।
- राउंड रॉबिन: अनुक्रमिक बैकएंड चयनयह बैकएंड के प्रत्येक आने वाले कनेक्शन को संतुलित करता है, तथा बैकएंड के बीच क्रमिक रूप से स्विच करता है।
- न्यूनतम कनेक्शन: हमेशा न्यूनतम कनेक्शन वाले सर्वर से कनेक्शनयह सुनिश्चित करने के लिए कि सक्रिय अनुरोधों का ट्रैफ़िक लोड सबसे अधिक कनेक्टेड उपलब्ध वास्तविक सर्वर के ट्रैफ़िक लोड के साथ संतुलित है, सबसे कम सक्रिय कनेक्शनों वाले बैकएंड का चयन करता है।
हठ #
परसिस्टेंस चुनें । यह फ़ील्ड निर्धारित करता है कि कॉन्फ़िगर किए गए फ़ार्म में किस परसिस्टेंस का उपयोग किया जाएगा। डिफ़ॉल्ट रूप से, किसी भी परसिस्टेंस का उपयोग नहीं किया जाता है।
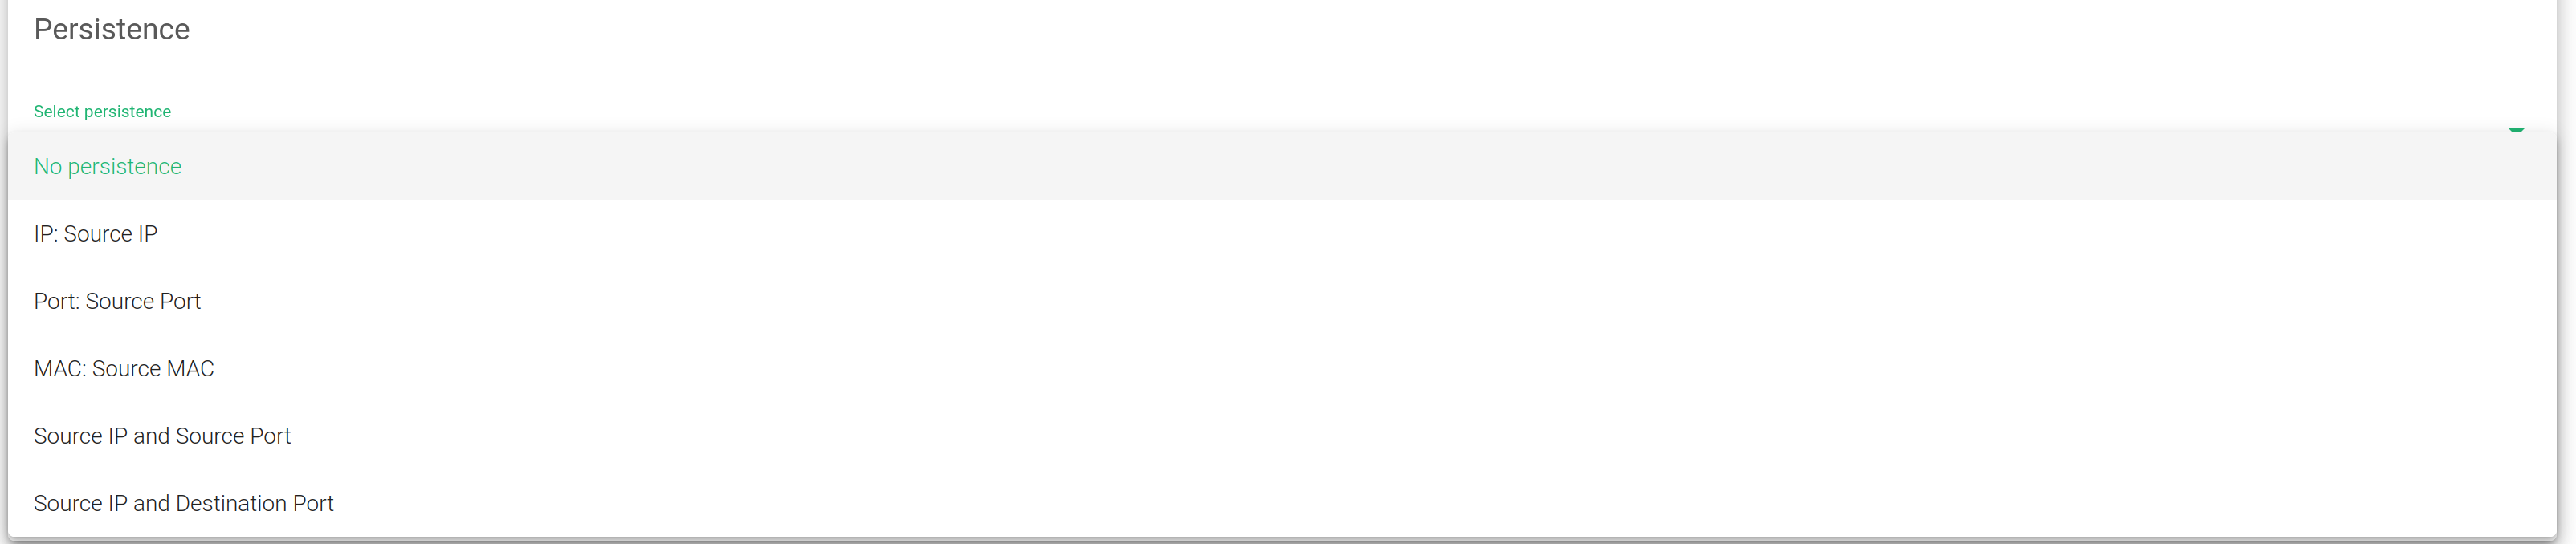
- कोई दृढ़ता नहींफ़ार्म क्लाइंट और बैकएंड के बीच किसी भी दृढ़ता का उपयोग नहीं करेगा।
- आईपी: स्रोत आईपीइस विकल्प के साथ, फ़ार्म स्रोत के आधार पर प्रत्येक आने वाले कनेक्शन के लिए समान बैकएंड असाइन करेगा आईपी पते केवल.
- पोर्ट: स्रोत पोर्टइस विकल्प के साथ, फ़ार्म प्रत्येक आने वाले कनेक्शन के लिए समान बैकएंड असाइन करेगा जो इस पर निर्भर करेगा स्रोत पोर्ट केवल.
- मैक: स्रोत मैकइस विकल्प के साथ, फ़ार्म लिंक-लेयर के आधार पर प्रत्येक आने वाले कनेक्शन के लिए समान बैकएंड असाइन करेगा मैक पते पैकेट का.
- स्रोत आईपी और स्रोत पोर्टइस विकल्प के साथ, फ़ार्म प्रत्येक आने वाले कनेक्शन के लिए दोनों के आधार पर एक ही बैकएंड असाइन करेगा, स्रोत आईपी और स्रोत पोर्ट.
- स्रोत आईपी और गंतव्य पोर्टइस विकल्प के साथ, फ़ार्म प्रत्येक आने वाले कनेक्शन के लिए दोनों के आधार पर एक ही बैकएंड असाइन करेगा, स्रोत आईपी और गंतव्य बंदरगाह.
फार्मगार्डियन #
L4xNAT फार्म में बैकएंड के लिए अंतर्निहित स्वास्थ्य जांच की कमी होती है, जिससे इस वर्चुअल सेवा के लिए फार्मगार्डियन को कॉन्फ़िगर करना आवश्यक हो जाता है।
आप किसी भी मौजूदा फार्मगार्डियन चेक से इस सेवा को डिफ़ॉल्ट या वैयक्तिकृत उन्नत स्वास्थ्य जांच असाइन कर सकते हैं ।
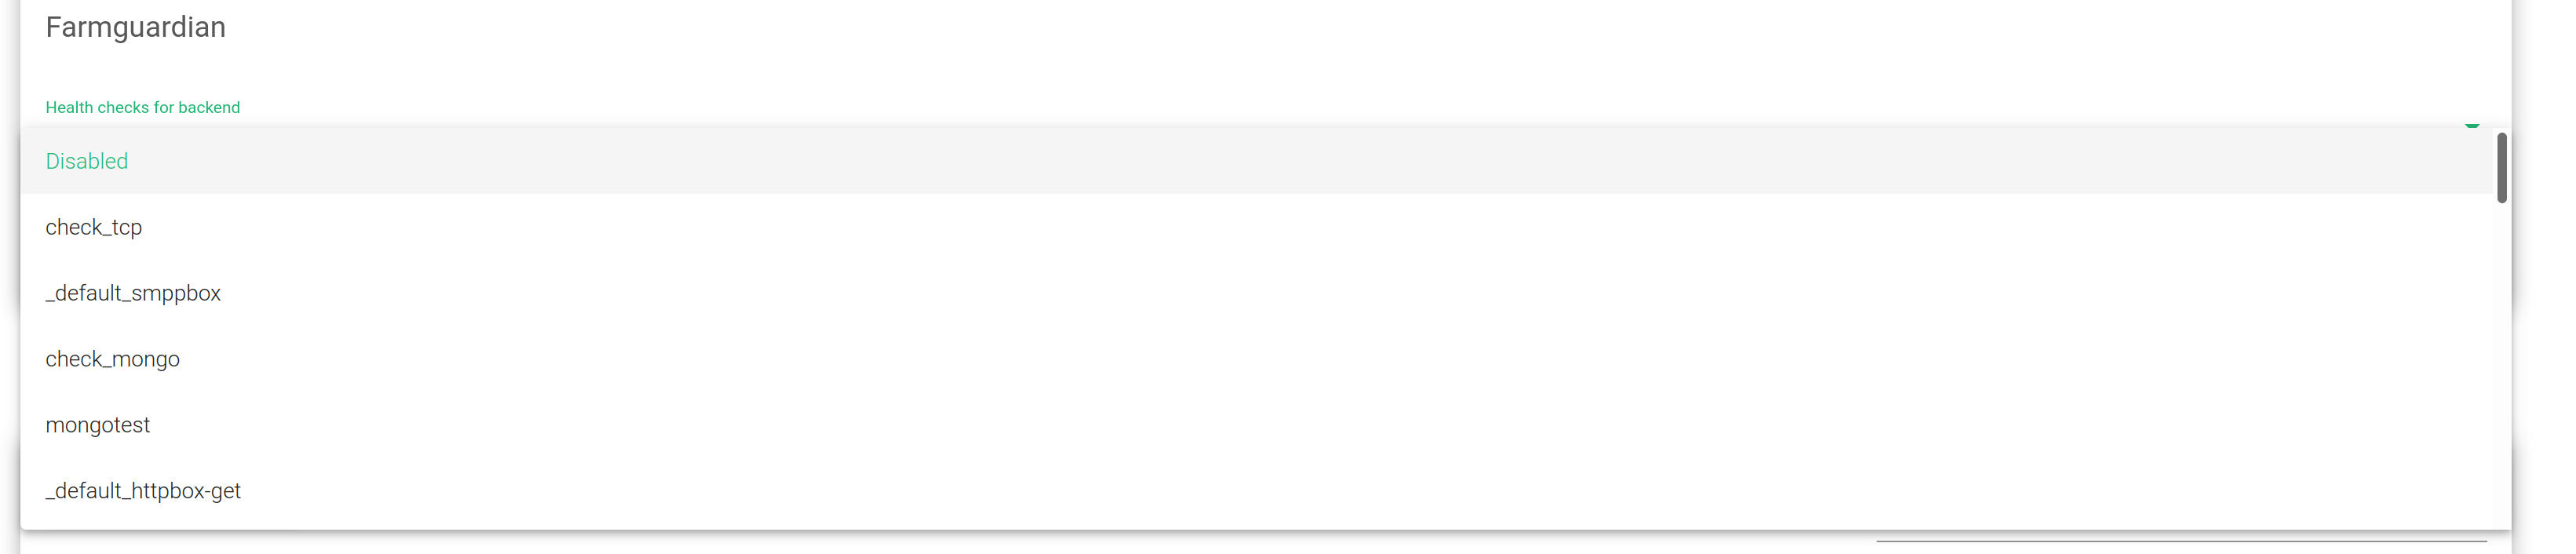
Farmguardian के बारे में अधिक जानकारी के लिए, मॉनिटरिंग >> Farmguardian अनुभाग पर जाएं।
ध्यान दें कि फार्मगार्डियन का चयन करने के बाद , यह स्वचालित रूप से फार्म पर लागू हो जाएगा।
backends #
इस अनुभाग में, आप बैकएंड के कॉन्फ़िगरेशन को संशोधित करने या किसी दिए गए फ़ार्म में नए जोड़ने में सक्षम होंगे।
बैकएंड बनाएं । इस बटन पर क्लिक करने पर 'बैकएंड जोड़ें ' फॉर्म दिखाई देगा । कॉन्फ़िगरेशन का उद्देश्य किसी दिए गए फ़ार्म में एक नया बैकएंड जोड़ना है।
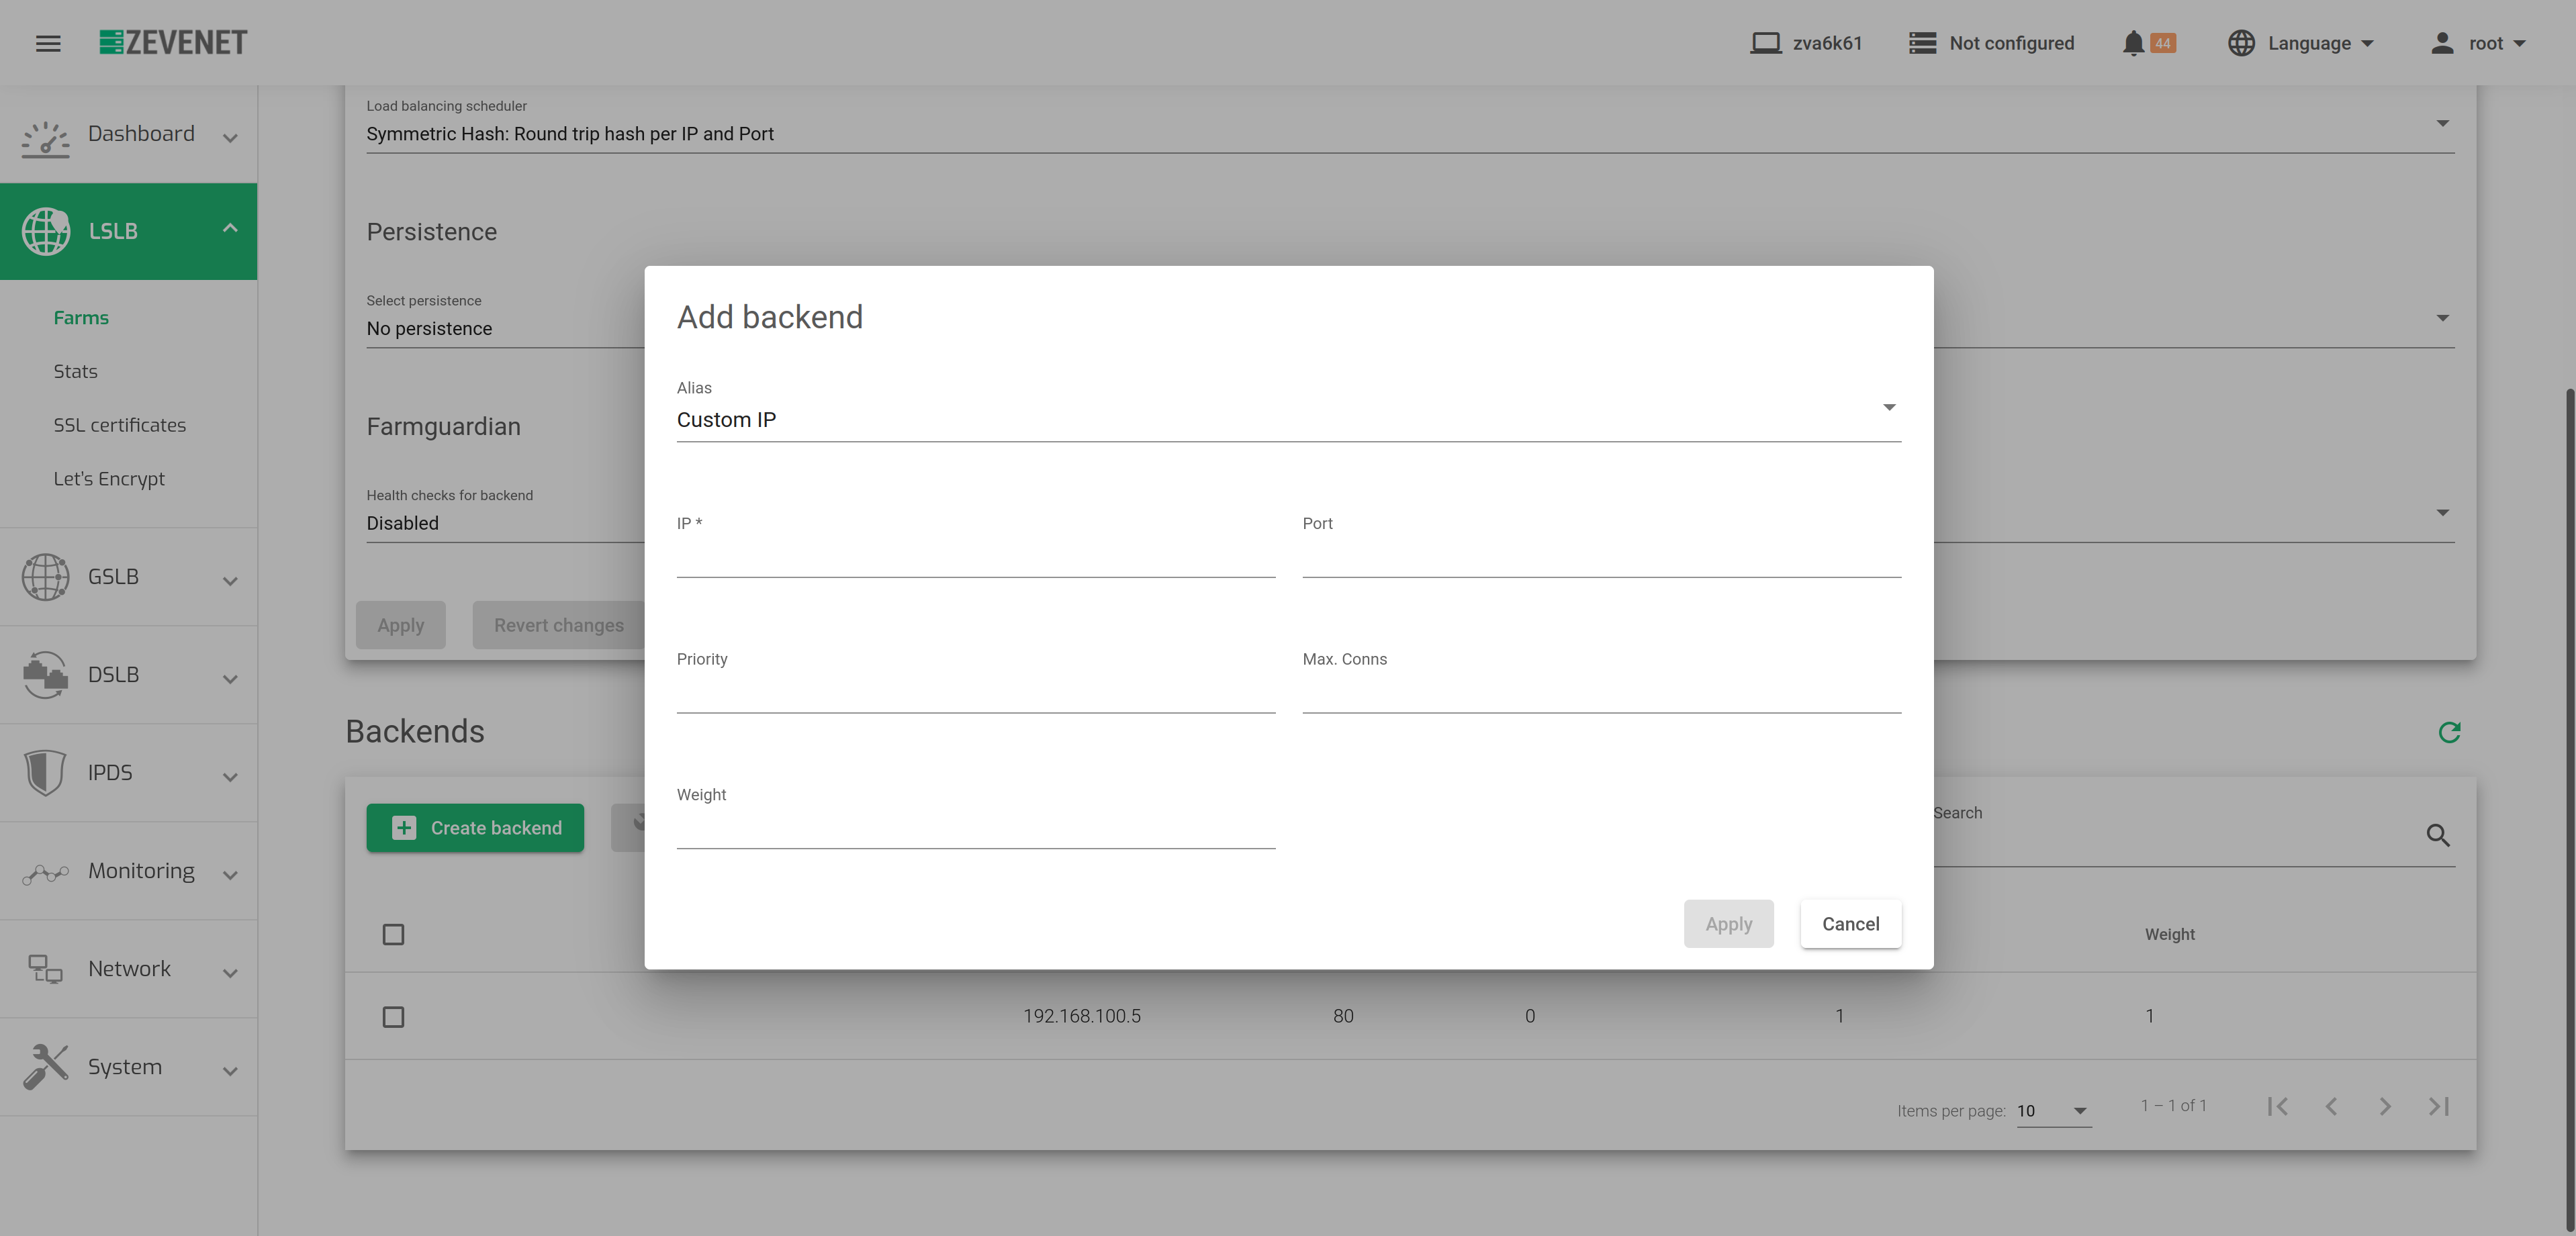
- उर्फयह फ़ील्ड सभी उपलब्ध बैकएंड उपनामों के साथ ड्रॉप-डाउन सूची दिखाती है।
- IPनेटवर्क-लेयर आईपी एड्रेस, जिसका उपयोग ट्रैफ़िक को बैकएंड पर अग्रेषित करते समय किया जाएगा।
- बंदरगाह. बैकएंड पर ट्रैफ़िक अग्रेषित करते समय उपयोग किया जाने वाला पोर्ट।
- प्राथमिकतावर्तमान वास्तविक सर्वर के लिए प्राथमिकता मान। कम मानों की प्राथमिकता अधिक होती है। डिफ़ॉल्ट सेवा प्राथमिकता मान 1 है। जब कोई बैकएंड विफल हो जाता है, तो सेवा प्राथमिकता 1 से बढ़ जाएगी। जब बैकएंड फिर से लाइव हो जाता है, तो सेवा प्राथमिकता मान 1 से कम हो जाएगा। सक्रिय बैकएंड में प्राथमिकता मान सेवा प्राथमिकता से कम या उसके बराबर होते हैं।
- अधिकतम. कॉन्स. बैकएंड से जुड़ने के लिए अनुमत कनेक्शनों की संख्या। यदि सीमा पूरी हो जाती है, तो नए कनेक्शन त्याग दिए जाएँगे।
- वजनवेट एल्गोरिदम सेट होने पर ट्रैफ़िक संतुलन के लिए बैकएंड वेट। यह वेट निर्धारित करता है कि बैकएंड अन्य बैकएंड के मुकाबले कितना बेहतर है। यह फ़ील्ड 1 (सबसे कम मान) से अधिक या उसके बराबर पूर्णांक मानों की अनुमति देता है।
बल्क एक्शन । ऐड बैकएंड के दाईं ओर , आपको निम्नलिखित एक्शन दिखाई देंगे जिन्हें एक या एक से अधिक बैकएंड के लिए एक ही समय में निष्पादित किया जा सकता है।

क्रियाएँये बैकएंड को कॉन्फ़िगर करने के लिए क्रियाएं हैं।
- रखरखाव सक्षम करें. यह क्रिया तभी उपलब्ध होती है जब बैकएंड चालू हो। यह वास्तविक बैकएंड सर्वर को रखरखाव मोड में डाल देता है। इसलिए, कोई भी नया कनेक्शन उस पर पुनर्निर्देशित नहीं किया जाएगा। रखरखाव मोड को सक्षम करने के दो तरीके हैं:
- नाली मोडसक्षम होने पर स्थापित कनेक्शन और दृढ़ता को बनाए रखता है, लेकिन नए कनेक्शन स्वीकार नहीं करेगा।
- कट मोडबैकएंड के विरुद्ध सभी सक्रिय कनेक्शनों को सीधे हटा देता है, बैकएंड और क्लाइंट के बीच किसी भी कनेक्शन को बंद कर देता है
- संपादित करेंकिसी भी बैकएंड मान को बदलने के लिए, संपादन फ़ॉर्म को खोलता है, जो ऐड फ़ॉर्म के समान है।
- रखरखाव अक्षम करेंयह क्रिया केवल तभी उपलब्ध है जब बैकएंड रखरखाव मोड में हो। यह नए कनेक्शन को फिर से बैकएंड सर्वर पर अग्रेषित करने में सक्षम करेगा।
- मिटानावर्चुअल सेवा के बैकएंड सर्वर को हटाएँ। यदि बैकएंड में कोई उपनाम है, तो उपनाम हटाया नहीं जाएगा।
बैकएंड्स । यह तालिका फार्म पर पहले से कॉन्फ़िगर किए गए सभी बैकएंड्स को दर्शाती है।
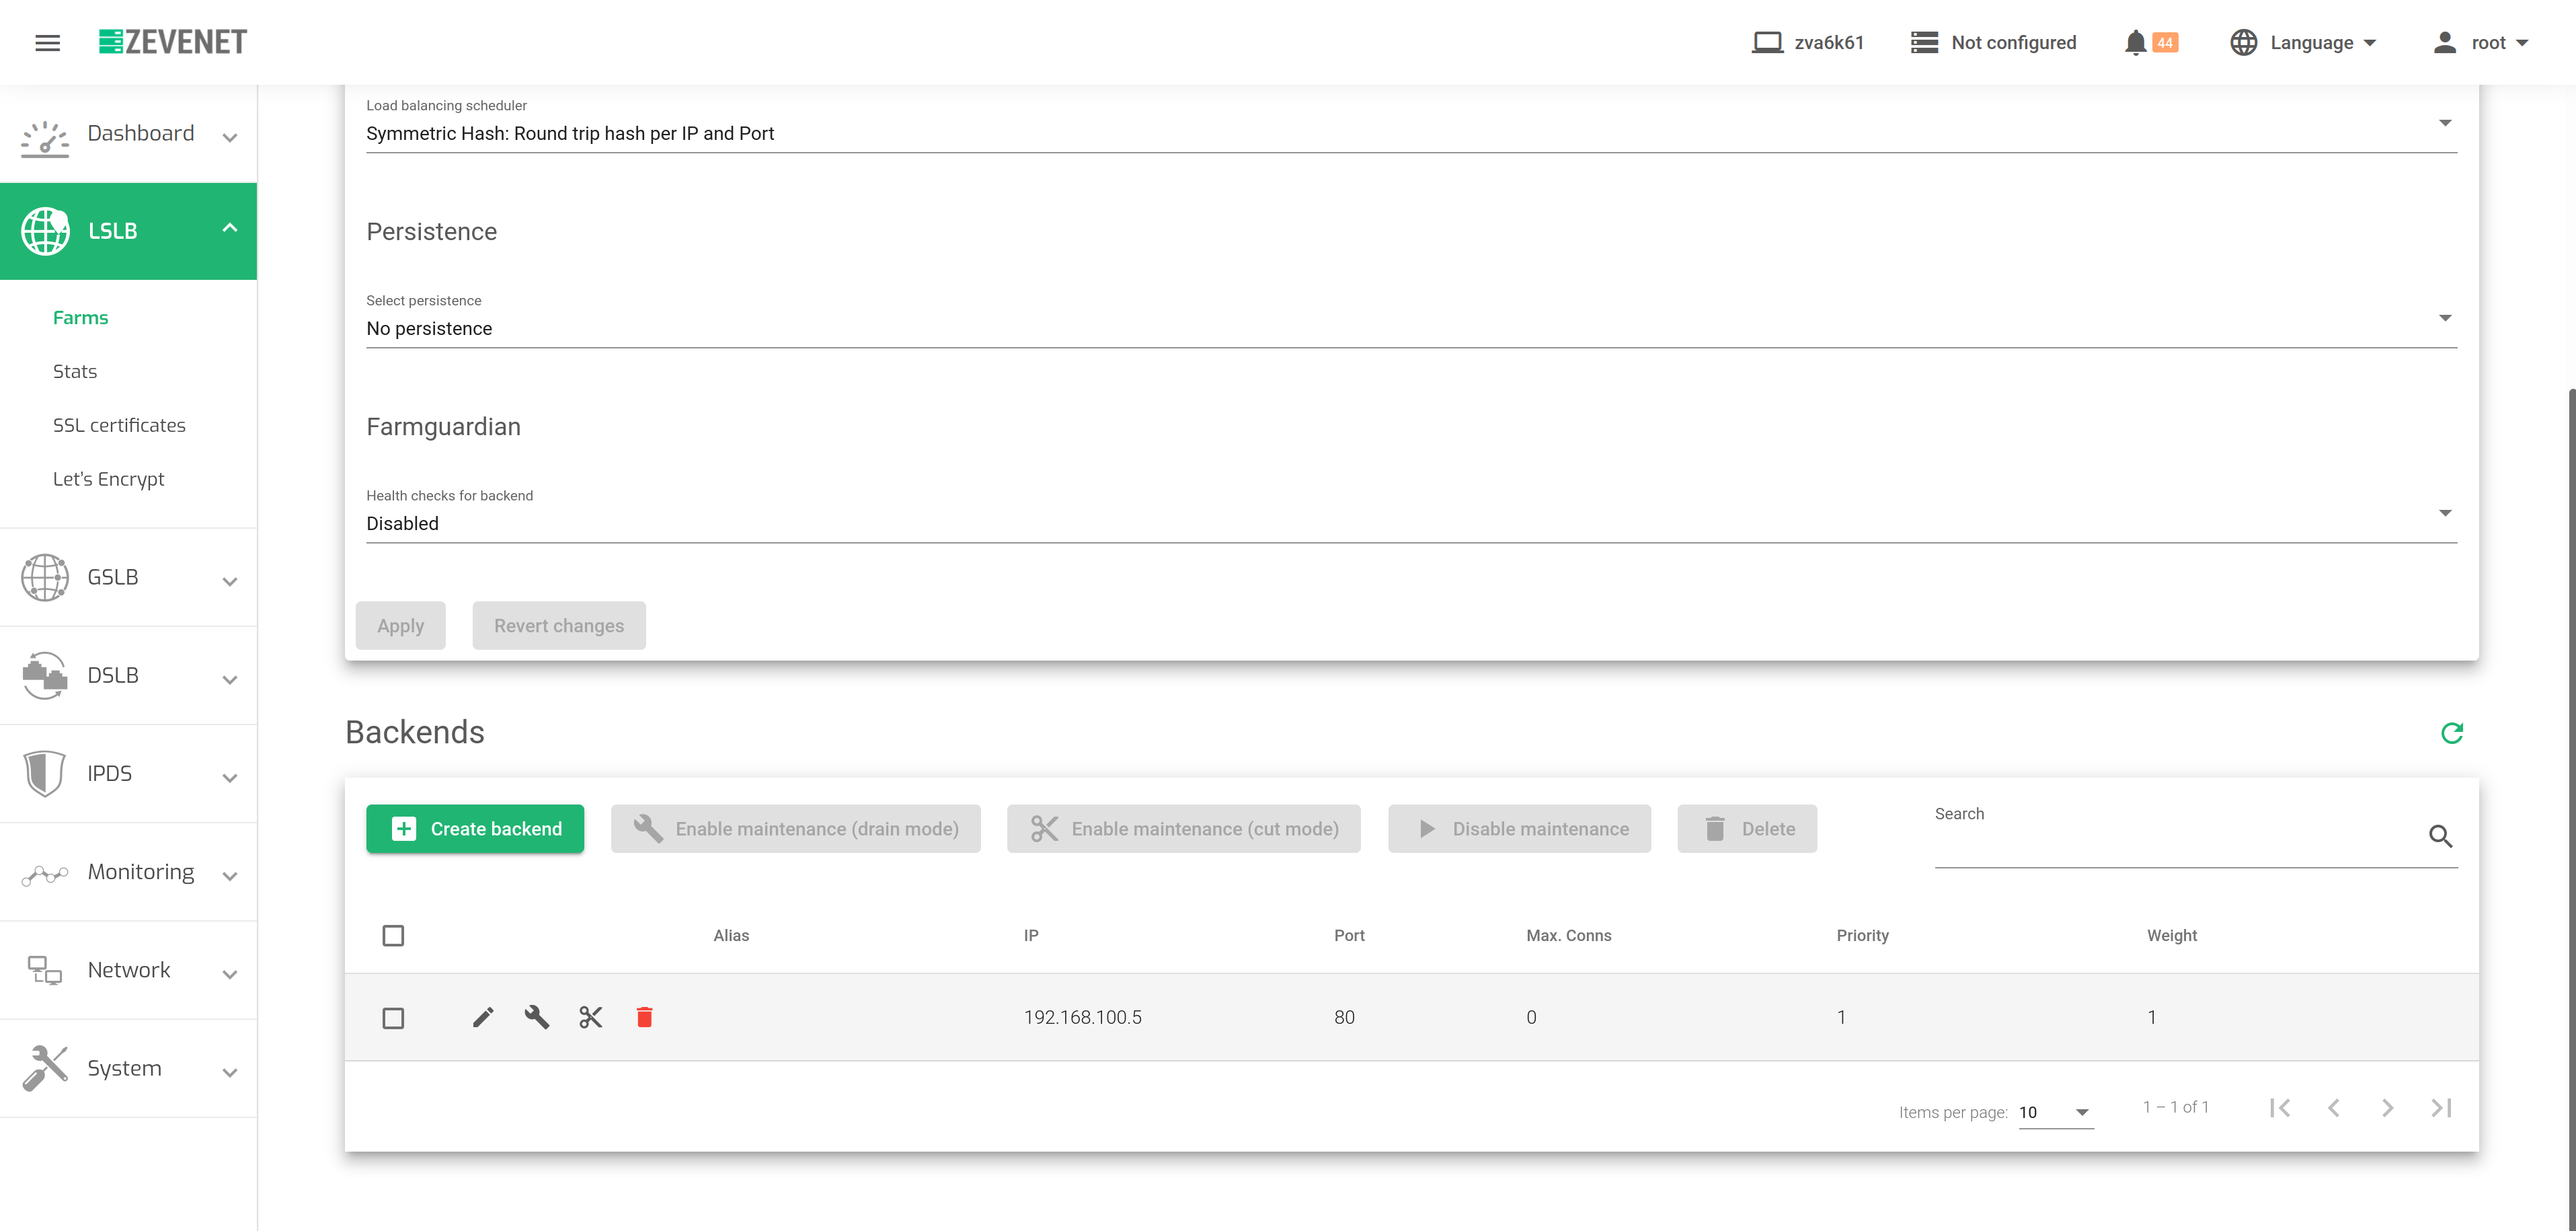
- उर्फ. बैकएंड उपनाम यदि बैकएंड के लिए पहले से एक उपनाम परिभाषित किया गया है।
- IPबैकएंड का आईपी पता जहां कनेक्शन अग्रेषित किए जाएंगे।
- बंदरगाहवह पोर्ट जहां कनेक्शन बैकएंड पर रीडायरेक्ट किए जाएंगे। अगर कोई रिक्त स्थान या तारांकन चिह्न'*' सेट होने पर, कनेक्शन उसी पोर्ट पर पुनर्निर्देशित किए जाएंगे जिस पर उन्हें प्राप्त किया गया था।
- प्राथमिकताबैकएंड सर्वर के लिए प्राथमिकता मान। स्वीकृत मान 1 से अधिक या बराबर पूर्णांक होता है। कम मान वर्तमान वास्तविक सर्वर के लिए उच्च प्राथमिकता को इंगित करता है। डिफ़ॉल्ट रूप से, 1 का प्राथमिकता मान सेट किया जाएगा।
- वजनवर्तमान वास्तविक सर्वर के लिए वज़न मान। उच्चतर मान वर्तमान बैकएंड को दिए गए अधिक कनेक्शन को इंगित करता है। डिफ़ॉल्ट रूप से, 1 का वज़न मान सेट किया जाएगा।
- अधिकतम. कॉन्सयह मान किसी निश्चित बैकएंड के लिए प्रवाह या स्थापित कनेक्शन की अधिकतम संख्या होगी। यदि किसी दिए गए बैकएंड से जुड़े क्लाइंट की सीमा पूरी हो जाती है, तो बैकएंड अधिक ट्रैफ़िक स्वीकार नहीं करेगा। क्लाइंट किसी अन्य उपयुक्त बैकएंड से फिर से जुड़ जाएगा। डिफ़ॉल्ट मान 0 है, जिसका अर्थ है असीमित।
L4xNAT फार्मों के लिए IPDS नियम #
इस अनुभाग से आप IPDS नियमों को सक्रिय कर सकते हैं। सूची में विभिन्न प्रकार की सुरक्षा और उन्हें सक्रिय करने के लिए एक चयन बॉक्स दिया गया है। अधिक जानकारी के लिए कृपया IPDS >> ब्लैकलिस्ट नियम , IPDS >> DoS नियम , IPDS >> RBL नियम या IPDS >> WAF नियम से संबंधित दस्तावेज़ देखें।
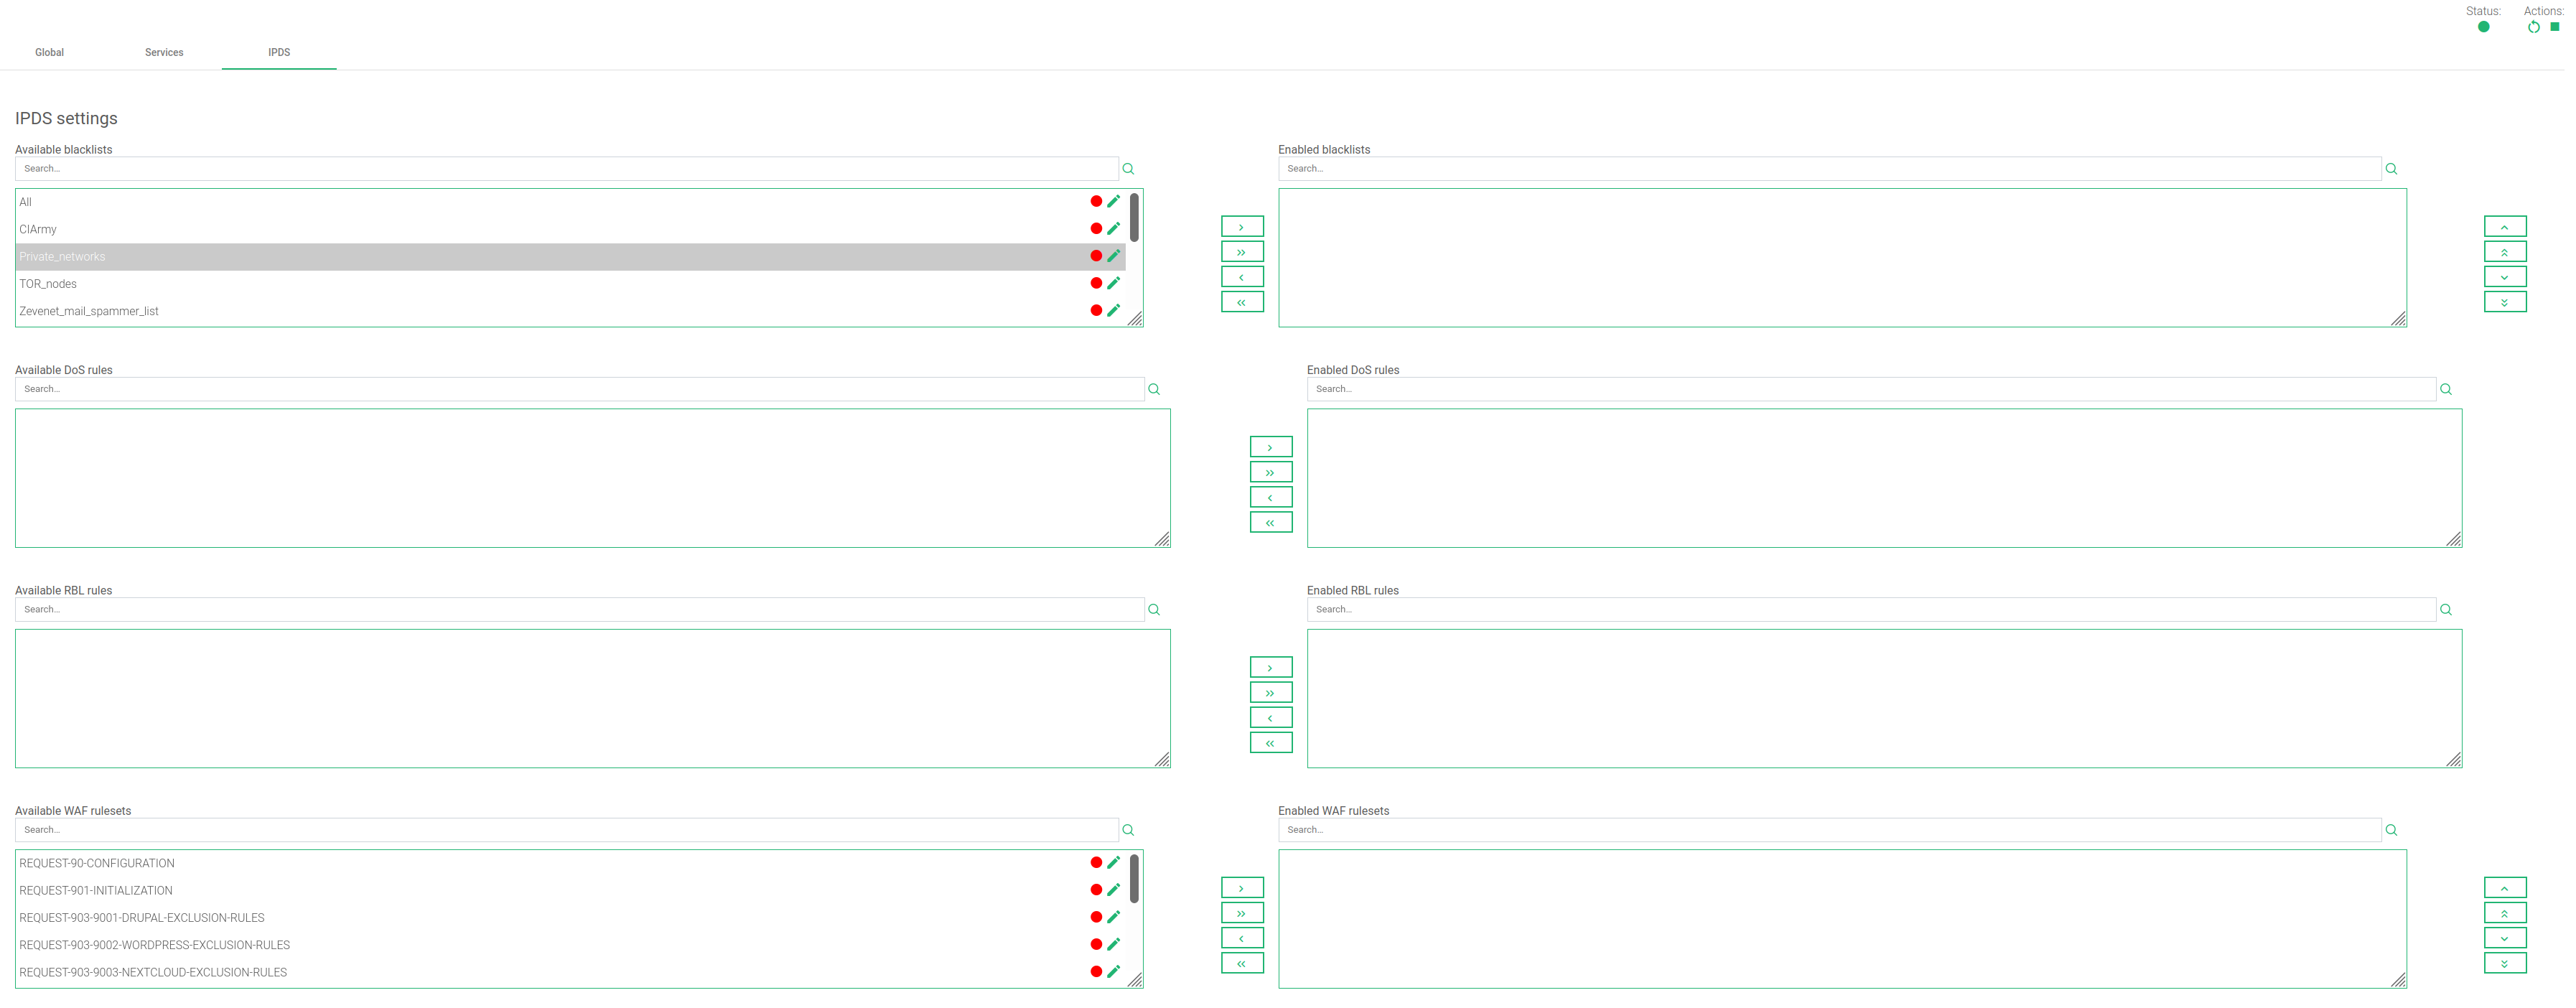
IPDS नियमों के चार प्रकारों - ब्लैकलिस्ट, DoS, WAF और RBL - में से प्रत्येक के लिए दो टेबल हैं: उपलब्ध और सक्षम। एक चेन आइकन भी है। उपलब्ध टेबल में, आप देखेंगे कि सभी उपलब्ध नियम एक ही प्रकार के हैं और किसी दिए गए फ़ार्म पर लागू किए जा सकते हैं। सक्षम टेबल में, आप देखेंगे कि चयनित फ़ार्म पर लागू किए गए नियम एक ही प्रकार के हैं। प्रत्येक नियम के लिए एक स्टेटस सिंबल भी है जो बताता है कि नियम रुका हुआ है (लाल रंग) या चल रहा है (हरा रंग) ।
प्रत्येक नियम को संपादित करने वाले आइकन पर क्लिक करके एक्सेस किया जा सकता है, जिससे आप नियम के पैरामीटर बदल सकते हैं या नियम को शुरू/बंद भी कर सकते हैं। इस फ़ार्म व्यू में आप कोई नया नियम नहीं बना सकते। इसे IPDS सेक्शन के माध्यम से बदलें।
वांछित नियम पर क्लिक करके नियम जोड़ें, उसके बाद दाएं एकल तीर पर क्लिक करें। या, आप एक साथ Shift कुंजी दबाकर और उन नियमों का चयन करके एक से अधिक का चयन कर सकते हैं जिन्हें आप जोड़ना चाहते हैं। फिर आप दाएं एकल तीर पर क्लिक करेंगे। आप दाएं दोहरे तीर पर क्लिक करके सभी उपलब्ध ब्लैकलिस्ट भी जोड़ सकते हैं।
एक या अधिक नियमों को हटाने के लिए, उन्हें चुनें और बाएं तीर पर क्लिक करें या सभी को हटाने के लिए दोहरे तीर पर क्लिक करें।


