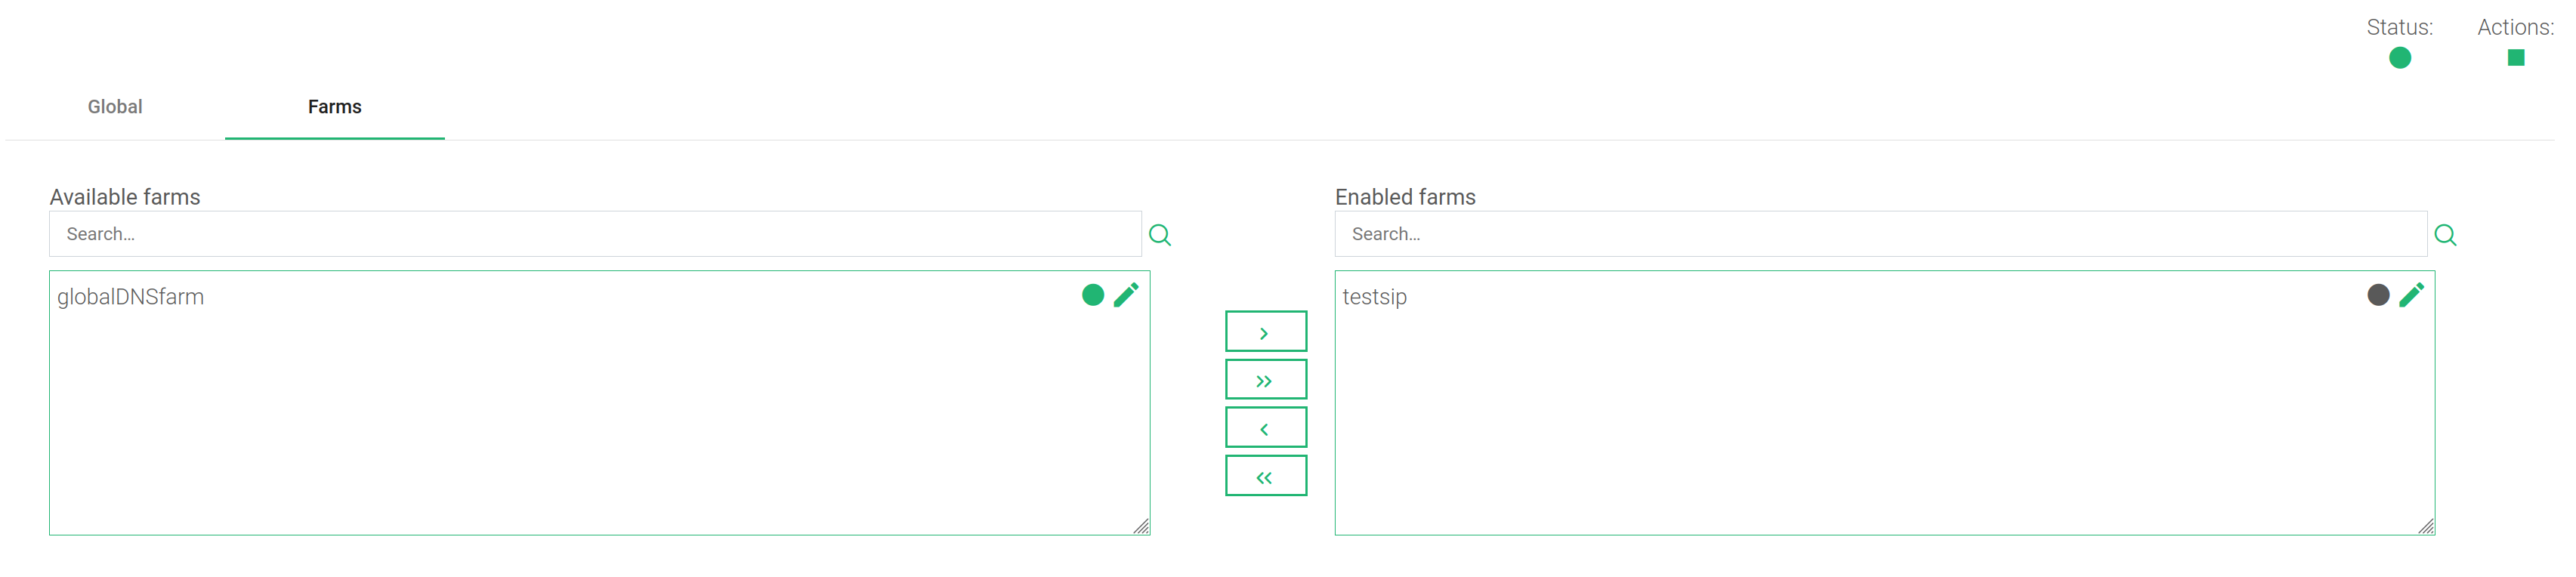
इस अनुभाग में DoS सुरक्षा नियमों का विन्यास दो टैबों में व्यवस्थित किया गया है: ग्लोबल टैब और फ़ार्म टैब। ध्यान दें कि इस अनुभाग में किया गया कोई भी परिवर्तन ' लागू करें' बटन पर क्लिक करने के बाद ही लागू होगा ।
वैश्विक सेटिंग्स DoS नियम #
नियम कॉन्फ़िगरेशन के लिए उपलब्ध विभिन्न विकल्प नीचे देखें.
नामनियम सेट का वर्णनात्मक नाम.
नियमनियम का वह प्रकार जो कनेक्शनों के व्यवहार को परिभाषित करता है।
प्रति सेकंड कनेक्शन सीमा #
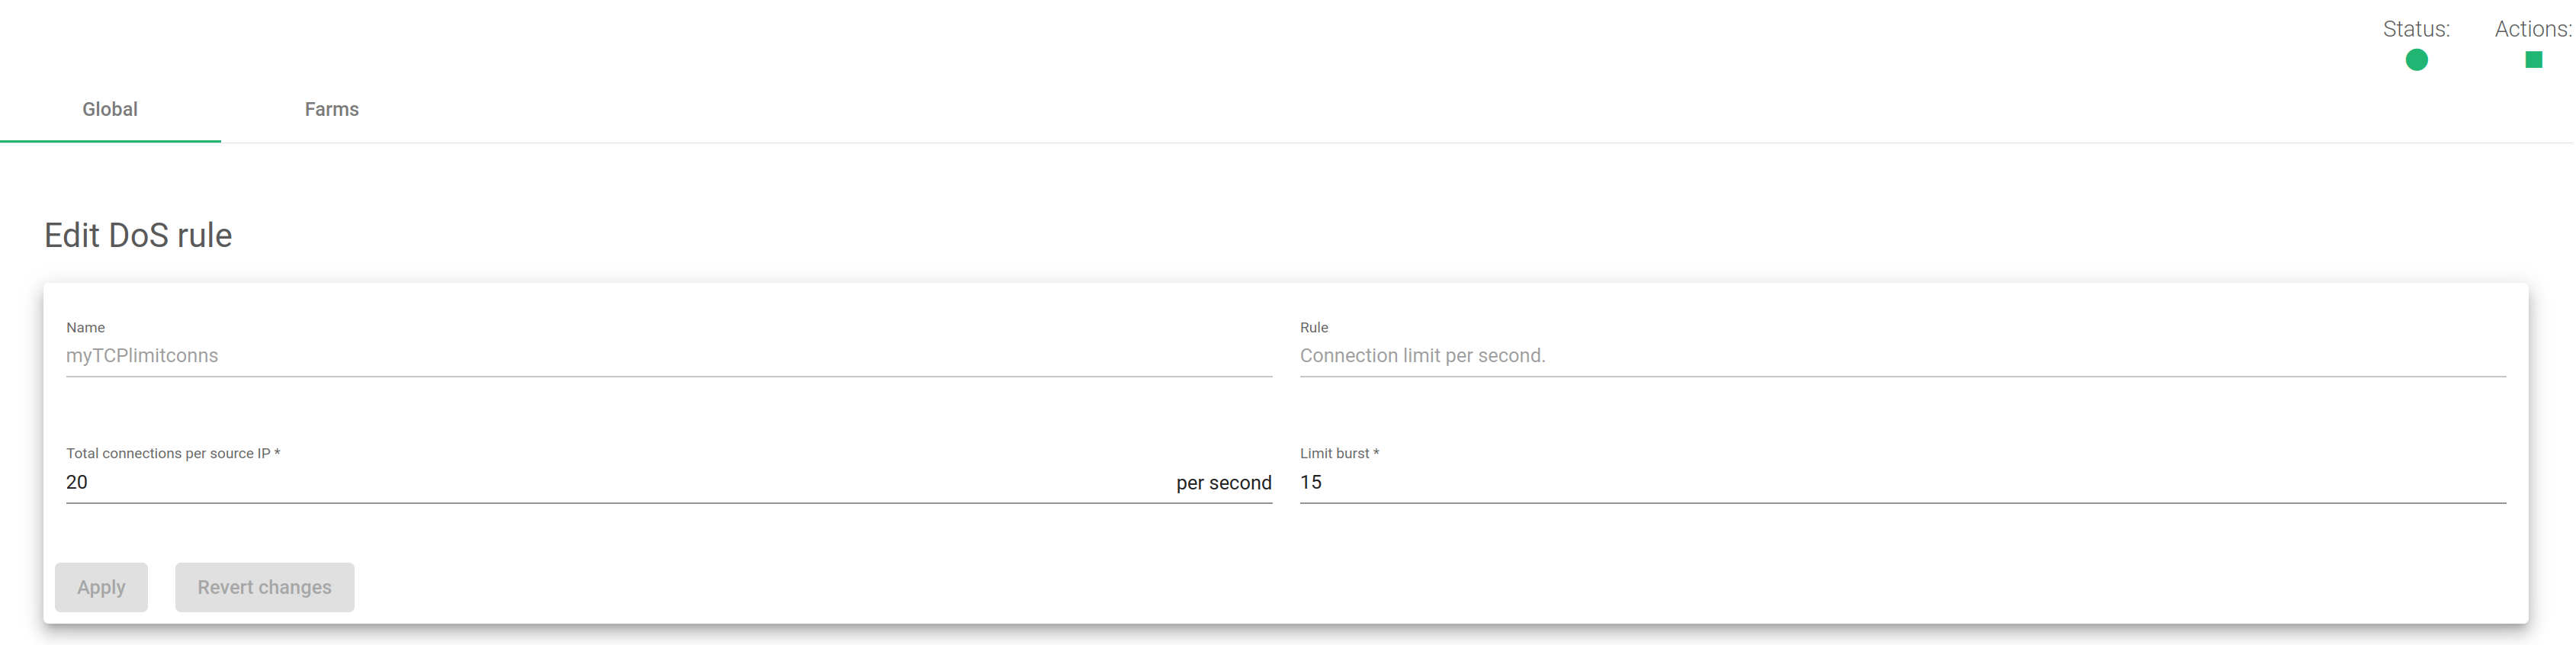
प्रति सेकंड कनेक्शन सीमा नियम से संबंधित कुछ सेटिंग्स इस प्रकार हैं:
प्रति स्रोत IP कुल कनेक्शन. प्रति क्लाइंट या स्रोत IP पते पर किसी विशेष समय सीमा में अनुमत कनेक्शनों की संख्या। यह विकल्प एक सॉफ्ट लिमिट की तरह काम करता है।
सीमा विस्फोट. प्रति सेकंड 1 की सीमा से पहले प्रति स्रोत IP पते पर अधिकतम अनुमत कनेक्शन ब्लॉक होने लगते हैं। यह विकल्प एक हार्ड लिमिट के रूप में कार्य करता है।
प्रति स्रोत IP कुल कनेक्शन सीमा #
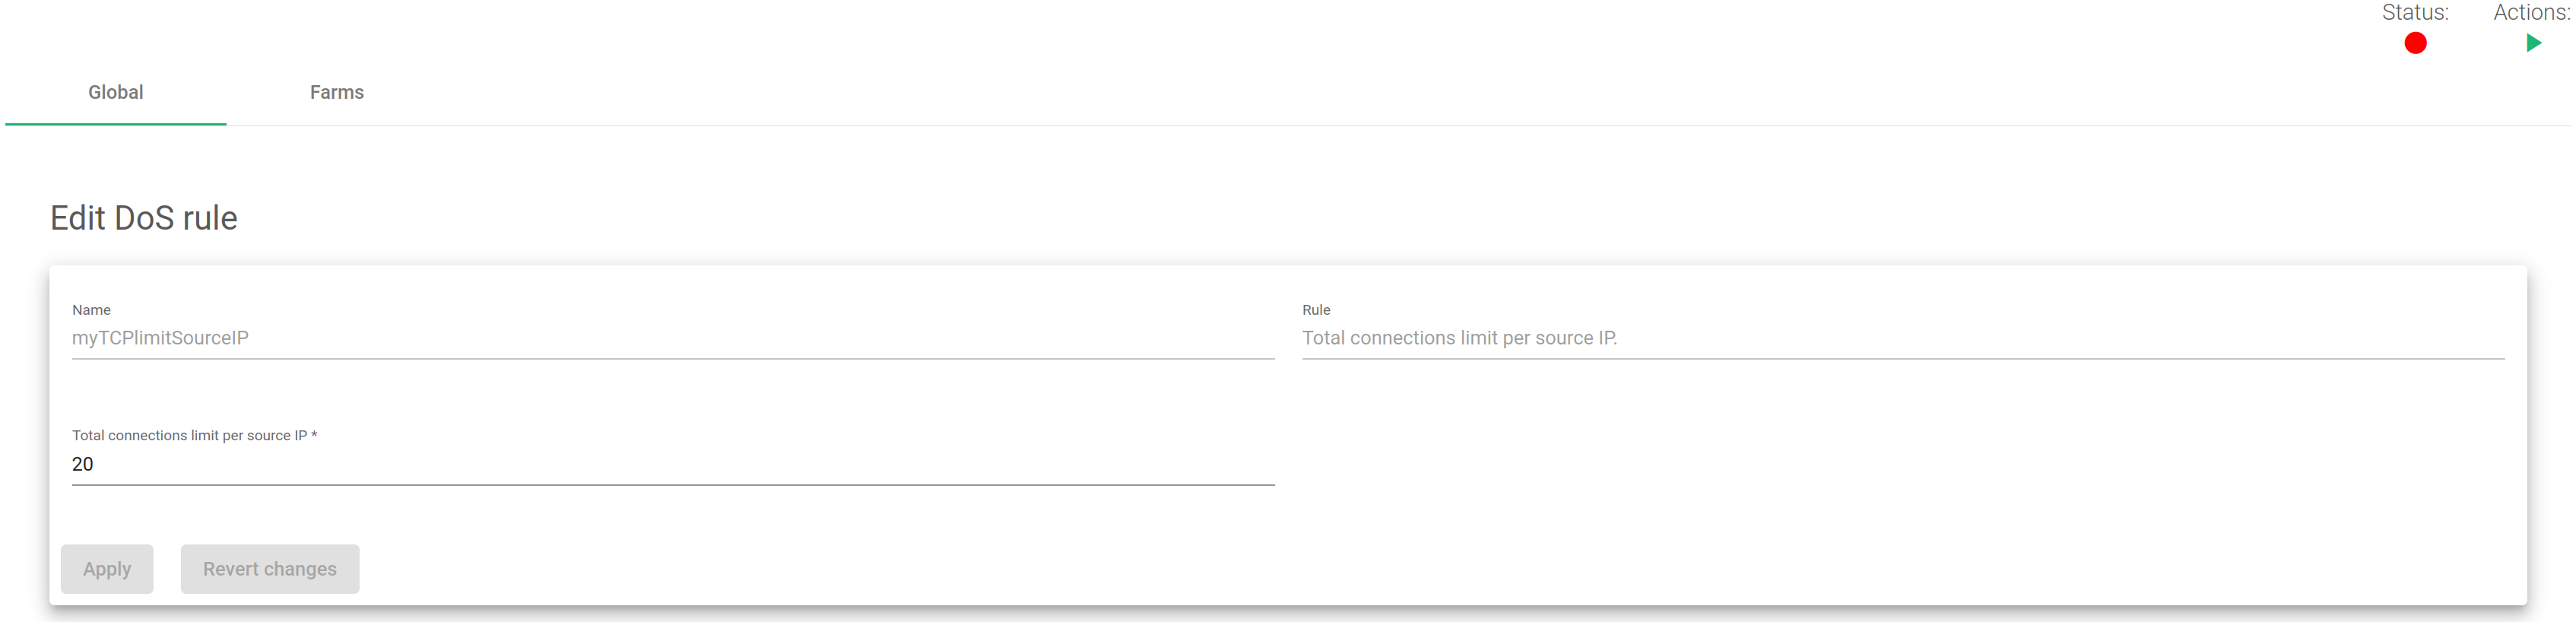
प्रति स्रोत आईपी पर कुल कनेक्शन सीमा । किसी क्लाइंट या स्रोत आईपी पते पर अनुमत कनेक्शनों का योग।
फर्जी TCP झंडों की जाँच करें #
इस नियम के लिए कोई वैश्विक सेटिंग उपलब्ध नहीं है.
प्रति सेकंड RST अनुरोध की सीमा #
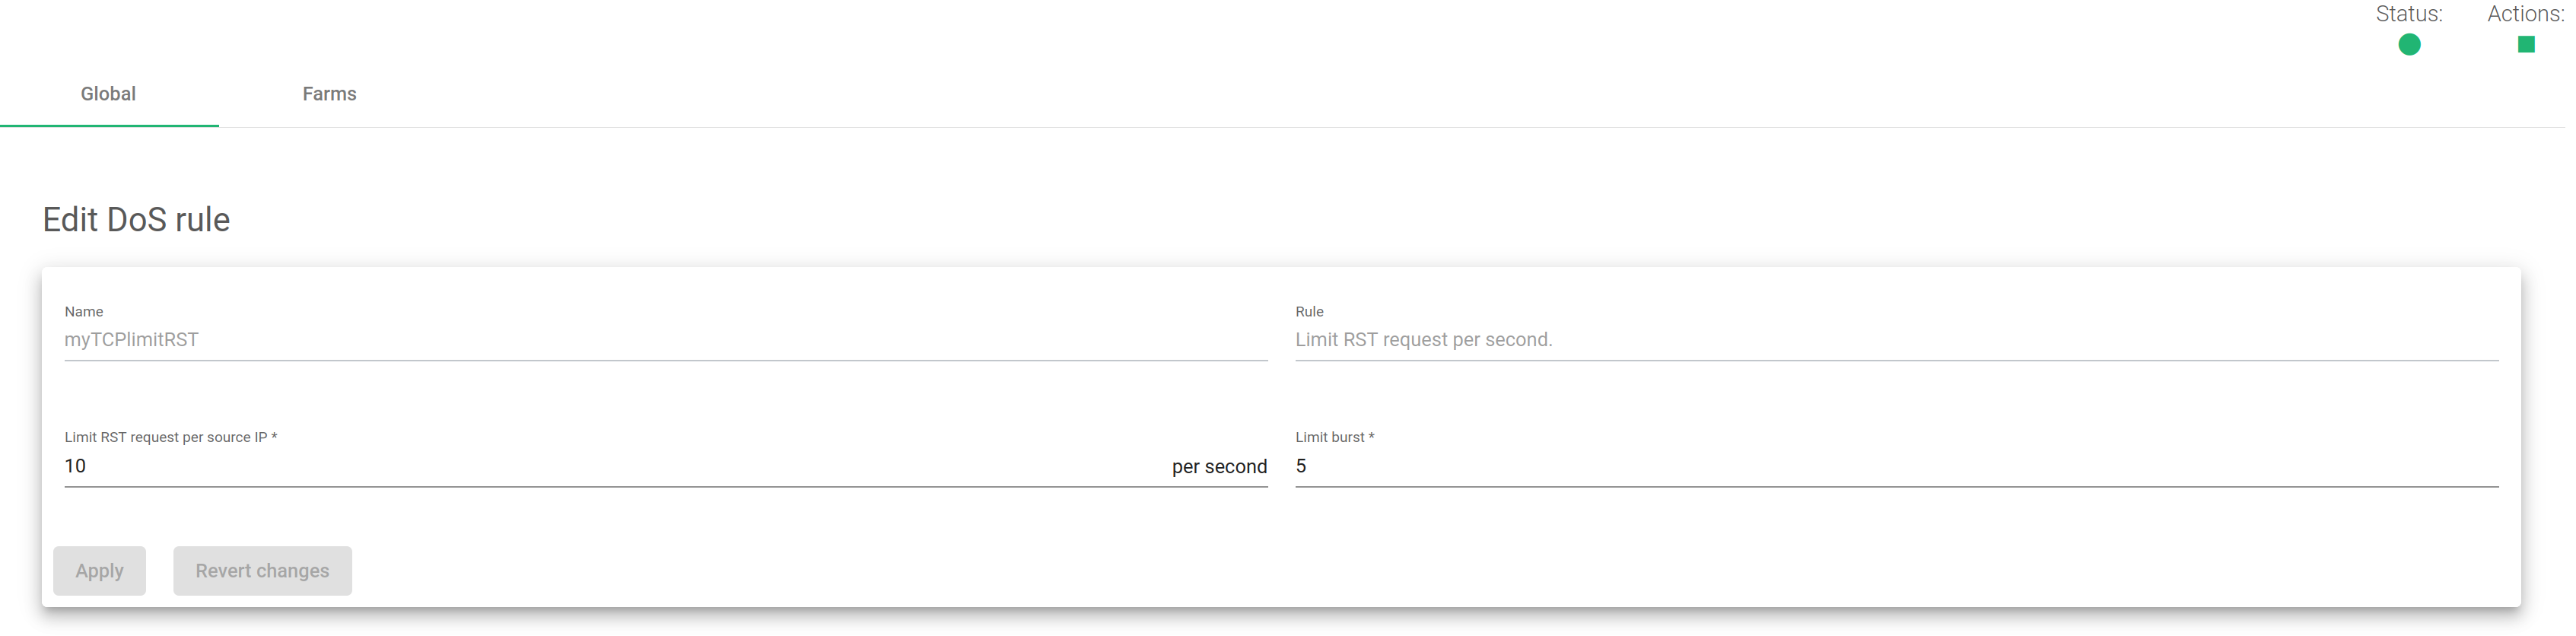
प्रति स्रोत IP RST अनुरोध सीमित करेंRST फ्लैग सक्षम के साथ कई TCP पैकेट जिन्हें प्रति क्लाइंट या स्रोत IP पते पर अनुमति दी जाती है। यह एक सॉफ्ट लिमिट की तरह काम करता है।
सीमा विस्फोट. प्रति सेकंड 1 की सीमा से पहले प्रति स्रोत IP पते पर अधिकतम अनुमत RST पैकेट ब्लॉक होने लगते हैं। यह एक कठोर सीमा की तरह काम करता है।
फार्म DoS नियम सेटिंग्स #
यह अनुभाग एक या अधिक फ़ार्मों को DoS नियम असाइन करने की अनुमति देता है, ताकि दाएं या बाएं डबल एरो बटन का उपयोग करके सभी फ़ार्मों पर नियम असाइन या हटाया जा सके। एक या अधिक फ़ार्म चुनें (शिफ्ट कुंजी दबाकर) और DoS नियम असाइन करें या हटाएं, फिर दाएं या बाएं सिंगल एरो बटन पर क्लिक करें।